уязвимость

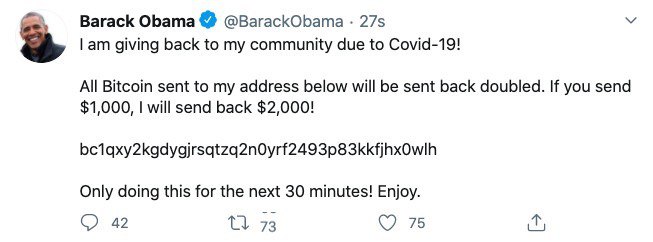
Вчера ночью кто-то провел крупнейшую успешную хакерскую атаку против твиттера.

Хакерская атака — это не обязательно супер программирование. В данном случае, речь идет о социальной инженерии над сотрудниками твиттера, у которых был доступ ко внутренним инструментам. Думаю, что были использованы системы ручного восстановления доступа для VIP-персон.

Втереться в доверие, выдать себя не за того, кем являешься — всё это атаки методами социальной инженерии. Про этот тип атак есть хорошая книжка «Искусство обмана» от отца всех хакеров Кевина Митника; рекомендую, отличное чтиво.

Интересно, что получив доступ к твиттерам Илона Маска, Барака Обамы и Apple, взломщики не устроили ничего по-настоящему крутого вроде обвала акций компаний и даже не попытались начать третью мировую из твиттера Трампа.

Все ограничилось привычным разводом публики на биткоины. Взломщики твитили «переводите мне биткоины вот на этот адрес, вернем вдвое, но поторопитесь, раздача слонов 30 минут» от имени всех знаменитостей. Хочется верить, что этот публичный сбор биткоинов — мета-шутка над нами всеми от хакеров-добрых самаритян, а не реальная цель атаки. Иначе как-то совсем грустно.
Вацап подал в суд на израильскую хакерскую компанию NSO group. Израильтяне продают услугу полной прослушки мобильных телефонов на iOS и Android. Основные покупатели — государства, которые следят за высокопоставленными политиками и военными других стран и своими родными гражданскими активистами и журналистами.

При чем тут вацап? Первым шагом атакующие использовали уязвимость, которая позволяла запустить любую программу на телефоне жертвы просто позвонив по вацапу. Мало оказаться внутри телефона, нужно ведь далее прослушивать переписку, а это очень непросто. Для этого израильтяне эксплуатировали уязвимости внутри iOS и Android, которые давали им возможность оставаться на телефонах жертв продолжительное время. Каждая такая уязвимость стоит сотни тысяч долларов. По подсчетам вацапа, есть минимум 1400 жертв; упоминают Штаты, Арабские Эмираты, Бахрейн и Мексику, про Россию отдельно не говорят.

Проблема с NSO и их «сервисом» в том, что они путают карты всем, кто анализирует свои риски информационной безопасности «как положено»: сначала нужно понять, что и от кого защищаем. Например, если защищаемся от ФСБ и прочего Кремля — то фейсбук и вацап теоретически использовать можно. Если защищаемся от ЦРУ — используй Вконтакте. Тут же любой, кто заплатит денег получает полный доступ к телефону — сердцу современной жизни. ☠️

P.S. На hackernews конечно сразу нашёлся человек, у которого знакомым военным недавно запретили пользоваться вацапом. Вот и носи после этого шапочки из фольги. Может и штрих-коды от дьявола? 🙈

На прошлой неделе в Лас-Вегасе прошел ежегодный Defcon — главная международная конференция по информационной безопасности. Вот неплохой список интересного от техкранча.

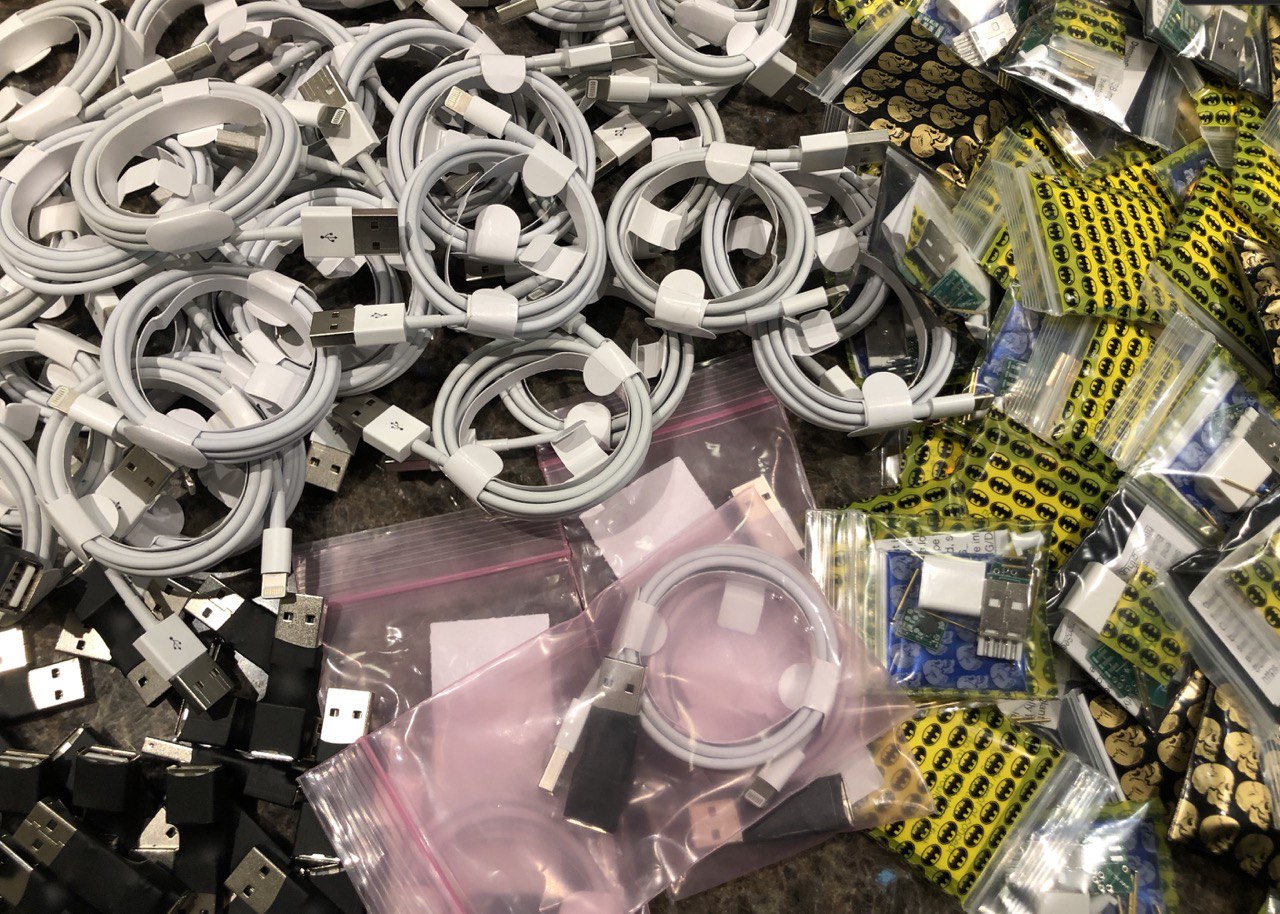
Меня больше всего впечатлили USB-кабели от _MG_. Cтоит воткнуть их в ноутбук, как атакующий получает контроль над вашим компьютером. Кабель содержит антенну, так что для связи не нужен интернет, достаточно айфона в радиусе 100 метров от жертвы. Можно вообще не быть рядом, а зашить в кабель команды, которые выполнятся при подключении к компьютеру жертвы.

Стоит прототип всего 200$. Чуваки обещают, что продакшен версия будет стоить 100$.

Я всегда рекомендовал журналистам макбуки и айпады, теперь моя рекомендация меняется. Для критических вещей — только айпады. А ещё не использовать чужие кабели и не покупать их в предсказуемых магазинах. Где моя шапочка из фольги?

P.S. Такие «заряженные» флешки мы видели уже несколько лет назад, но запихнуть целый атакующий компьютер внутрь кабеля у себя на кухне — это новая вершина. Респект и уважуха.

В Казахстане правительство требует установить поддельный сертификат безопасности на свои компьютеры и телефоны всех жителей столицы. Сертификаты безопасности используются для шифрования соединений и установка такого поддельного корневого сертификата означает, что весь контент сайтов, которые будут посещать жители Астаны будет виден спецслужбам. Прямо совсем весь, включая пароли к фейсбуку, все сообщения в вацапе, письма в gmail и тд и тп. То, безопасность чего мы считаем непреложной истиной — более неверно.

Это пиздец. Примерно такой, как отдать ключи от своей квартиры КГБшникам, чтобы им было удобнее присматривать, что мы там делаем. И письма все отправлять незапечатанными, а то вдруг там чего плохого напишут. Нет, самым близким примером из реального мира будет встроить себе анальный детектор, который следит за всем нехорошим поблизости и передает информацию кому надо.

Самая жуть, что риторика-то знакомая: «В связи с участившимися случаями хищения персональных и учетных данных, а также денежных средств с банковских счетов казахстанцев был внедрен сертификат безопасности, который станет эффективным инструментом защиты информационного пространства страны от хакеров, интернет-мошенников и иных видов киберугроз.

Абзац выше — попытка налить мочи в уши. Ответственно говорю как эксперт: единственная реальная польза этого фарса — свободно блокировать неугодные сайты в интернете и получить неограниченный доступ ко всей личной информации жителей столицы 20-миллионной страны в 2019 году. Дикость и средневековье. Стыдно.

Если попытаться немного остыть, то интересны две вещи: 1) кто разрабатывает техническое решение: русские или китайцы? 2) как быстро роскомнадзор захочет скопировать «позитивный опыт»?

Ссылки для технически подкованных: 1, 2. Советских газет не читайте, никто в предмете не разобрался.

Zoom — лучшая программа для рабочих видеозвонков. За два последних года я провел в ней не менее 200 часов. Скорее, все 400.

Есть десяток способов созвониться. Телеграм, вацап, facebook messenger, apple facetime, google hangouts/meet, скайп, вайбер, слек, appearin и так далее и так далее.

Для деловых звонков мне важны 3 вещи:
1. идеальное качество звука и видео. Я хочу видеть лица, а не желтые пятна, слышать оттенки голоса, а не железное шипение. При слабом интернете важно четко передать речь, а качеством видео можно пренебречь. На этом этапе отваливаются несколько кандидатов;
2. легко добавлять разных людей в звонок, переслав им ссылку; часть пользуются компьютером, часть айфоном и андроидом. Ещё минус 4 программы;
3. в третьих, возможность одной кнопкой включить запись видео и аудио на сервере, а потом поделиться этой записью по ссылке.

Ой, остался-то один Zoom!

2019 год. Мы посылаем электроавтомобили за пределы земной орбиты, в развитых странах успешно боремся с ВИЧ, но сделать нормальную программу для деловых видеозвонков получилось только у одной компании.

Групповые звонки организованные бесплатными аккаунтами ограничены 40 минутами; базовый тарифный план стоит 15 долларов в месяц и купить его достаточно организаторам звонков, а не всем участникам.

☙

Повод для этого признания: исследователь нашёл уязвимость в Zoom для мака, которая позволяет включить веб-камеру жертвы и подключить её к звонку при открытии сайта злоумышленника. Для меня лично это довольно безобидная атака — новый звонок хорошо заметен и мне не страшно, что злоумышленник увидит моё лицо в течении пары секунд. Zoom, насколько я понял, тоже решил спустить историю на тормозах. Вмешался Apple и заблокировал приложение Zoom на макбуках. Zoom за ночь исправил уязвимость.

✽

В macOS есть встроенный антивирус и Apple достаточно добавить отпечаток в общую базу данных, чтобы заблокировать любое приложение на всех макбуках на планете. Обывателю ведь нет дела, на чьей стороне ошибка — в конечном счете «это проблема на макбуке». Жду, когда Apple сделает что-то такое, что я завою «долой диктатуру, даешь свободу».

А Zoom горячо рекомендую, он помогает мне работать в распределенных командах.

StackOverflow продолжает рассказывать, как их поломали и что они делают для того, чтобы защититься в будущем.

Не забывают по пути объяснять, какие они молодцы и как у них все правильно устроено. Качественный PR.

Для контраста: StackOverflow, главный сайт вопросов-ответов для программистов и не только, на прошлой неделе взломали. VP of Engineering публикует короткий пост, буквально «на выходных нас взломали, данные вроде целы, экстренно конопатим дырки, напишем как разберемся до конца».

Перейдём к развлекательной части.

Во первых, нужно отдать должное PR-департаменту Intel. Первую уязвимость обнаружили и сообщили о ней Intel в июне 2018. Да, год назад. Потом ее нашёл еще один независимый исследователь. Потом были все новые уязвимости. Intel умудрились не дать им выходить по мере обнаружения, но скомпоновать публикацию в один «пакет». Публика пакетно поохает-поахает и забудет через две недели. Представьте, если бы новости о таких серьёзных уязвимостях выходили каждые 4 месяца в течении года? Цукербергу есть чему поучиться у Intel. Справедливости ради, тут сыграла роль безупречная этика ученых-исследователей (да и правительства наверняка приложили руки, CERT-центры не зря хлеб едят).

Во вторых, получается, что настоящая компьютерная безопасность - это старый добрый airgapped (без связей со внешним миром) компьютер. Более практичная опция на текущий момент - айпад или айфон, но это уже давно понятно и без процессоров. У ARM-процессоров найдено меньше таких дырок (и они все-же менее «умные», чем процессоры от Intel).

В третьих, очень жду замеров производительности после применения всех необходимых патчей. Ходят слухи, что нужно выключать гипертрединг, а это почти поделить производительность надвое. Это должно ударить по облакам (они не смогут отмахнуться и посоветовать поставить менеджер паролей), придётся покупать больше железа для компенсации проседания производительности после применения патчей и может быть даже предоставлять больше возможности «вынести вычисления на изолированный процессор». Интересно, как отреагируют крупные игроки, начнут ли более активно покупать AMD и/или ARM? Стоит ли прикупить акции AMD?

В четвёртых, верю, что Intel медленно загнутся не из-за плохого пиара, а от того, что продолбали мобильный рынок и от того, что AMD работают как не в себя. Жалко, компания-эпоха.

В процессорах Intel нашли 5 серьезных уязвимостей, аналогичных spektre и meltdown.

Ниже будет два поста, этот - практический.

Уязвимости таковы, что, теоретически посещение зловредного сайта может закончиться украденными с рабочего стола документами (demo).

На практике, эксплуатация уязвимости через браузер занимает некоторое время (не факт, что вы будете так долго зависать на стремном сайте) и заплатки от Intel, Microsoft и Linux позволяют усложнить её реализацию.

До Spektre и Meltdown, уязвимостями процессоров занимались десяток человек на планете. Теперь это горячая тема и внимания и бюджетов в этой области на порядки больше. Скорее всего, это не последняя уязвимость.

Любая безопасность строится по принципу ломтиков дырявого сыра: проблема, пропущенная на одном уровне безопасности ловится следующим. Наложите несколько кусочков дырявого сыра и маловероятно, что дырочки совпадут.

К сожалению, цифровая гигиена у нас на уровне средних веков. Включите везде 2-факторную аутентификацию, используйте менеджер паролей (я люблю 1Password), устанавливайте все обновления, настройте бекапы и вы будете защищены от 99% цифровых проблем. На практике все четыре правила не выполняет почти никто. Только поэтому цифровые болезни имеют серьёзный эффект.

Берегите себя, мойте руки перед едой.

Очень серьёзная уязвимость в браузере хром, которую злоумышленники использовали в реальной жизни. Твит-крик от руководителя службы безопасности хрома.

Кажется, достаточно зайти на страницу подготовленную хакером, чтобы злоумышленник получил контроль над браузером жертвы и выскочил из «безопасной песочницы» в компьютер. Ожидается, что имея доступ к подобной уязвимости, атакующий эскалирует доступ и быстро завладеет компьютером целиком.

Гугл уже выпустил патч (зайдите в «о программе» и убедитесь, что у вас версия не ниже 72.0.3626.121) и заявил, что видел реальные атаки, основанные на этой уязвимости.

Больше подробностей пока нет. Надеюсь, что они будут достойны этого события.

На рынке уязвимостей (да, это довольный активный рынок) информация о такой дырке стоит от полумиллиона долларов. Если вы готовы рисковать — то можно получить существенно больше денег (и лет в тюрьме/под крылом у ФСБ/АНБ). Интересно, против кого использовали такой козырь.

В гугл эту дырку зарепортил исследователь из команды гугла, что не удивительно. Хром - один из самых крутых проектов в мире с точки зрения безопасности. Большая команда из лучших исследователей безопасности, тысячи серверов, бесконечно подающие на вход мусор (авось что-то проскочит), щедрые выплаты независимым исследователям, хорошая песочница. Гугл вкладывает сотни миллионов долларов в то, чтобы в их браузере и мышь с точки безопасности не проскочила. Количество и размах технологий беспрецедентны. А вот всё равно находятся уязвимости ☠️