уязвимость

Доброе утро! Бинанс официально заявил, что 6,3 млрд долларов украли из-за взломанного ноутбука системного администратора.

Ок, они пишут involve, но я вижу, как они пытаются спихнуть всё на «руку бога», мол «так-то у нас всё в порядке, впредь сисадмины будут внимательнее».

Проговорю явно для не-тахнарей: это туфта, не ведитесь.

Любая кибербезопасность — это баланс между стоимостью защиты и ценой актива, который мы защищаем. В случае паролей от личного кабинета интернет-магазина носков, не стоит инвестировать в это больше пары часов одного сисадмина.

Но если речь идет о 6 млрд долларов, наверное, можно потратить денег на схему, в которой компрометация одного ноутбука одного сисадмина не приведет к коллапсу, правда?

Сисадмин в этой ситуации невиновен, а вот к архитекторам и техдиру вопросики.

Опять же, может быть раскрою секрет полишинеля, но 99% крипто-проектов технически сделаны экстремально плохо. Почти вся индустрия такая, за исключением разработчиков самих криптовалют, смарт-контрактов и редких продуктов. Биржи, обменники, крипто-банки — я повидал их много и под капотом там очень часто печально.

Тут бы порассуждать о причинах, но боюсь, что я не смогу быть достаточно нейтрален, так что лучше промолчу.

А лучше напомню, что у нас есть услуги технического аудита и опыт улучшения крупных систем. Обращайтесь! @samatg
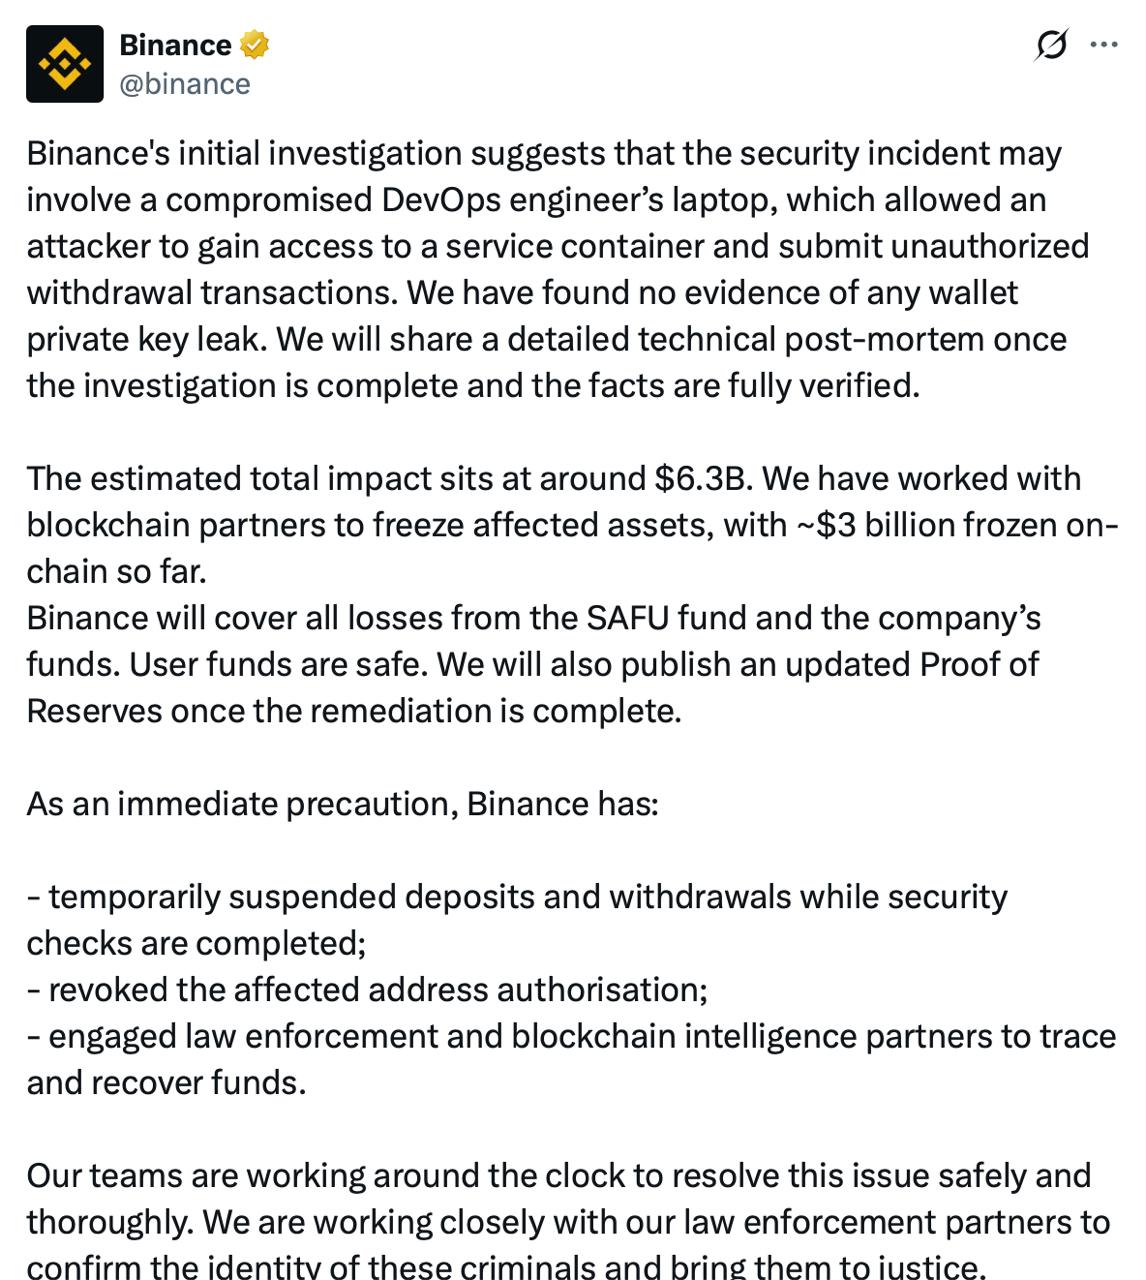
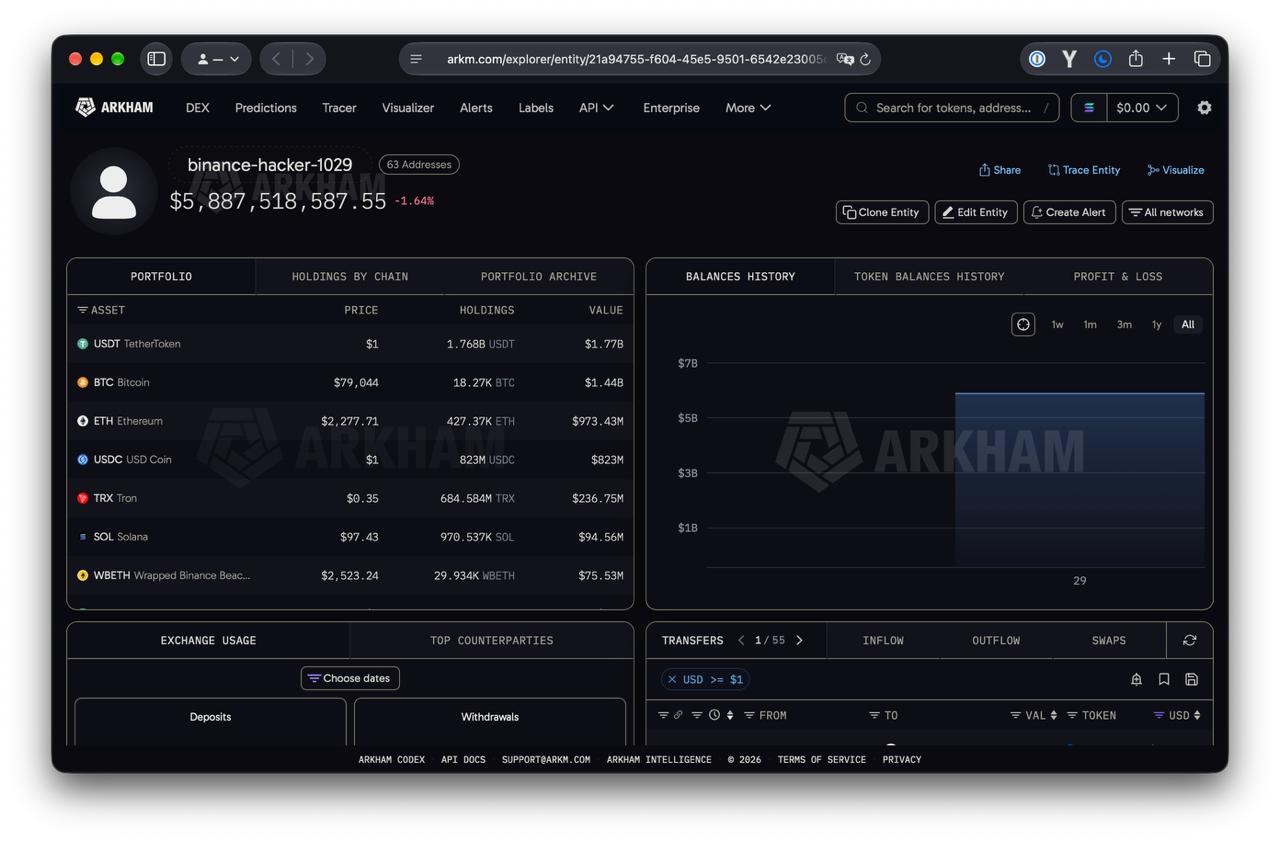
Пока мы все спим, с горячих кошельков бинанса прямо сейчас вывели 5 миллиардов долларов.

То есть самую большую крипто-биржу ограбили на самую крупную сумму в истории.

Создатели криптовалют Tether и Сircle заблокировали крипты на 2 млрд долларов, чтобы бандиты не смогли ими воспользоваться. (это к вопросу, что не вся крипта такая уж анархическая, стейбкоины — вполне себе классический фин инструмент с комплаенсом и централизованным управлением, что в этом случае сыграло в плюс)

Кажется, что хакеры не просто «взломали ноутбуки админов и украли ключи», потому что для вывода средств использовался свежий хитрый протокол эфира EIP-7702, с временным делегированием власти и смарт-контрактами. Эксперты подозревают Северную Корею.

Учитывая, что в криптовалютах вся история транзакций публична — можно в прямом эфире наблюдать движение средств. Магия!

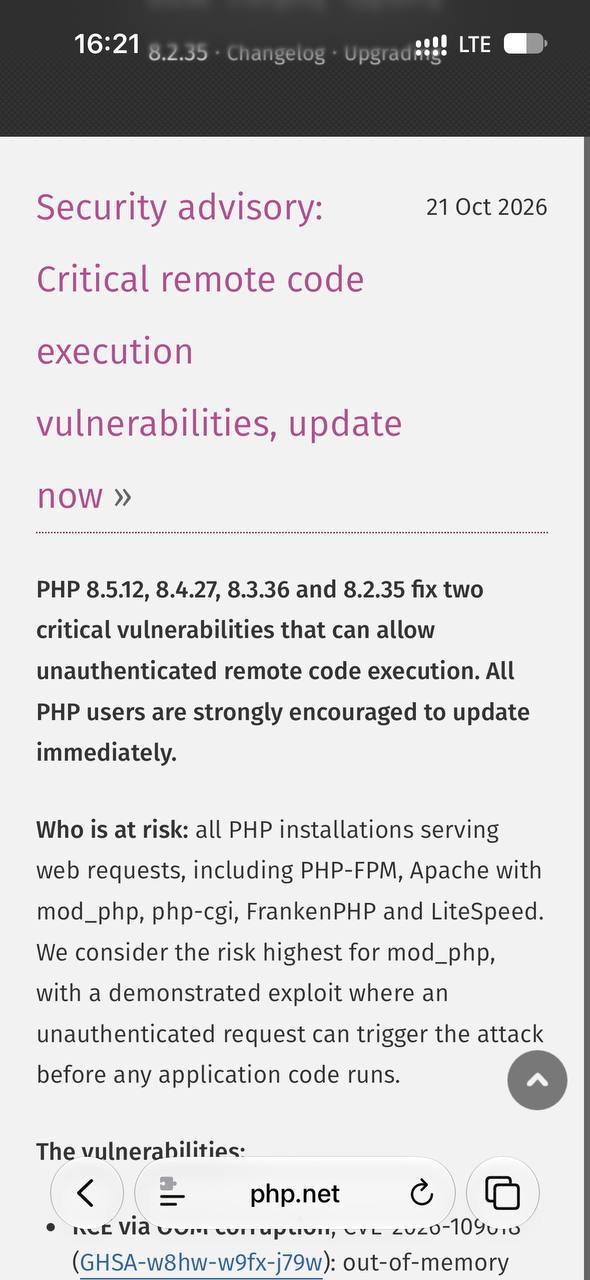
Критическая уязвимость в PHP, нужно срочно обновиться или поменять настройки на более безопасные

Атакующий может получить полный контроль; Wordpress, Laravel — это все PHP

Уязвимость стала известна примерно час назад, так что вас уже могли взломать — проверьте бэкапы, вот это все

Подробности и инструкции на официальном сайте https://www.php.net/archive/2026.php#2026-10-21-5

NB cloudflare включили WAF для всех, кто за ними спрятан

Основной расследователь взлома HuggingFace называет его slop-vestigation, потому что нормально в этой куче логов не разберешься — только полагаться на ИИ, который выдумывает, врет, ну всё как обычно.

В этот раз было относительно легко, потому что:
- агенты говорили между собой на человеческом языке, а не через активацию весов
- агентов было всего 1200
- агенты были не сильно умнее человека
- у нас не было причин думать, что ИИ, используемый в расследовании, саботировал процесс.

Дальше будет только хуже. Довольно страшный текст, на самом деле. В твиттер-треде METR больше деталей; официальную новость OpenAI можно не читать, там ии-слоп.

Помните moltbook, соцсеть якобы для агентов, в которую на самом деле писали люди? Её потом ещё купил фб.

Так вот нейросети OpenAI, которые взломали HuggingFace, сделали себе такой форум в файловой системе. Сначала оставляли друг-другу записки в файлах, а потом, когда их раскрыли и файлы удалили — в именах директорий. Это продолжалось месяцами!

То есть это не один агент взломал HuggingFace, а «группа лиц, по предварительному сговору»!

Интересно, что триггером могло стать то, что исследователи случайно дали нейросетям нерешаемые задачи. Отличный пересказ вчерашнего выступления OpenAI на BlackHat в Bloomberg.

Кажется, пора пересмотреть второго терминатора, пока не забанили.

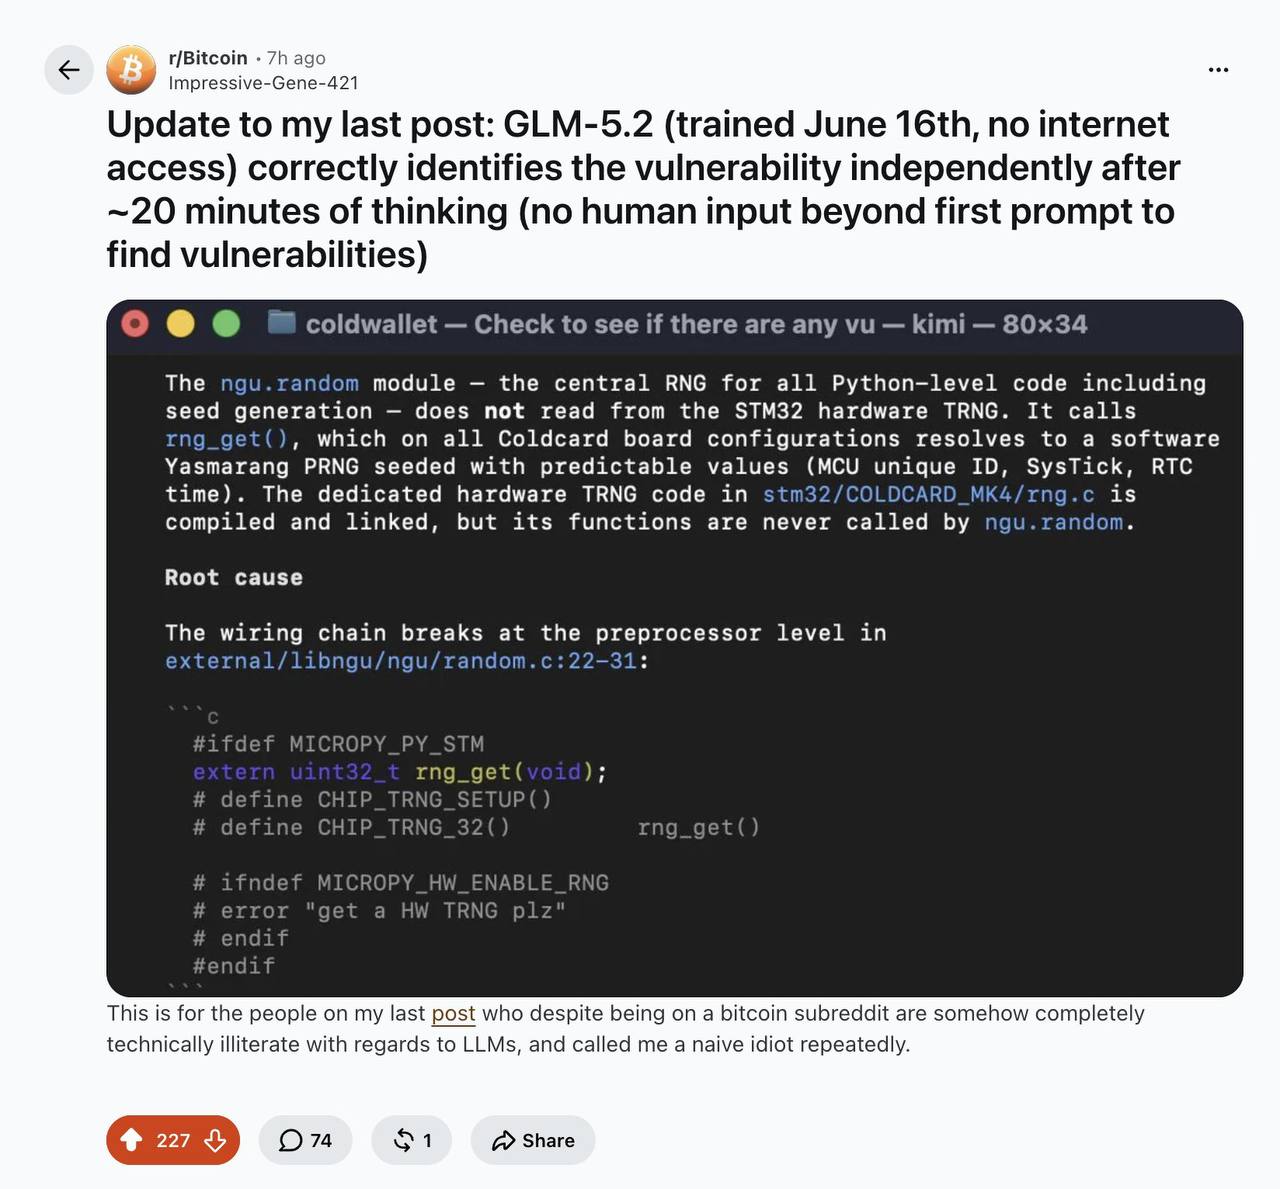
Хакеры украли биткоинов на 70 млн долларов с холодных кошельков (считается самым безопасным способом хранения криптовалюты).

А все потому, что разработчик софта для определенной модели кошельков использовал плохой генератор случайных чисел для создания ключевых фраз, они получались недостаточно случайные.

В результате хакер просто перебрал все варианты и восстановил секретные ключи к кошелькам, сам вывод осуществили за 14 минут, чтобы никто не успел опомниться.

Отличный технический разбор от block.

—

Эту уязвимость находит любая современная нейросеть, достаточно натравить ее на исходники.

—

Раньше можно было сказать «в теории тут есть уязвимость, но никто в здравом уме не будет ее эксплуатировать, слишком сложно». Теперь ничего не сложно.

—

Интересно, сколько миллионов токенов сжигаются прямо сейчас с промтом «найди уязвимости во всех популярных крипто-проектах, не совершай ошибок»?

HF опубликовали подробный разбор, как их взломала новая модель OpenAI.

Модель не находила новых зеродеев, но настойчивости человека бы не хватило собрать уязвимости в цепочку, а вот модель собрала. Ну и защищающиеся использовали опен-сорс модели для анализа действий атакующих.

Впечатляющий интерактивный дэшборд.

Подъехали подробности про блокировку fable 5.

Крестная мать баг-баунти програм (она запустила bug bounty в Microsoft и в Минобороны США, не баран чихнул), Кейти Муссурис, прочитала технический документ, который послужил основой для блокировки.

Говорит, что когда fable 5 дали на вход программу и попросили найти уязвимости, она отказалась. И тогда исследователь попросил модель исправить ошибки в этой программе. И подготовить тесты, чтобы проверить, исправлены ли они на самом деле.

Всё, это весь «взлом».

Можно конечно такое починить, но тогда модель станет абсолютно бесполезной для разработки софта.

🍿🍿

Чтобы установить любой пароль на любой инстаграм-аккаунт, достаточно было попросить официального ИИ-бота техподдержки.

Прямо как в IoT, в аббревиатуре ИИ, буква Б означает безопасность. Уязвимость жила неделями, если не месяцами.

Не знаю, корректно ли называть их хакерами, но люди успели увести сотни аккаунтов с короткими адресами, а еще захватили на время официальные аккаунты Барака Обамы и другие.

—

Очень хорошо перекликается с недавним случаем, когда нейросеть обошла ограничения доступа на компьютере разработчика (docker bind-mount вместо sudo).

—

Понятно, что нейросетям нельзя доверять контроль доступа. Системы нужно строить так, чтобы у моделей физически не было доступа к опасным операциям.

Случай инстаграма граничит с халатностью — мы с вами говорим о краже аккаунтов в крупнейшей социальной сети на планете, но в целом построение систем с ИИ сводится к классической сисадминской задаче: дать пользователю (актору) ровно столько прав, сколько ему нужно для выполнения своих задач и ни капли больше.

—

Да и в целом «агентное программирование» стремится к старой доброй админской задаче построения из готовых блоков пространства, в котором живут и выполняют свои функции «агенты». Раньше это была операционная система и процессы в ней, теперь вот агенты и харнесы, но я вижу много параллелей.

А может просто я просто так и остался сисадмином :)

Когда ещё увидишь полный увод аккаунта из крупной соцсети за полторы минуты?

P. S. Говорят, там еще в полтора раза команду trust & safety подрезали за неделю, и некому on call разбираться с этим.

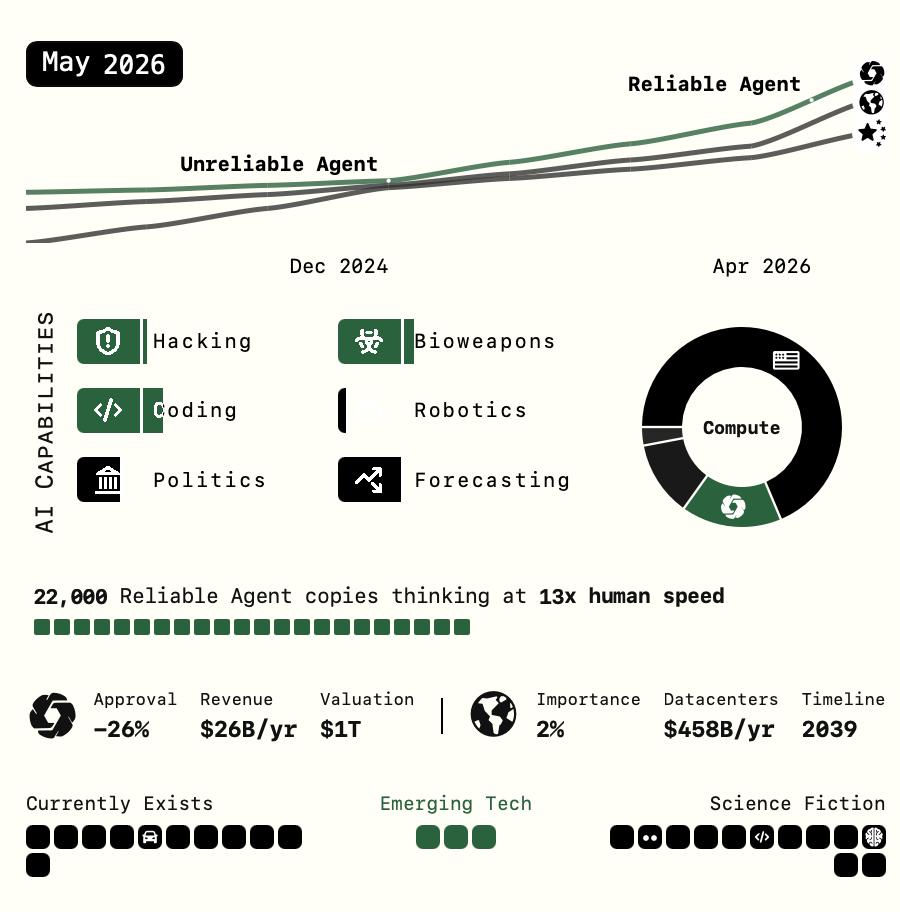
Я не заострил на этом внимание, но Claude Mythos уже нашла тысячи ранее неизвестных уязвимостей, включая во всех популярных операционных системах и во всех популярных браузерах!

Сегодня, в руках у одной этой компании, возможности кибер-нападения, сравнимые с ведущими правительствами (США, Китай, Россия, Израиль), а скорее даже превосходящие их.

Можно взломать и украсть секреты, можно слушать переговоры, можно подменять сообщения или нарушить коммуникацию в нужный момент. Можно управлять критической инфраструктурой. Как в рекламе: безграничные возможности!

Внутренние модели OpenAI вряд ли сильно отстают.

Друзья говорили мне, что ИИ станет вопросом национальной безопасности и все эти ведущие компании будут национализированы. Вспомнил об этом сегодня.

А ещё вспомнил предсказание ai2027 (мой краткий пересказ тут). Они предсказывали, что модели получат хакерские возможности сравнимые с профессиональными хакерами к маю 2026 года. Сейчас на дворе начало апреля.