
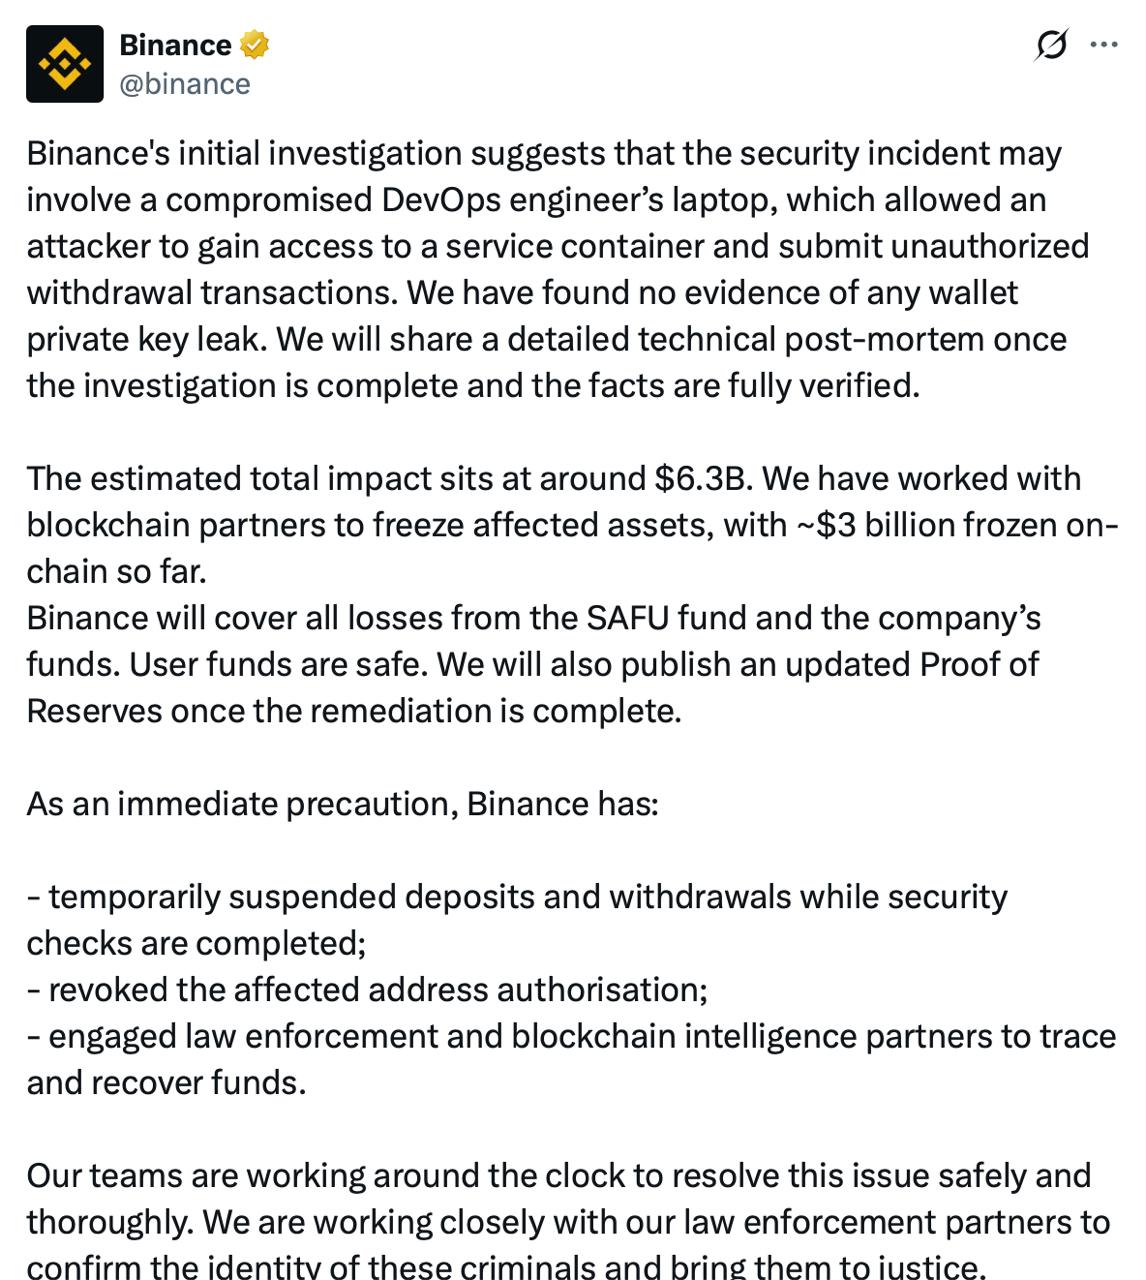
Доброе утро! Бинанс официально заявил, что 6,3 млрд долларов украли из-за взломанного ноутбука системного администратора.
Ок, они пишут involve, но я вижу, как они пытаются спихнуть всё на «руку бога», мол «так-то у нас всё в порядке, впредь сисадмины будут внимательнее».
Проговорю явно для не-тахнарей: это туфта, не ведитесь.
Любая кибербезопасность — это баланс между стоимостью защиты и ценой актива, который мы защищаем. В случае паролей от личного кабинета интернет-магазина носков, не стоит инвестировать в это больше пары часов одного сисадмина.
Но если речь идет о 6 млрд долларов, наверное, можно потратить денег на схему, в которой компрометация одного ноутбука одного сисадмина не приведет к коллапсу, правда?
Сисадмин в этой ситуации невиновен, а вот к архитекторам и техдиру вопросики.
Опять же, может быть раскрою секрет полишинеля, но 99% крипто-проектов технически сделаны экстремально плохо. Почти вся индустрия такая, за исключением разработчиков самих криптовалют, смарт-контрактов и редких продуктов. Биржи, обменники, крипто-банки — я повидал их много и под капотом там очень часто печально.
Тут бы порассуждать о причинах, но боюсь, что я не смогу быть достаточно нейтрален, так что лучше промолчу.
А лучше напомню, что у нас есть услуги технического аудита и опыт улучшения крупных систем. Обращайтесь! @samatg
Artyom M. 🚬🗿
сам ты системный администратор)
👍️3👏️2😁️18
Ilya Americanov
Самая опасная конспирологическая теория - "там ведь не дураки сидят"
❤️2💯️13🔥️19😁️7😢️
_Alexey_
не обижайся, ты ж программист)
Аrcadi
Вот это я понимаю нативная интеграция :)
👍️5
Igor
в этой гонке защищающийся не победит. дальше больше
Vitály Magyari
Самат проплатил бинансу утечку... 😁
Samat Galimov
ахаха, ну что делать! 4 ребенка сами себя не прокормят
❤️6💯️😁️32😢️
Andrei Kopysov
Ноутбук стоимостью 6 млрд долларов
И сисадмин за ним со ставкой 15 долларов в час 😂
😁️12🤣️
bama^boy
Легкое бабло затмевает разум криптанов. Да и вообще криптоиндустрия недалеко от казино и азартных игр ушла, если вообще ушла.
🦁 adikonn (адилет)
вам нужен аудит!
👏️
Михаил Лебедев
Возмутительно
❤️
Samat Galimov
я и не скрываю!
блед, это опять РКН что-то заблочили, сейчас поменяем айпи
спасибо за сигнал!
Mies He
Жадность, надменность, высокомерие - именно так и наказывается. Бинанс омерзителен, как и остальные биржи.
Jesus
и?
давай рассуждать
Samat Galimov
уж от кого бы такого не ожидал!
😁️9🤣️2
Rushan
Самое удивительное в озвученной версии это степень доверия компании сотрудникам. У инженера буквально есть права (практически) незаметно вывести миллиарды наружу и всем ок :)
Samat Galimov
незаметно нет
Ваня
А вот если бы сисадмин был написан на расте, такого бы не случилось!
💯️14😁️
Даниил Червяков
есть сервис с бесплатным api через который можно проверять доступность ip из любой страны. Возможно будет полезно
https://globalping.io/
evgeny
биржи
Denis Dmitriev
Теперь можно говорить Серверная Корея.
😁️
Vitály Magyari
Да, потому что он бы до сих пор компилился
Ваня
Хорош!
Samat Galimov
Ой, исправил, спасибо!
👍️
Регина Литвинова
Зато у них теперь архитектура на уровне анекдота, один ноутбук до коллапса всей биржи.
Andrey
только начало, взломы будут намного чаще, особенно из северной кореи..
но если девопес сам натыкал на скамные линки то тут мое почтение)))
как вариант, всех мувнут на банковский стиль работы что все лептопы ток по белым спискам могут ресурсы открывать, а на каждый новый доступ нужен будет апрув от секьюрити, но даже с такими ограничениями вариантов взлома множество особенно если человек сам все скачает и запустит
конечно в это верится с трудом, судя по типу взлома, это была долгая атака, тоесть дивупсень скачал/запускал что то на рабочем ноуте, хакеры нашли дыры внутри контура(с ллмками это изи в 99% компаний так как кор секьюрити обычно спроектирована до ллм эры) и уже в локалочке все сделали красиво.
Из примера: всякие краудстрайки долгое время мониторили все процессы на пк, однако я тестил с клодом и клод обходит краудстрайковские лимиты запуска каких то тулов с помощью запуска этих же тулов в докер контейнере))
Филипп
К mihomo его можно прикрутить?
Еще есть на выбор Иран, рф, Китай
Даниил Червяков
Не знаю что это
Daniel Ivanov
поэтому я у себя на рабочей станции первым делом закрыл агентам доступ к папкам с ключами и поставил фильтр ПДн перед облаком. Сейчас один угнанный ноутбук с настроенным агентом вынесет прод за минуту.
Kirill K
А что за фильтр?
Daniel Ivanov
У меня доработанная версия https://github.com/cloud-ru-tech/guardrails-llm-filter, под каждого человека/клиента все равно нужно допиливать решения, единое сделать почти невозможно по моему мнению
Регина Литвинова
Допиливать под клиента понятно, но базовые ограничения доступа должны быть общими. Иначе потом один ноутбук превращается в 6 млрд долларов.
Daniel Ivanov
Если про облака - начинать стоит с понимания ZDR/DPA, но в любом случае ваши данные - http трафик, который доходит до железа провайдера, всегда.
Вариант минимум - обезличить максимально свои данные, но грамотный человек всегда сможем собрать профиль. Идеальный вариант - разворачивать дома, в офисе, на своем же ноутбуке и не давать доступ в интернет. Вообще.
Если готовы на такое - разговор один, не готовы мириться с Gemma4/Qwen3.8 и нужен топ-уровень - другой разговор.
База инфосека должна быть всегда, тут даже спорить не буду.
Anton
за 6 лярдов много кто плюнет на заметность