взлом

Доброе утро! Бинанс официально заявил, что 6,3 млрд долларов украли из-за взломанного ноутбука системного администратора.

Ок, они пишут involve, но я вижу, как они пытаются спихнуть всё на «руку бога», мол «так-то у нас всё в порядке, впредь сисадмины будут внимательнее».

Проговорю явно для не-тахнарей: это туфта, не ведитесь.

Любая кибербезопасность — это баланс между стоимостью защиты и ценой актива, который мы защищаем. В случае паролей от личного кабинета интернет-магазина носков, не стоит инвестировать в это больше пары часов одного сисадмина.

Но если речь идет о 6 млрд долларов, наверное, можно потратить денег на схему, в которой компрометация одного ноутбука одного сисадмина не приведет к коллапсу, правда?

Сисадмин в этой ситуации невиновен, а вот к архитекторам и техдиру вопросики.

Опять же, может быть раскрою секрет полишинеля, но 99% крипто-проектов технически сделаны экстремально плохо. Почти вся индустрия такая, за исключением разработчиков самих криптовалют, смарт-контрактов и редких продуктов. Биржи, обменники, крипто-банки — я повидал их много и под капотом там очень часто печально.

Тут бы порассуждать о причинах, но боюсь, что я не смогу быть достаточно нейтрален, так что лучше промолчу.

А лучше напомню, что у нас есть услуги технического аудита и опыт улучшения крупных систем. Обращайтесь! @samatg
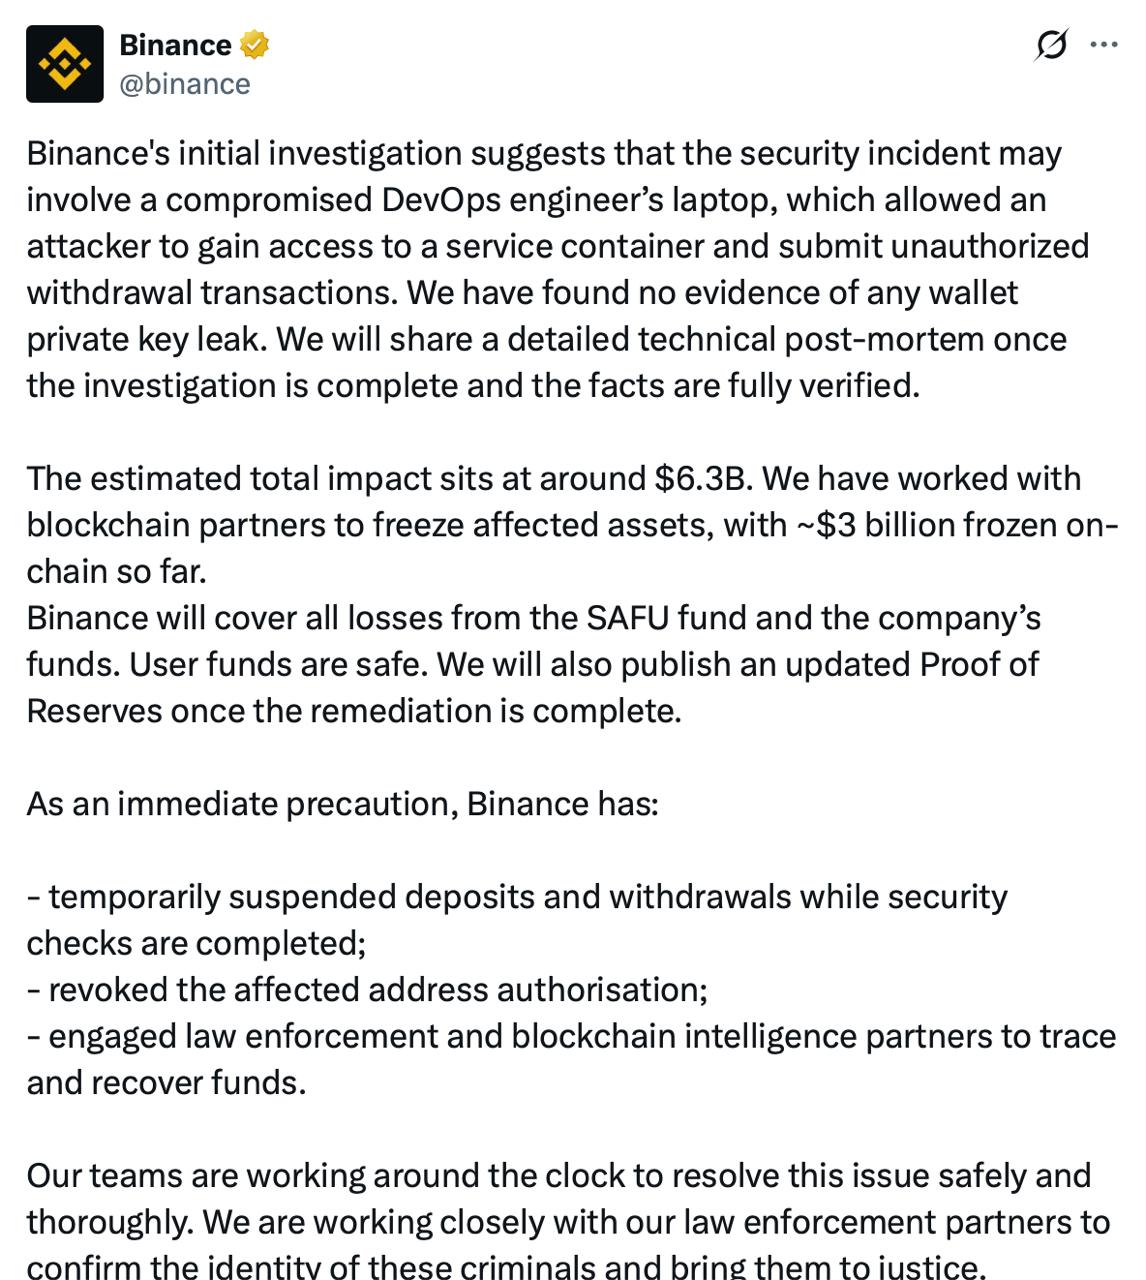
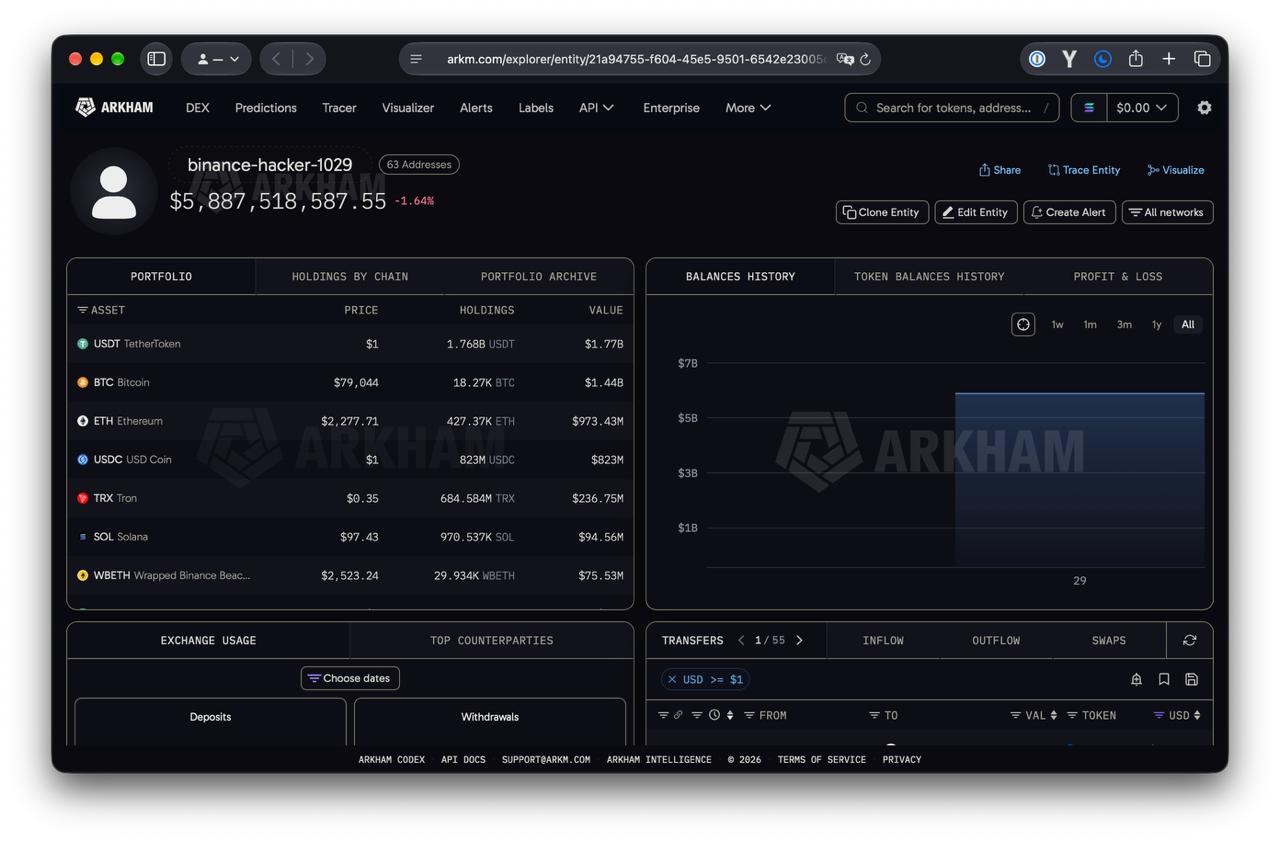
Пока мы все спим, с горячих кошельков бинанса прямо сейчас вывели 5 миллиардов долларов.

То есть самую большую крипто-биржу ограбили на самую крупную сумму в истории.

Создатели криптовалют Tether и Сircle заблокировали крипты на 2 млрд долларов, чтобы бандиты не смогли ими воспользоваться. (это к вопросу, что не вся крипта такая уж анархическая, стейбкоины — вполне себе классический фин инструмент с комплаенсом и централизованным управлением, что в этом случае сыграло в плюс)

Кажется, что хакеры не просто «взломали ноутбуки админов и украли ключи», потому что для вывода средств использовался свежий хитрый протокол эфира EIP-7702, с временным делегированием власти и смарт-контрактами. Эксперты подозревают Северную Корею.

Учитывая, что в криптовалютах вся история транзакций публична — можно в прямом эфире наблюдать движение средств. Магия!

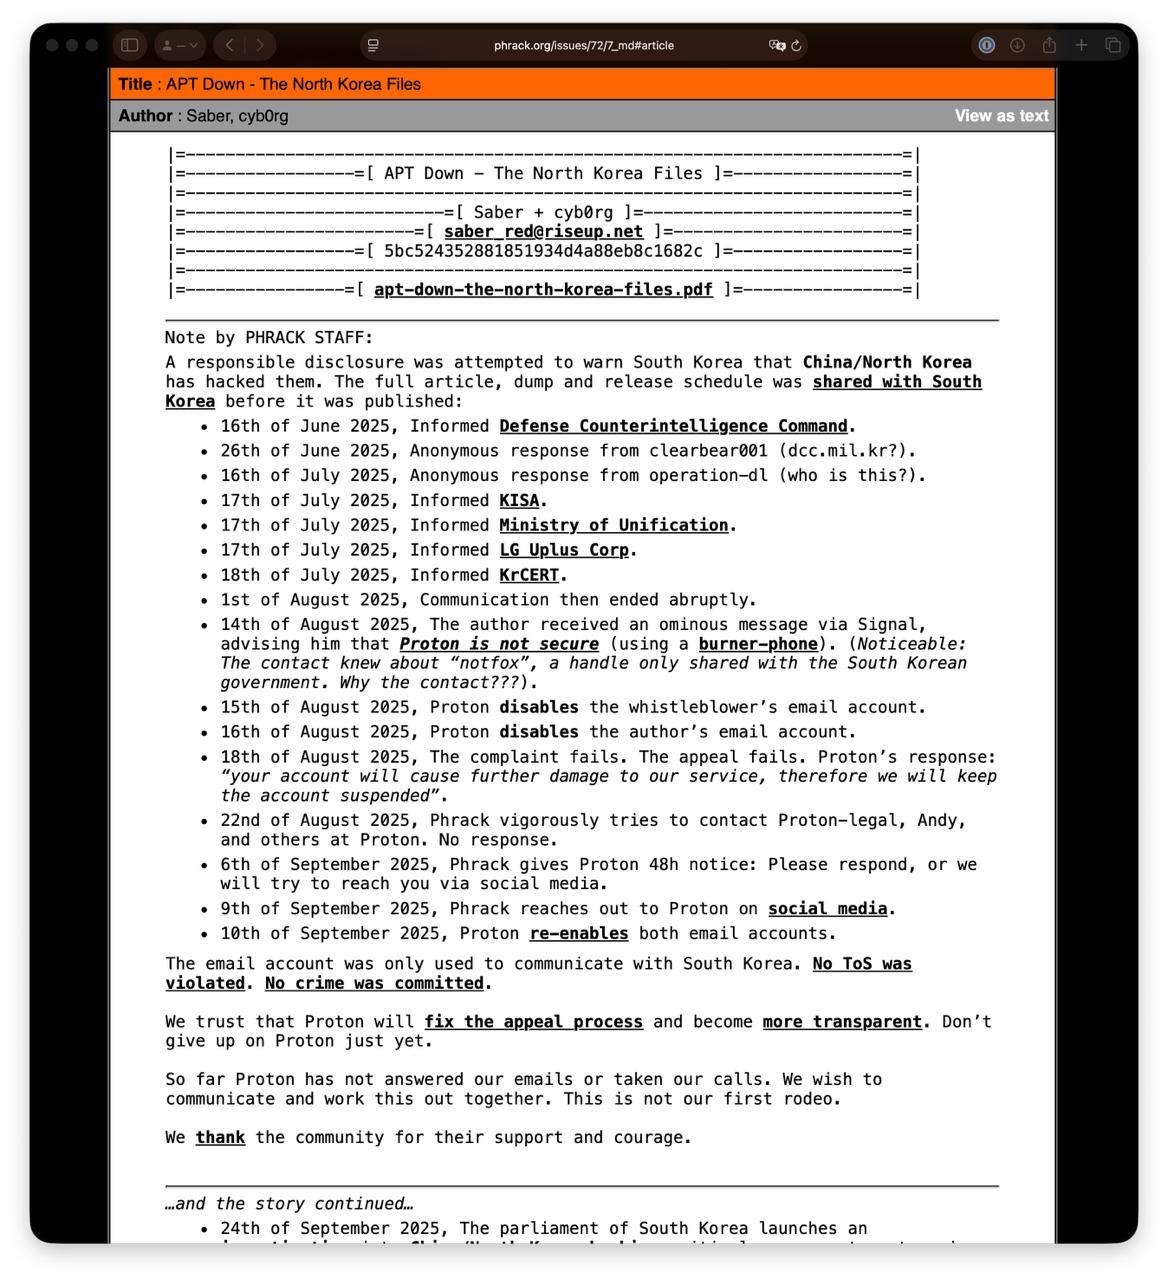
Доброе утро! А вот у южнокорейских государственных айтишников — не очень доброе, потому что они не делали бэкапы до сих пор восстанавливают инфраструктуру после пожара в серверной.

У большинства систем были бэкапы, но удаленное хранилище файлов, которым пользовались 17% всех госслужащих страны — не имело бэкапов. Безвозвратно потеряны терабайты документов. Делайте бэкапы!

Кстати, у этой истории есть ещё и шпионское измерение: в июне 2025го двое хакеров взломали северокорейского (китайского?) хакера, который взломал LG и кучу южнокорейских государственных систем. Дали об этом знать южнокорейским правоохранителям, которые в августе перестали выходить на связь. А дальше уже совсем мистика: кто-то пишет им с одноразового номера в сигнале «Proton небезопасен», после чего Proton блокирует почтовый ящик, с которого они вели коммуникацию только с южнокорейскими властями, но разблокирует после публикации.

24 сентября южнокорейский парламент начинает расследование взлома, 25го анонсирует физический аудит дата-центра, 26го — пожар. Подробности и ссылки на дампы с компьютера хакера — в легендарном журнале phrack.

Хакеры взломали Twilio — главный сервис по программной отправке SMS для того, чтобы получить доступ к аккаунтам пользователей защищенного мессенджера Signal.

Я не хотел писать про это ничего, чтобы не создавать у широкой публики ложного впечатления, что «да чё этим Signal пользоваться, его вон тоже взломали и всё сольют, давайте лучше продолжим этот важный разговор в телеграме».

Но раз про это пишет относительно мейнстримовая Медуза, то хочу прояснить. Хакеры не смогли украсть переписку как в других взломах, потому что у Signal её тупо не нет. Переписка в этом мессенджере есть только на телефонах адресатов и нигде больше.

Signal — один из самых защищенных мессенджеров в мире и всё, что смогли сделать атакующие — это перерегистрировать номер телефона в Signal на себя, то есть теоретически они могли написать кому-то от имени жертвы или получить сообщение на имя жертвы, но все собеседники при этом были явно уведомлены о том, что произошла перегистрация номера.

Signal всё ещё самый защищенный, если вам есть что скрывать от властей — рекомендую.

—

Если продолжить чуть более технический разговор, то это возвращает нас к дискуссии о том, что Signal привязан к номерам телефонов. Гораздо безопаснее было бы ввести никнеймы как телеграме или твиттере и сделать номера телефонов необязательными. Почему Signal до сих пор этого не сделал — для меня загадка.

Ещё на уровень глубже, хорошо бы иметь возможность вносить изменения в Signal независимо от её руководителей — это называется федеративные протоколы, самый крутой пример — почта или телефонная сеть (можно пользоваться gmail или mail.ru, можно выбирать между телефонами от apple или google). Но такие протоколы ещё сложнее и ещё медленнее развиваются.

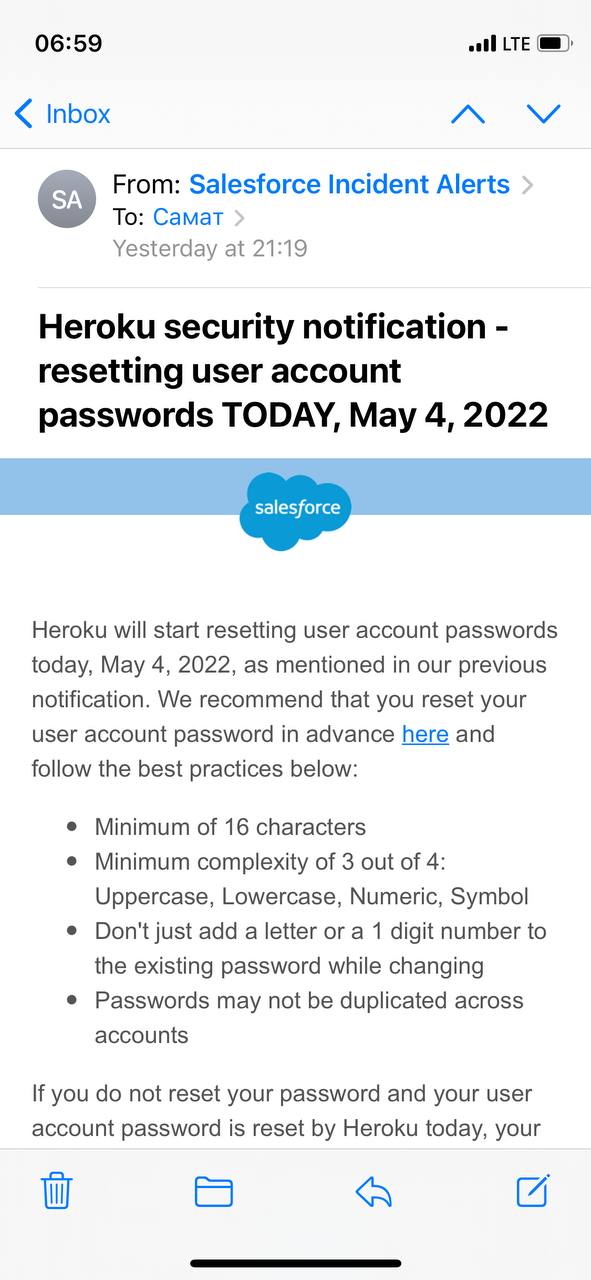
Хероку (один из лучших облачных хостингов) взломали примерно 15 апреля (ну, они узнали о взломе 15 апреля), но насколько все плохо и к чему получили доступ взломщики — неизвестно.

Сегодня вот прислали письмо, что принудительно сбросят пароли для моей безопасности.

Ссылаются на «предыдущие уведомления», но никаких уведомлений в почте, конечно, нет.

Два варианта: либо их вообще целиком взломали и пиарщики хорошо наводят муть, либо, что более вероятно, компания стоимостью в миллиарды долларов, нацеленная на разработчиков, не умеет говорить с этими самыми разработчиками об инцидентах безопасности. Не боги горшки обжигают, а скорее — король голый :(

Пример, как не писать о взломах — тут, стенания hackernews по теме — здесь.

По делу: сбросьте пароли, секреты и токены, которые хранились в хероку или засветились в логах внутри хероку и молитесь.

P. S. Иронично, что Хероку отказался предоставлять сервис пользователям из России, так что Федя перенёс все приложения из Хероку на собственные серверы месяц назад.

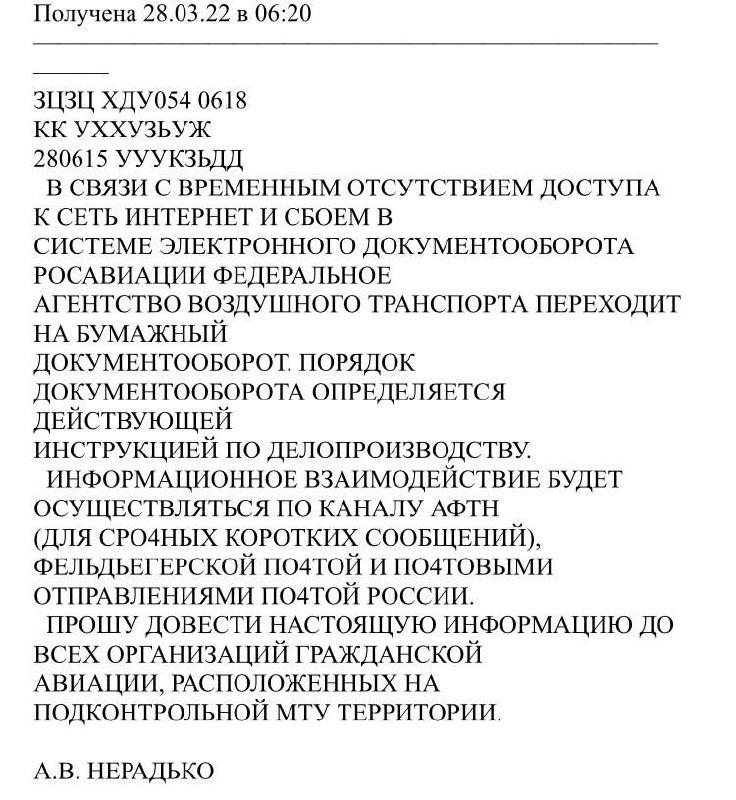
Говорят, Росавиацию взломали и удалили вообще всё, включая реестры, внутренний документооборот и всю почту.

Цитата: «бэкапов нет, так как деньги Минфином на это не выделялись» — даже не знаю, смеяться или плакать.

Друзья, проверьте, что в вашем IT настроены хорошие бэкапы! Это первая штука, которую я смотрю при любом аудите. Бэкапы должны быть такими, что даже если вам всё-всё взломали — то бэкапы останутся в безопасности. А ещё нужно проводить регулярные учения по восстановлению из бэкапов. Это не так сложно и точно дешевле, чем пользоваться телеграммами и фельдегерской почтой в 2022 году.

А вот и сочные инсайды подтянулись! Спасибо дорогому читателю.

Вайлдбериз взломали русские хакеры и уничтожили почти всю инфраструктуру, включая бэкапы. Фронтенд есть, а бэкенда у них больше нет. Данные зашифрованы.

Скорее всего, во взломе участвовали внутренние «крысы», потому что, судя по рассказам, в целом про безопасность там думали.

Интересно, будут ли хакеры просить выкуп или это политическая акция.

Жаль, что подробностей от компании, мы, видимо, не услышим :(

Хакеры рассказали изданию Vice, как они взломали EA Games — крупнейшего производителя видеоигр. В результате недавней атаки они скачали 760 гигабайт внутренних документов и исходных кодов популярных игр, включая Battlefield и FIFA 2021.

Схема следующая:
1. Купили онлайн украденный куки за 10 долларов (746 рублей по курсу ЦБ). Куки — это ключи доступа, которые сохраняются в браузере после входа, вместо пароля. По идее они должны быть привязаны к компьютеру, но это не всегда работает. В данном случае украли куки (ключи доступа) от корпоративного слека EA.
2. Попросили в корпоративном слеке EA у техподдержки ключи доступа к корпоративной сети; объяснили это тем, что потеряли телефон на вчерашнем корпоративе. Это прокатило два раза подряд.
3. Выкачали данные из внутренней сети.

Странное ощущение от этой статьи Vice. С одной стороны — классно, что больше компаний задумаются об операционной безопасности (opsec, это не про безопасность исходных кодов, а про безопасность поведения и рабочих процедур). С другой стороны, журналисты взяли интервью у преступников, да ещё пишут «и теперь эти данные продаются на многих подпольных форумах», будто нативную рекламу бандитов читаю. 🤷‍♀️

За наводку спасибо Сереже Сурганову.

Китайские хакеры взломали минимум 30 тысяч американских почтовых серверов. В среднем, каждый почтовый сервер — это вся почта одной организации.

Что ещё хуже, уязвимость позволяет получить полный контроль над сервером. Это значит, что атакующие могут использовать эту дырку как базу для дальнейших атак уже внутри сети организации. Microsoft уже выпустила исправление, но исправление конкретно этой дырки никак не очистит сеть организации, которую вполне могли инфицировать уже десятками других способов.

Первый раз активное использование этой уязвимости заметили 6 января, когда весь мир следил за беспорядками в Капитолии США. Я не пишу о каждой новости «русские/китайские хакеры опять взломали полмира» — скучно, но эта — достаточно крупная и важная.

Как надежно защититься от подобных атак, если ты не спецслужба и не гугл/яндекс со штатом супер дорогих безопасников — вот вопрос на миллиард.

Я надеюсь, что информационная безопасность — это следующая «большая штука» в IT. Пусть через 5-10 лет «IT-безопасность» будет так же на слуху, как сегодня машинное обучение. Дай бог, чтобы мы нашли принципиально новые способы защиты наших систем. Аминь. 🙏

Хакеры взломали крупный психотерапевтический центр в Финляндии и получили доступ к личным делам 40 тысяч клиентов, включая содержимое психотерапевтических сессий. Это самые глубокие тайны, самые болезненные воспоминания.

Взломщики потребовали 40 биткоинов (450 тысяч евро) выкупа от клиники и успели выложить по 100 личных дел в среду и четверг и начали рассылать предложения выплатить от 200 до 450 евро лично клиентам. Среди опубликованных — личные дела детей. В пятницу хакеры не опубликовали следующую пачку данных — есть мнение, что клиника заплатила выкуп.

Это одна из главных новостей в Финляндии, тему комментируют министры и президент страны, главные газеты печатают хорошие инструкции, что делать, если ваши данные утекли.

Я немного разбираюсь в информационной безопасности и учусь на психолога. Поверьте, несмотря на эту свежую страшную историю, несмотря на то, что бывают непрофессиональные, неэтичные терапевты, в целом — психотерапия это здорово и полезно. Это не культ, не секта, а рабочий способ сделать свою жизнь легче и интереснее. Обращайтесь к психотерапевтам.

Если вы клиент — можете попросить вести записи о вас на бумаге. Если психотерапевт — воспользуйтесь краткой инструкцией по информационной безопасности. Если не уверены — ведите записи на бумаге, целее будут. Аминь.