взлом

Вчера ночью кто-то провел крупнейшую успешную хакерскую атаку против твиттера.

Хакерская атака — это не обязательно супер программирование. В данном случае, речь идет о социальной инженерии над сотрудниками твиттера, у которых был доступ ко внутренним инструментам. Думаю, что были использованы системы ручного восстановления доступа для VIP-персон.

Втереться в доверие, выдать себя не за того, кем являешься — всё это атаки методами социальной инженерии. Про этот тип атак есть хорошая книжка «Искусство обмана» от отца всех хакеров Кевина Митника; рекомендую, отличное чтиво.

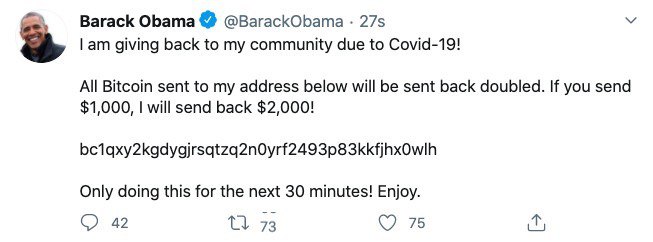
Интересно, что получив доступ к твиттерам Илона Маска, Барака Обамы и Apple, взломщики не устроили ничего по-настоящему крутого вроде обвала акций компаний и даже не попытались начать третью мировую из твиттера Трампа.

Все ограничилось привычным разводом публики на биткоины. Взломщики твитили «переводите мне биткоины вот на этот адрес, вернем вдвое, но поторопитесь, раздача слонов 30 минут» от имени всех знаменитостей. Хочется верить, что этот публичный сбор биткоинов — мета-шутка над нами всеми от хакеров-добрых самаритян, а не реальная цель атаки. Иначе как-то совсем грустно.
StackOverflow продолжает рассказывать, как их поломали и что они делают для того, чтобы защититься в будущем.

Не забывают по пути объяснять, какие они молодцы и как у них все правильно устроено. Качественный PR.

Для контраста: StackOverflow, главный сайт вопросов-ответов для программистов и не только, на прошлой неделе взломали. VP of Engineering публикует короткий пост, буквально «на выходных нас взломали, данные вроде целы, экстренно конопатим дырки, напишем как разберемся до конца».

Про то, что фейсбук взломали и украли ключи доступа к 50 миллионам аккаунтов, я, вначале, решил не писать.

Уж слишком всё предсказуемо и противно. И то, как фб анонсировал этот факап пользователям, аккаунты которых взломали: ни слова про взлом, а очередной булшит «ваша безопасность важна вас, посмотрите как мы защитили ваш аккаунт» (sic., лол). И утренний конференц-звонок Цукерберга с ведущими западными СМИ, где он сказал «We’re taking it really seriously» (sic., лол).

Но вот то, что алгоритмы фб запретили шарить статьи об этом; буквально: «эту ссылку слишком много шарят, похоже она спам» — очень смешно и достойно поста.

Интересно, как фб обнаружил этот взлом. Они заметили необычный рост посещений сайта и начали копать, откуда он взялся.

Технические детали для любителей: как и 8 лет назад, дырка была в функции «посмотреть, как видят мой аккаунт другие люди». Мне сложно придумать, как сделать её без багов. View as это read-only интерфейс, но для рекомендаций поздравить пользователя с днем рождения программисты забыли выключить компонент шеринга видео. При вызове его из режима «view as», компонент генерировал токен имперсонированного пользователя, причем токен с расширенными правами. Этот токен можно было подсмотреть в клиентском HTML.

У Залины и её медиа-компании вчера увели телеграм-аккаунты, доступ к админке сайта и рабочий дропбокс. Это, конечно, ужасное событие для издания и журналиста.

Я бы провел аналогию с медицинской тематикой.

90% здоровья — гигиена. Правильно питаться (не много и в основном овощами), заниматься хоть чуть-чуть физической нагрузкой, достаточно спать, не стрессовать. Круто поговорить об этом с врачом/тренером, который составит вам план.

Если же у вас перелом — то не стоит лечить его самому, лучше найти специалиста.

В информационной безопасности ровно тоже самое.

Во первых, нужно соблюдать базовую гигиену: везде разные и сложные пароли, которые хранятся в менеджере паролей (я люблю 1password) и 2-факторная аутентификация, компьютер и телефон без вирусов (с айфонами-айпдами проще всего, но свежепереустановленный макбук тоже ок), курс молодого бойца интернета вида «сайт может сделать вид что он не сайт, а системный диалог».

Если вас уже взломали (или имеют прямо сейчас), нужно как можно скорее найти специалиста, который вас проконсультирует и составит план действий. Если у вас в руках есть ценные цифровые ресурсы вроде админок популярных сайтов или телеграм-каналов — я не рекомендую пытаться разобраться в этом в одиночку.

Не знаете к кому обратиться? Вот мощный образовательный сайт по личной информационной безопасности от EFF. Там рассказано буквально обо всём. За качество официального русского перевода ручаться не буду, но он точно лучше, чем несистемные советы из статей в медиа.

А теперь залезу на табуретку. Если вы современное медиа, то у вас должен быть технический директор. Информационная безопасность медиа в целом и всех сотрудников в отдельности, лекции и мастер-классы по ИБ для журналистов, аудиты безопасности, сопровождающиеся попытками взлома от «дружественных хакеров» и многое другое — ответственность технического директора; но это уже тема для совсем другого поста.

Я сам с удовольствием консультирую по этой теме медиа и людей лично, могу посоветовать хороших «этичных хакеров» для аудита. Не стесняйтесь, за спрос денег не беру.

Классная кулстори про то, как у девушки увели домен, а она его вернула обратно (рискнув 30k$).
Я, например, не знал о существовании ICANN TEAC (Transfer Emergency Action Contact), полезное знание.
https://medium.com/@ramshackleglam/hackers-stole-my-website-and-i-pulled-off-a-30-000-sting-operation-to-get-it-back-143d43ee3742