
Критическая уязвимость в PHP, нужно срочно обновиться или поменять настройки на более безопасные
Атакующий может получить полный контроль; Wordpress, Laravel — это все PHP
Уязвимость стала известна примерно час назад, так что вас уже могли взломать — проверьте бэкапы, вот это все
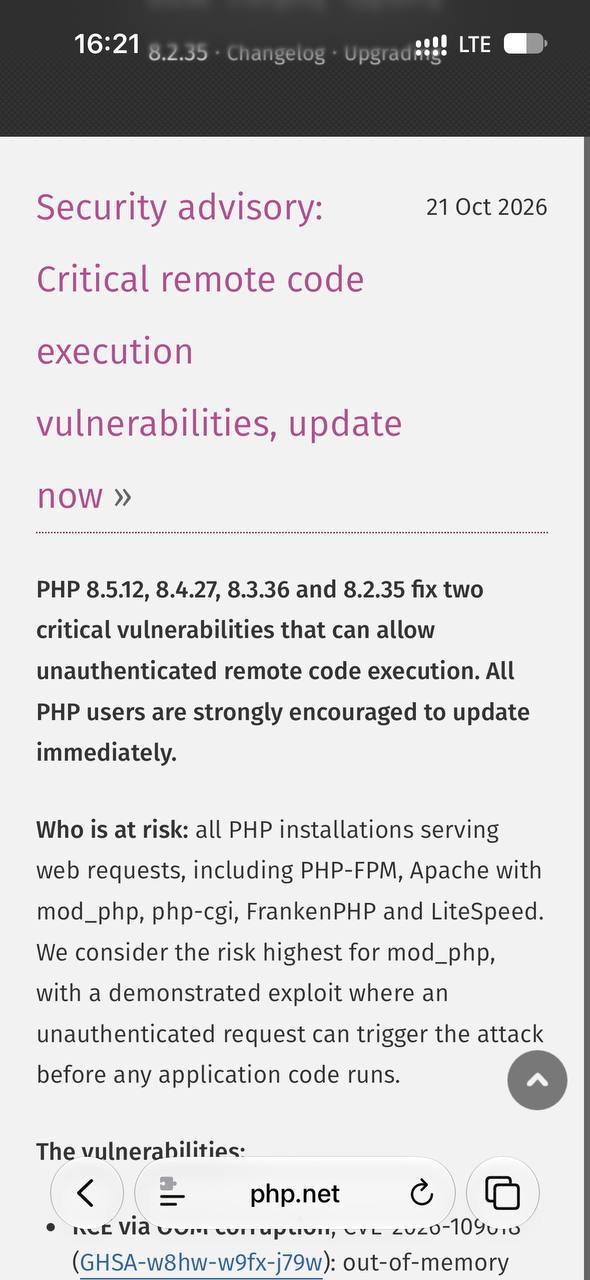
Подробности и инструкции на официальном сайте https://www.php.net/archive/2026.php#2026-10-21-5
NB cloudflare включили WAF для всех, кто за ними спрятан
Anton
Об уязвимости узнали еще с утра )
👍️6💯️21
Andre Shmelkov
если стоит клаудфлейр, то сервер в безопасности, но обновиться все равно стоит
https://fixupx.com/dok2001/status/2112811965735202970?s=20
Konstantin
вроде ещё пишут что
session.upload_progress.enabled = Offзакрывает вектор…🔥️2
Samat Galimov
Подробности дропнули пару часов назад
Anton
Полностью не закрывает.
https://news.ycombinator.com/item?id=50167754
ладно )
Пока не обновились просто закройте возможность грузить файлы в php.ini, несмотря на то что потенциально сделать все тоже самое можно и в обычном POST, этого должно хватить. Можно еще установить
post_max_size = 8MА чтобы наверняка, то
memory_limit = -1Но нужно ограничить процессу ОЗУ другим способом, cgroups каким-нибудь или если в докере, то в нем.
Sergey Popov
RCE via OOM corruption (CVE-2026-109618):
Set
memory_limit=-1, preferably in a way applications can't override, such asphp_admin_valuein the FPM pool or Apache configuration, and check that no pool, directory or application setting puts a finite limit back. This removes the controllable PHP memory limit failure, but an underlying allocation failure can still reach the vulnerable path.Set a low
post_max_size. For applications that don't require file uploads, setpost_max_size = 8M. If file uploads are necessary, setpost_max_size = 32M. Keepupload_max_filesizebelowpost_max_size. Consider enforcing limits at the web server or proxy level for decoded request size, input field count, multipart part count, header count, and nesting depth. These limits must also cover requests without a usableContent-Length.Use a container or cgroup limit as an availability boundary, preferably with a policy that kills only the affected worker. Do not substitute
RLIMIT_ASorRLIMIT_DATA, as these can cause the vulnerable allocation failure.RCE via stale global state (CVE-2026-109619):
Set
session.upload_progress.enabled=0and restart every worker. Usephp.ini, an FPM pool or server configuration that applies before request parsing. Do not rely onini_set()or FPM.user.ini. This blocks the confirmed session paths but not other variants.On PHP 8.5, set
fatal_error_backtraces=0and restart every worker. This blocks the confirmed fatal backtrace path only.Remove invalid or deprecated settings applied per request that emit diagnostics before initialization. Hiding diagnostics with
error_reporting,display_errorsor@does not help.Fix attacker-reachable fatal errors and execution timeouts, including failures in callbacks, upload or import processing and cleanup.
The advisories linked above have the full technical details.
Вот это надо написать
Это если обновиться сразу не получится
Пых
Обновиться пока могут далеко не все: кто использует готовые контейнерные образы, придётся подождать.
Den
Poc чувак выложил часов 15 назад
Контейнеры только что появились
Stanislav Hanzhin-Tsvetkov
Об уязвимости знали ещё 17 октября. А 18 октября уже патчи приземлились в enterprise-версиях...
❤️👍️
Алексей
Как я понимаю там еще билды не прилетели
Den
Минут 10 назад вроде прилетели
Пых
https://hub.docker.com/layers/library/php/8.5.12-cli-bookworm/images/sha256-eb37f58646a901dc7727cf448cae36daaefaba79de33b5058dab79aa4c04aefb
Den
php:8.5.12-fpm-alpine3.24 появился на Docker Hub (15:42 UTC). Агент собирает nginx-php:1.0.1 → PR бэка → dev. Напишу, когда будет готово к мержу.Тег php:8.5.12-fpm-alpine3.24 до сих пор пустой. Digest тот же eb37f586…, ни одной платформы внутри нет. Пока там не появится amd64, собрать базовый образ не из чего.Дмитрий Орлов · маркетинг, который продаёт
Тогда на прод этот тег пока лучше не тащить. Пустой образ и тот же digest выглядят как отличный способ обновиться в никуда. Сначала дождаться amd64, потом уже гонять сборку и бэкапы.
Dmitry Elshin
Там ещё уязвимости в Gitlab и nodejs веселые. За тот же самый день :(