open source

Наткнулся на классный опен-сорс движок индексации и поиска по дискордам, называется answeroverflow.

Содержимое огромного числа популярных серверов уже проиндексировано и доступно для поиска, а для начала индексации нового сервера достаточно добавить к адресу инвайта префикс «ao». Красота!

Supabase — классная open-source альтернатива Google Firebase.

Это способ быстро собрать бэкенд (серверную часть) для мобильных приложений. База данных, авторизация, мгновенная синхронизация данных между пользователями, облачные функции и хранение медиа — все из коробки.

В бесплатной SaaS-версии лимит на 50 тысяч пользователей в месяц, дальше понятный ценник и всегда можно переехать на свои серверы.

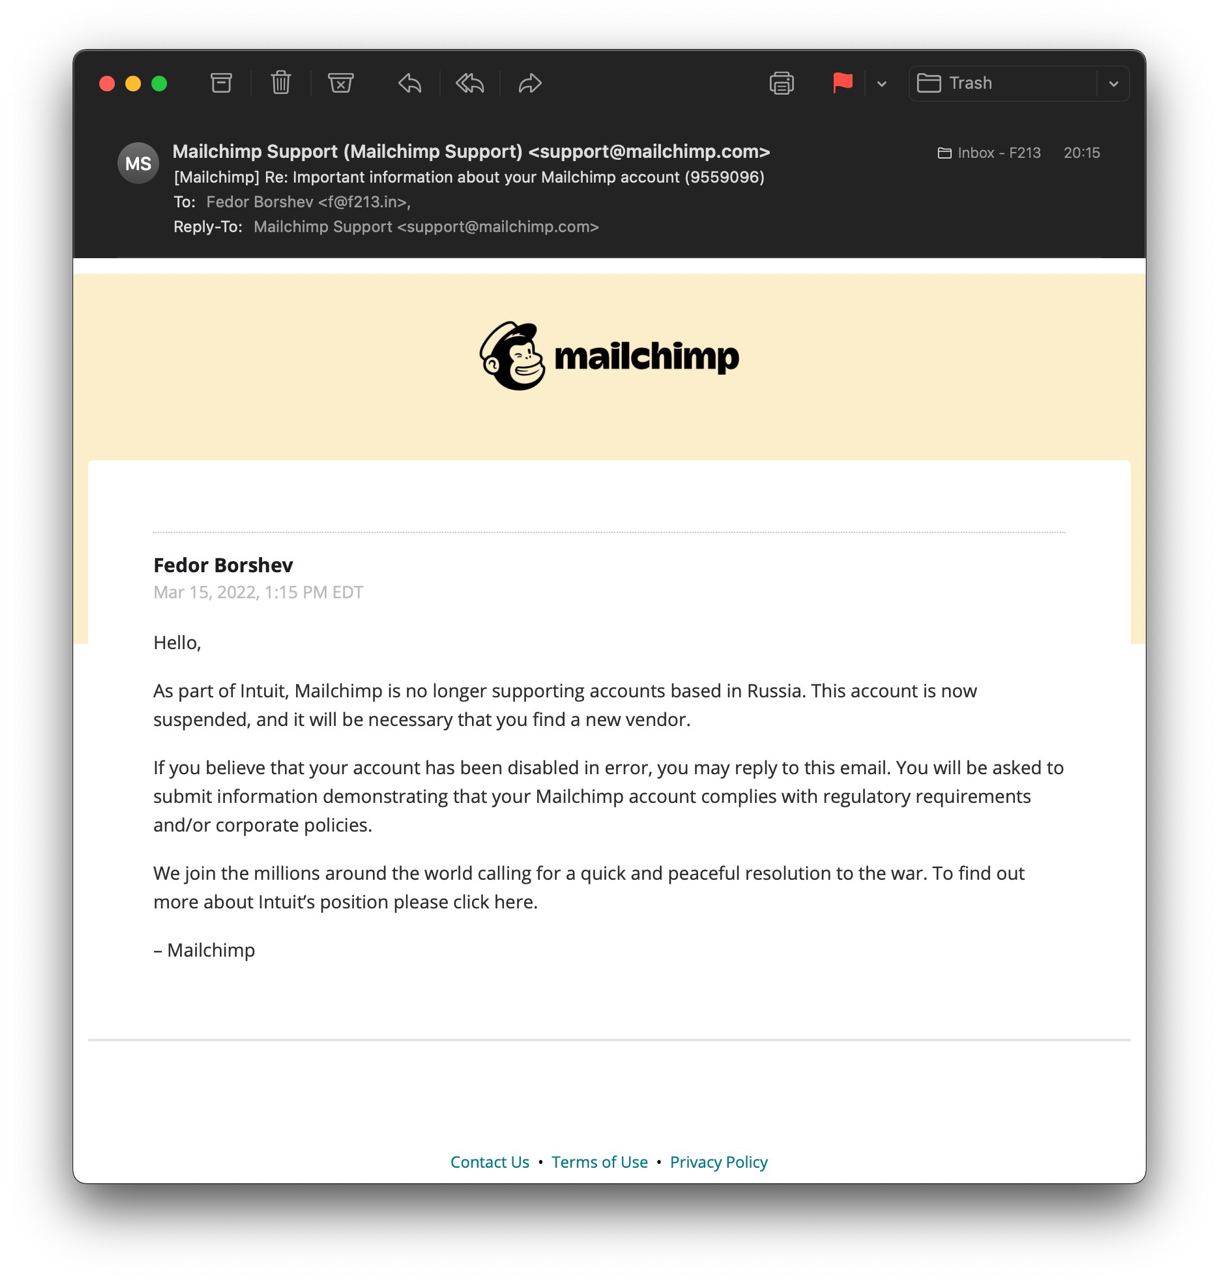
Нас закенселил главный сервис имейл-рассылок Mailchimp. Альтернатив море: и saas-решения, и покупные self-hosted коробки, и даже вполне приличные open-source решения.

Рекомендовать что-то одно не решусь, нужно смотреть по потребностям. Я вот список небольшой составил, можно использовать его как отправную точку.

Всегда считал глупостью программировать и даже разворачивать/поддерживать то, что можно взять на рынке готовое. Нужно концентрироваться на своей добавленной стоимости, повторяли мы как мантру. Надеюсь, хоть выживальщики с домами в тайге не окажутся правы.

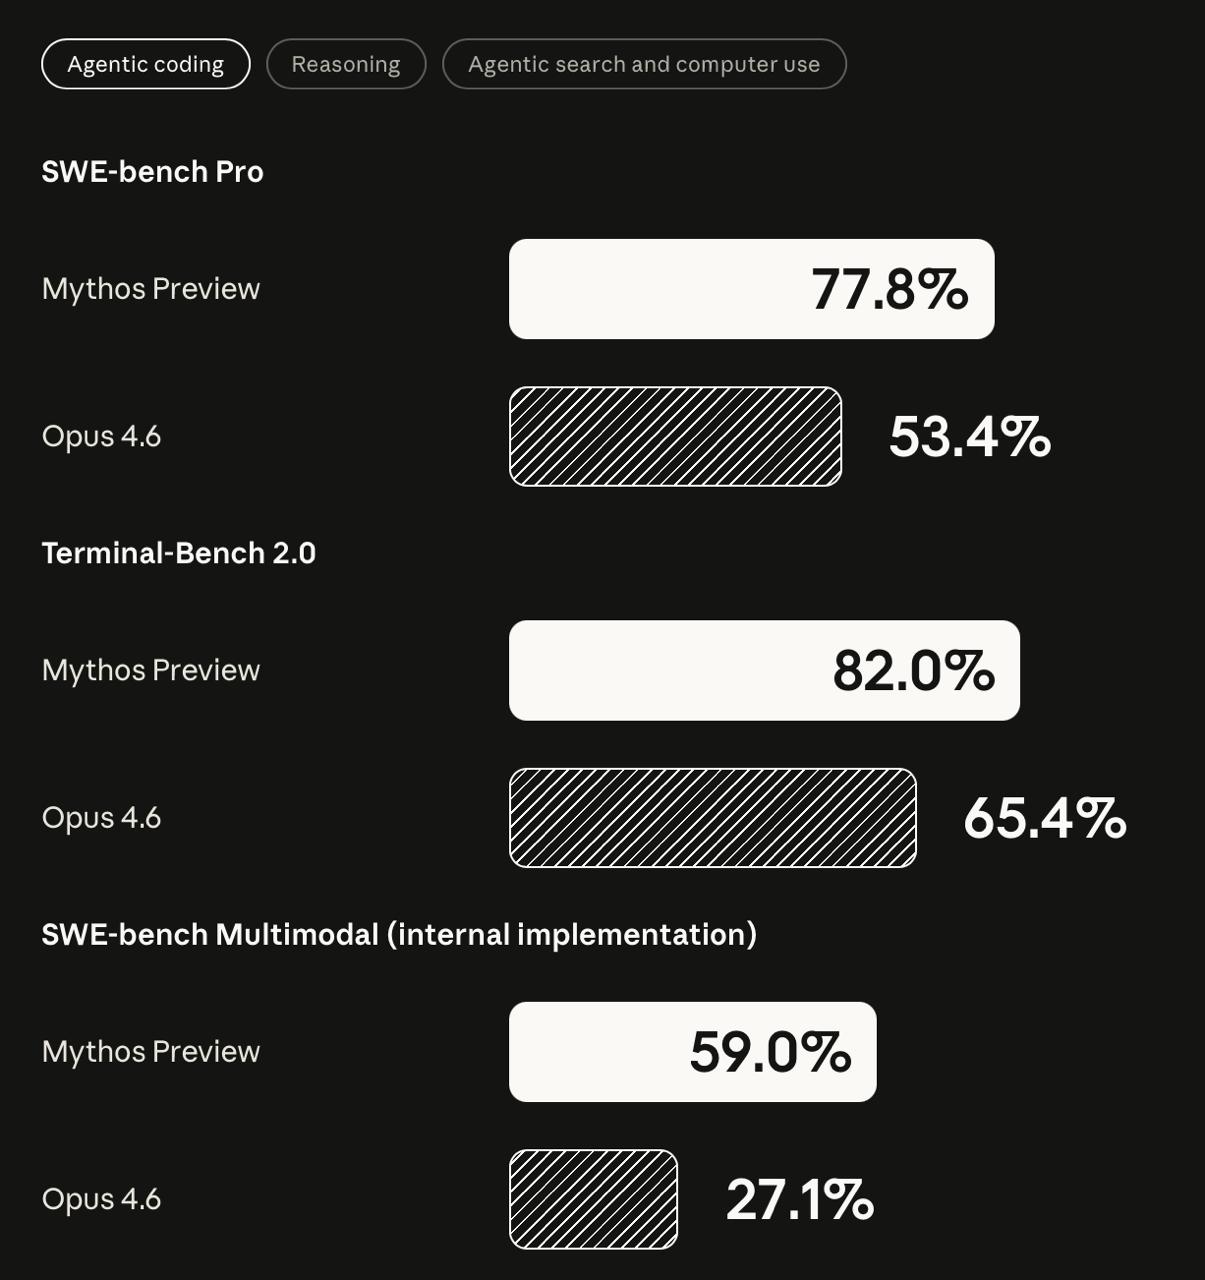
Новая модель Claude Mythos находит уязвимости в софте лучше, чем большинство хакеров.

Три примера: 1) возможность удаленно уронить любой OpenBSD сервер, просто подключившись к нему по сети (а это ОС, знаменитая своей безопасностью), уязвимости 27 лет; 2) эскалация привилегий в ядре Линукса, от обычного пользователя до рута — через цепочку из 3-4 ошибок, одну уже запачтили, а ещё 4 примера они не публикуют, потому что исправлений ещё нет, но опубликовали криптографические подписи, чтобы потом доказать время создания 3) новые уязвимости во всех ключевых браузерах — опять же не публикуют, потому что они все живые.

Кажется, способность этой модели (и похожих, в будущем) эксплуатировать длинные цепочки уязвимостей, переходит из количества в качество. В защите есть принцип швейцарского сыра (defense in depth), когда за счет многослойной защиты, пробитие каждого отдельного уровня не ведет к катастрофе, потому что собрать цепочку из 6-7 уязвимостей слишком сложно. Для человека — сложно, для машины — уже нет.

Пока что они дают доступ к этой модели только ведущим ИТ-компаниям, чтобы те патчили свой софт и весь опен-сорс, до которого дотянутся. Выделяют 100 млн долларов на токены и 4 млн долларов на зарплаты программистам для опен-сорса.

С одной стороны — есть чего бояться про уязвимости, с другой стороны — хоть какой-то островок нормальности в безумном мире. Люди подумали и без лишней бюрократии чинят инфраструктуру, на которой держится цивилизация. Я бы даже привел аналогию плотины, которую поднимают перед цунами. Дает надежду на человечество.

А ещё, очень жду публичной доступности этой модели, потому что она не только в хакерстве крутая, но и в разработке софта. И то, чтО она вытворяет с кибербезопасностью — лучшая реклама её способностей в разработке, доверия в 100 раз больше, чем любым синтетическим тестам. Ждем!

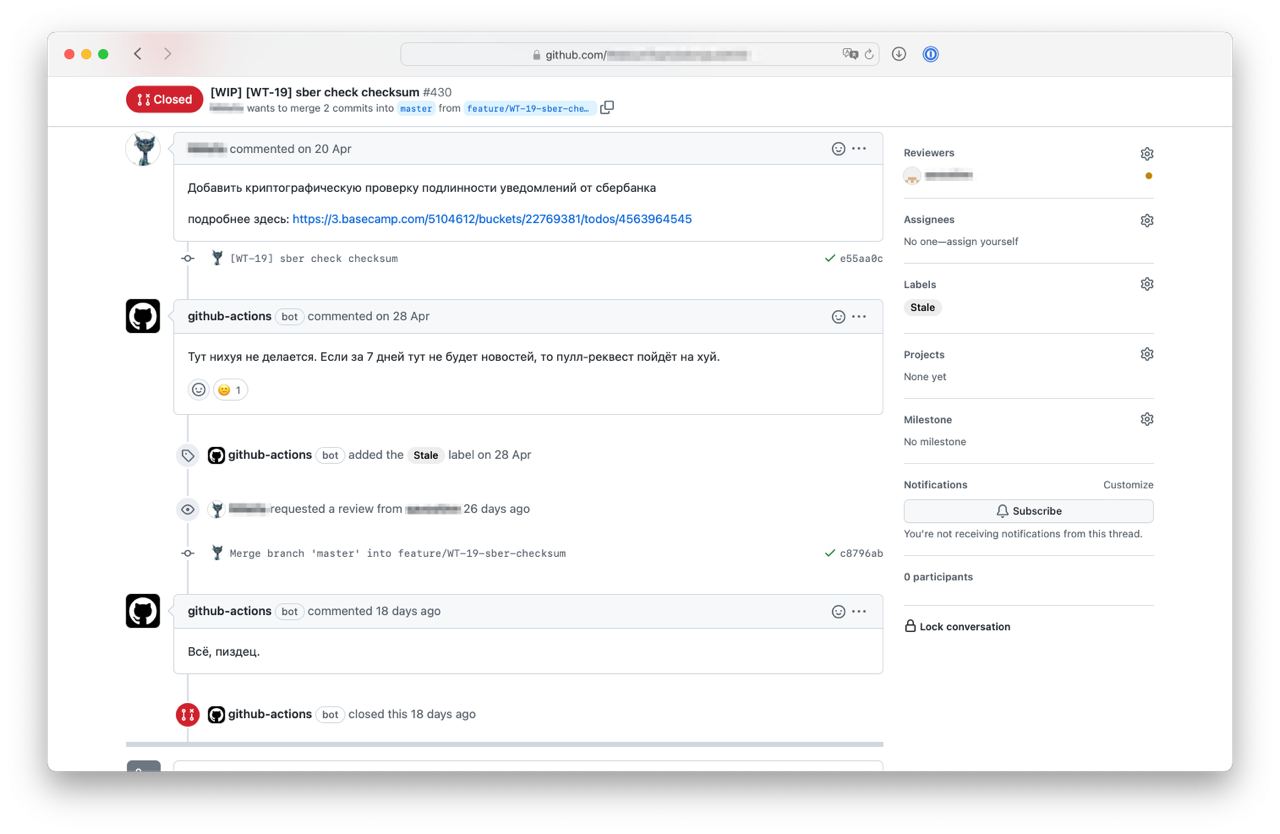
Мы с Федей хотим сделать полезный инструмент для программистов. Пока брейнштормили идеи — вспомнили stale-бота, который материт и закрывает старые пул-реквесты. Это полезно, потому что не скапливается незавершенная работа, появляется чувство, что за проектом ухаживают (и это правда!).

Особая красота в том, что вся настройка — это 16 строчек, можете прямо сейчас прикрутить к своим гитхаб-репозиториям (для гитлаба есть вот такой аналог).

Есть ещё хорошие идеи, что вам, как программисту, поможет в работе? Пишите в чате @ctodailychat, мы с коллегами и Федей выберем лучшие идеи, воплотим их в жизнь и выложим код в опенсорс.

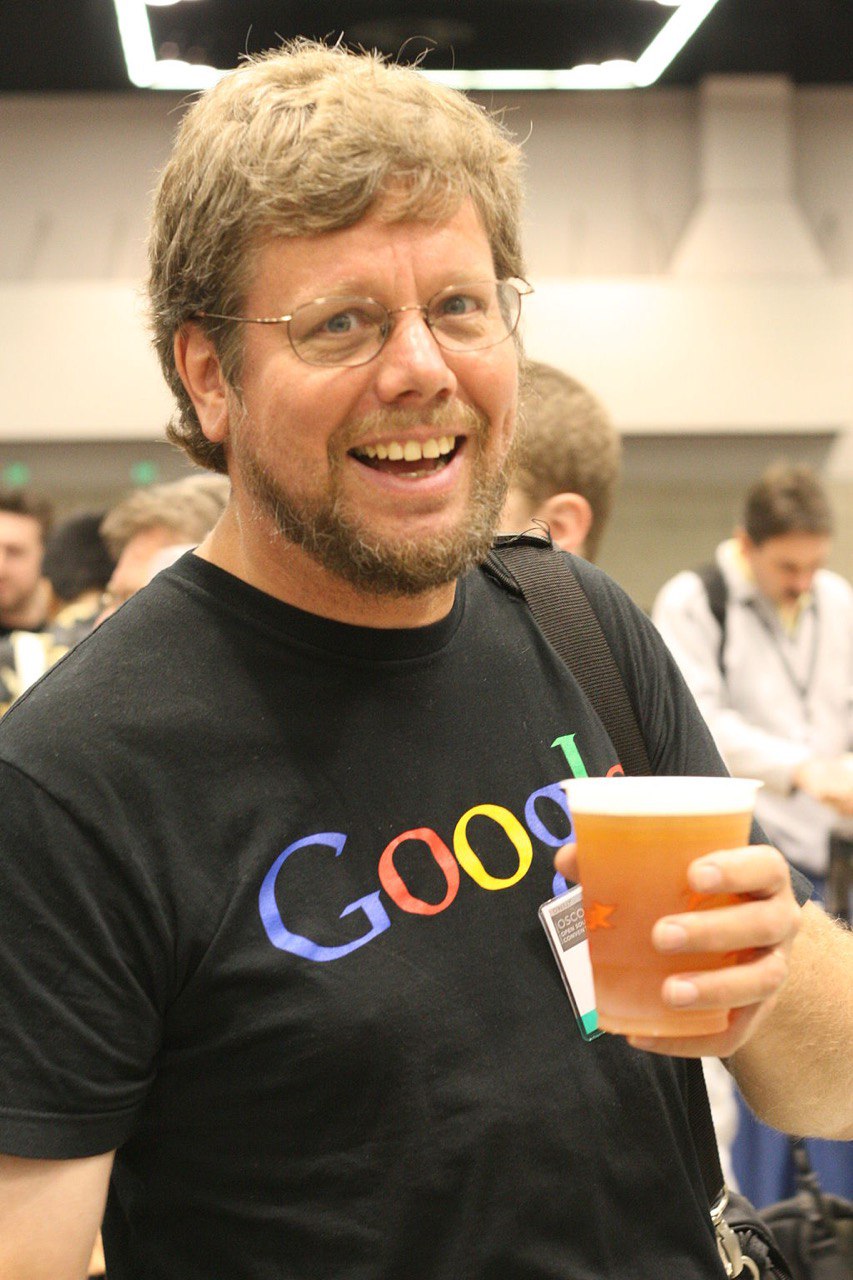
Guido van Rossum, создатель языка Python, берет бессрочный отпуск с должности «благосклонного пожизненного диктатора» (Benevolent dictator for life, BDFL — термин был придуман специально для него!). Буквально «я устал, я ухожу». Преемника не оставляет и ожидает, что core-dev команда сама решит, как будет управляться разработка языка дальше.

Питон — один из самых популярных языков программирования, lingua franca IT-мира. Data science, роботы, обучение детей программированию, один из основных языков в компании Google. Созданный в 1990-м году (!), сегодня он поддерживается буквально везде — от умных часов до мейнфреймов IBM. Бэкенд RAWG написан на питоне.

Даже если вы не знаете программирования, вы можете оценить Дзен Питона — 19 афоризмов, диктующие правила языка и программирования на нем:

- Красивое лучше, чем уродливое.
- Явное лучше, чем неявное.
- Простое лучше, чем сложное.
- Сложное лучше, чем запутанное.
- Плоское лучше, чем вложенное.
- Разреженное лучше, чем плотное.
- Читаемость имеет значение.
- Особые случаи не настолько особые, чтобы нарушать правила.
- При этом практичность важнее безупречности.
- Ошибки никогда не должны замалчиваться.
- Если не замалчиваются явно.
- Встретив двусмысленность, отбрось искушение угадать.
- Должен существовать один — и, желательно, только один — очевидный способ сделать это.
- Хотя он поначалу может быть и не очевиден, если вы не голландец (намек на Гвидо).
- Сейчас лучше, чем никогда.
- Хотя никогда зачастую лучше, чем прямо сейчас.
- Если реализацию сложно объяснить — идея плоха.
- Если реализацию легко объяснить — идея, возможно, хороша.
...

так пожелаем Гвидо удачи в личной жизни!

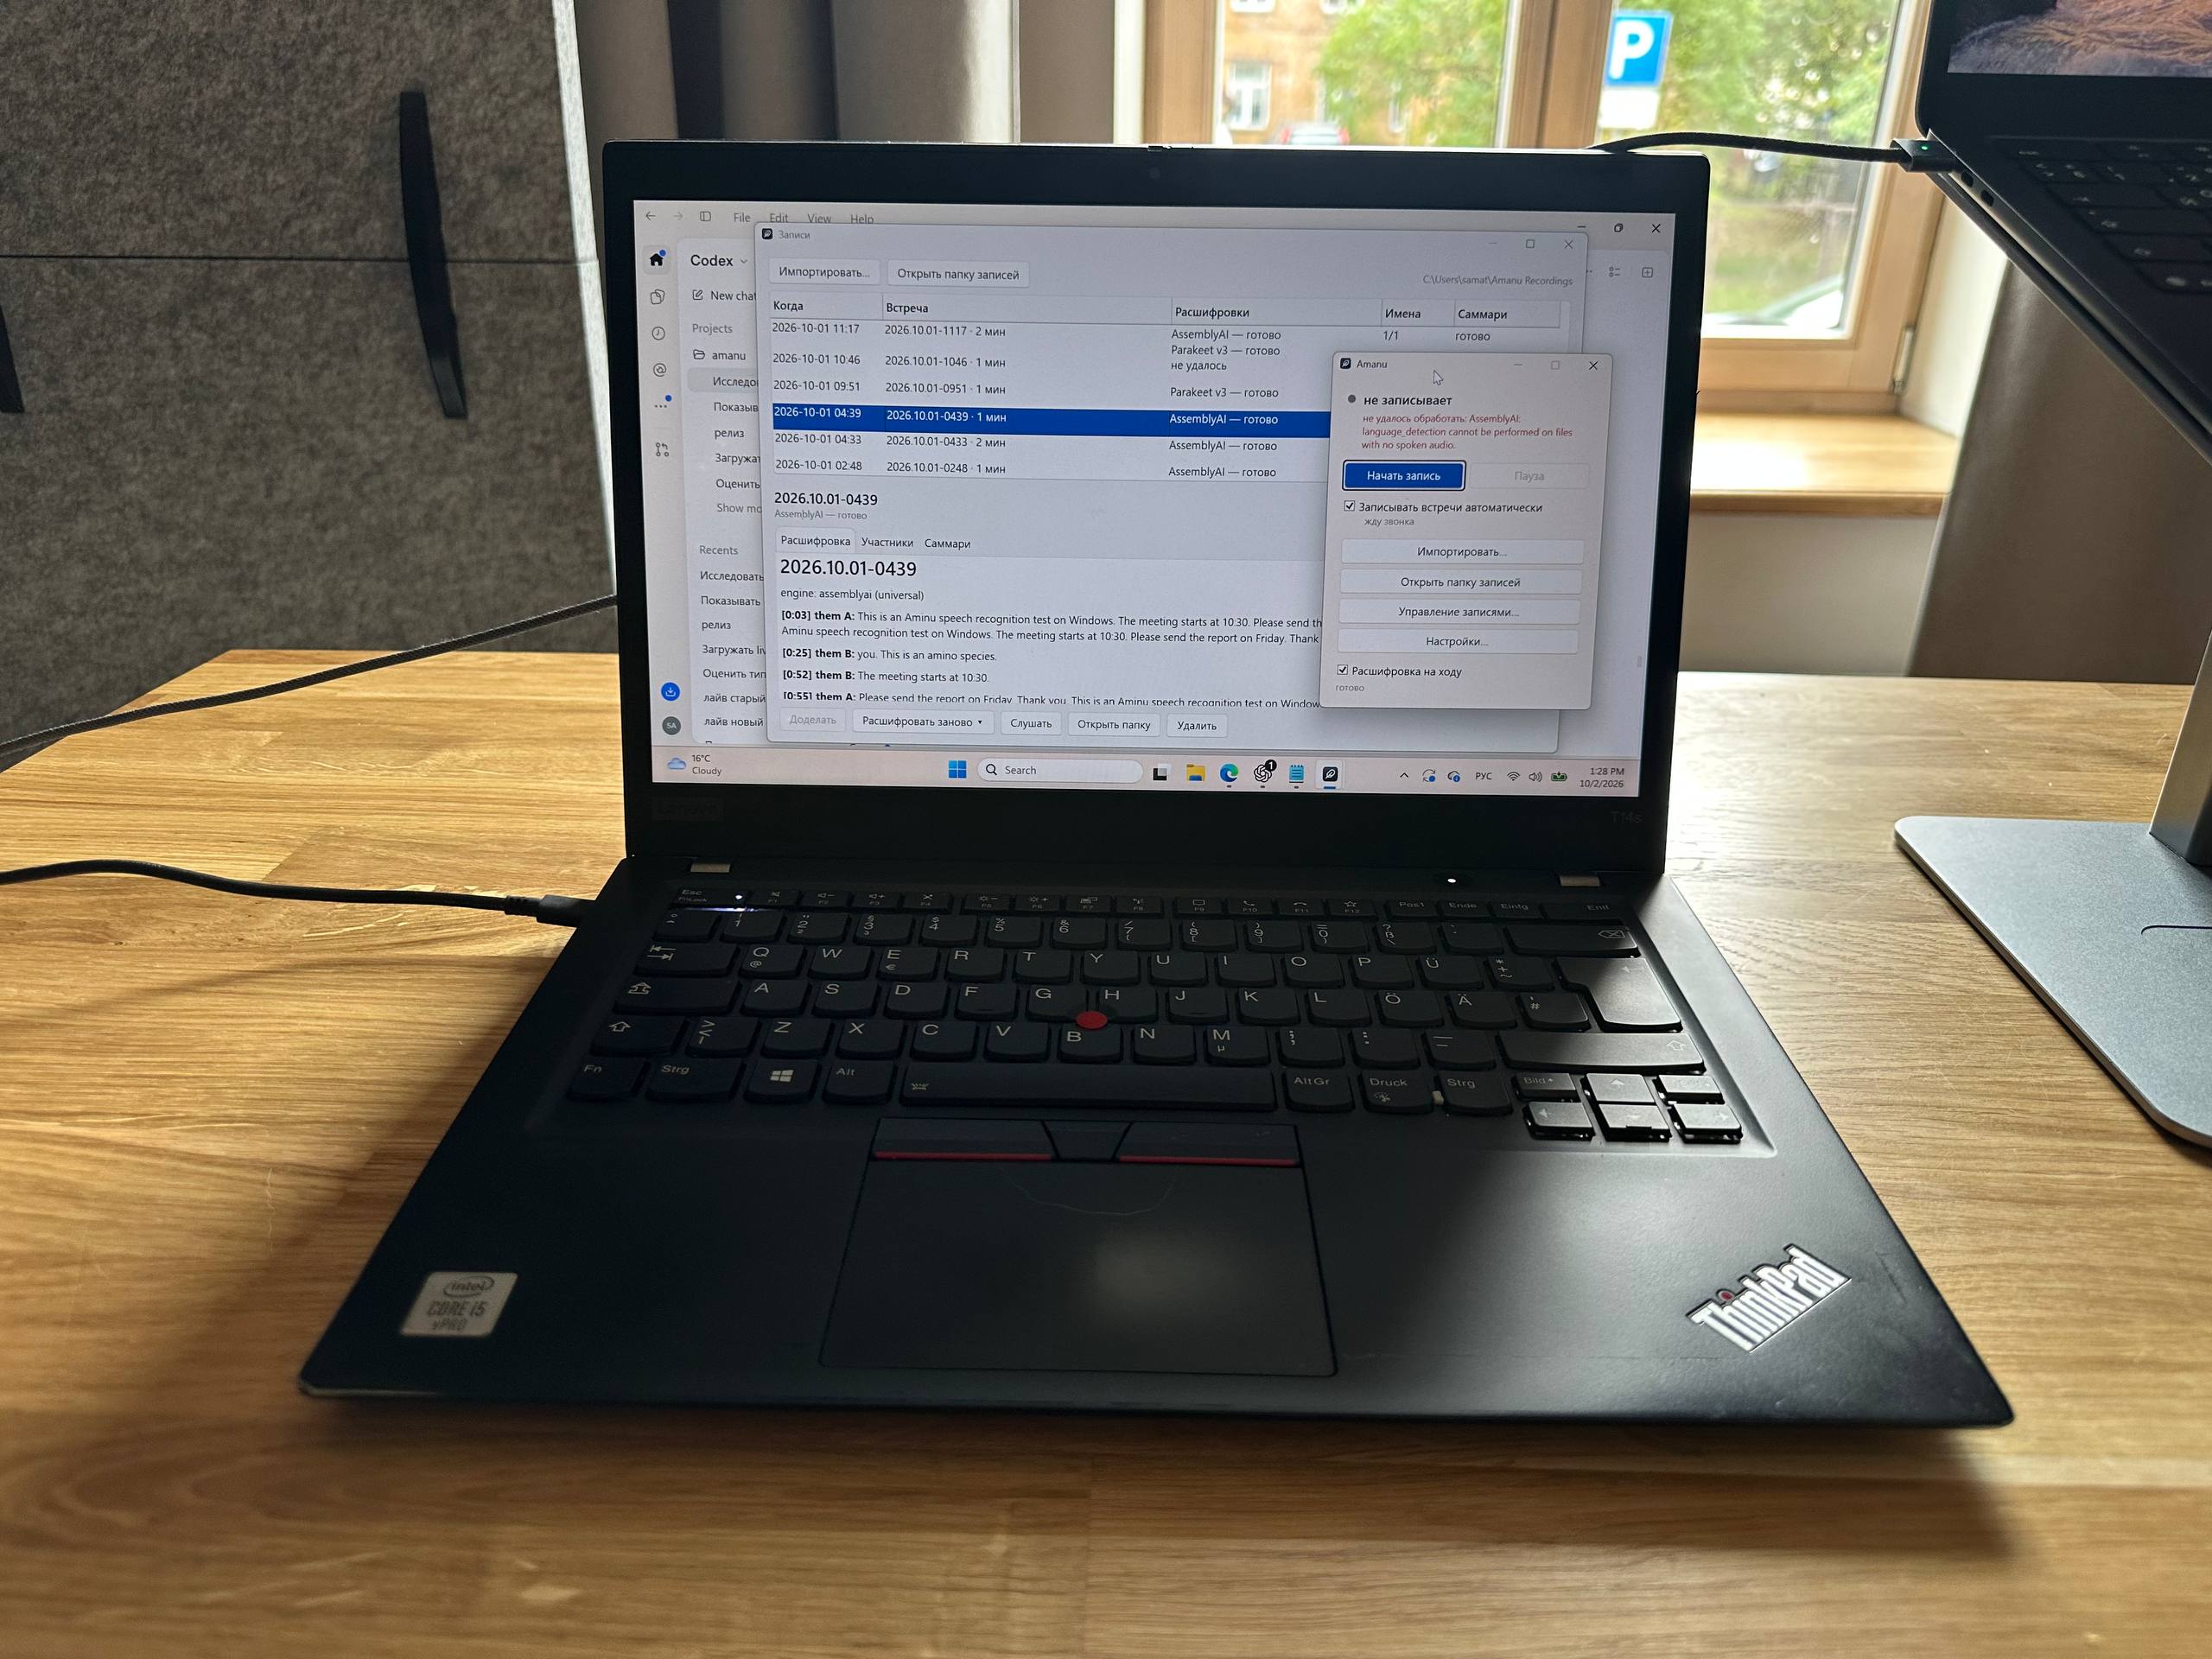
Встречайте виндоус-версию нашей программы для автоматической записи и расшифровки звонков!

Работает с любыми звонками: zoom, google meet, телеграм, вацап...

Запускает и останавливает запись автоматически.

Расшифровывает встречи, определяет говорящих, так что реплики разложены по людям, а не слиты в один поток.

Пишет качественные выжимки встреч. Многие программы экономят на токенах, а эта использует самую мощную модель, чтобы ничего не потерять.

Умеет делать всё это локально, без доступа к интернету.

Можно подключить мощные платные модели, умеет использовать подписки (!) и API ключи.

Все данные хранятся локально на компьютере. Одна встреча — одна папка, внутри аудиофайл, расшифровка, выжимка. Очень удобно натравить нейросети.

Программа полностью бесплатная, с открытым исходным кодом. Легкая установка, файл сертифицирован Microsoft. Ура!

❧

Claude оказалась довольно бесполезна для разработки и тестирования виндоус-софта из-за супер ограниченной песочницы.

Codex с computer use работает идеально. Весь процесс миграции занял неделю. Из них 3 дня я доказывал Microsoft, что достоин их сертификата разработчика и без computer use я бы точно сдался; потом потратил примерно 70% недельных лимитов 100 долларовой подписки на миграцию, тестирование и доводку напильником.

На фото — ноутбук под Windows, на котором я тестировал эту программу :)

Скачивайте тут!

В мире есть 4 главные программы базы данных. Oracle, Microsoft SQL и даже MySQL принадлежат корпорациям. Четвертую, PostgreSQL, придумали ученые в Калифорнийском университете в Беркли и сделали опенсорсной. Вместе с американскими учеными и энтузиастами по всему миру, эту базу данных разрабатывал Олег Бартунов. Спустя много лет он основал компанию, которая занимается поддержкой PostgreSQL и помогает ее использовать Яндексу и Министерству финансов РФ. Мы поговорили с Олегом о его работе с базами данных. Как Олег из ученого-астронома стал главных специалистом по PostgreSQL в России, как он наблюдал рождение IT-гигантов Кремниевой долины и как участвовал в создании рунета.

Слушайте и подписывайтесь: Apple, Google, Castbox, Spotify, Яндекс, Overcast, веб-версия.

Большинству технарей совершенно положить на юридическую чистоту кода и инструментов, которыми они пользуются.
Отчасти это связано с тем, что в лицензиях черт ногу сломит.

Вот сервис, который спасает меня, когда нужно быстро решить, можем мы использовать библиотеку или нет: https://tldrlegal.com/

В рамках издевательства — введите там GPL и оцените, насколько это «свободная» в кавычках лицензия и сравните её с BSD или MIT Licenses.

Разработчики опен-сорса тонут под потоком фейковых сообщений об уязвимостях.

Ну как фейковых: люди (в основном, индусы), в попытках заработать денег, генерируют эти сообщения (vulnerability reports) с помощью нейросетей.

Рассмотрение каждого сообщения — это часы работы живых людей, часто энтузиастов, которые от такого выгорают. Вот печальный пост Даниеля Стенберга, мейнтейнера curl.

Налицо классическая асимметрия, где отправка сообщения сильно дешевле, чем его получение. Это приводит к проблемам. Решения тоже классические:

1. Требовать не только текстовое описание уязвимости, но и Proof of concept код её эксплуатации, запись видео экрана, где видна проблема
2. Брать залог в условные 50 долларов за рассмотрение каждой уязвимости, который возвращается, если уязвимость есть.
3. Требовать указания, был ли использован ИИ для генерации сообщения и если да — то как именно. И как были проверены его результаты. Так делают Django и curl, например.
4. Клин клином вышибать. Поставить ИИ-анализатор всех багрепортов перед живыми людьми.

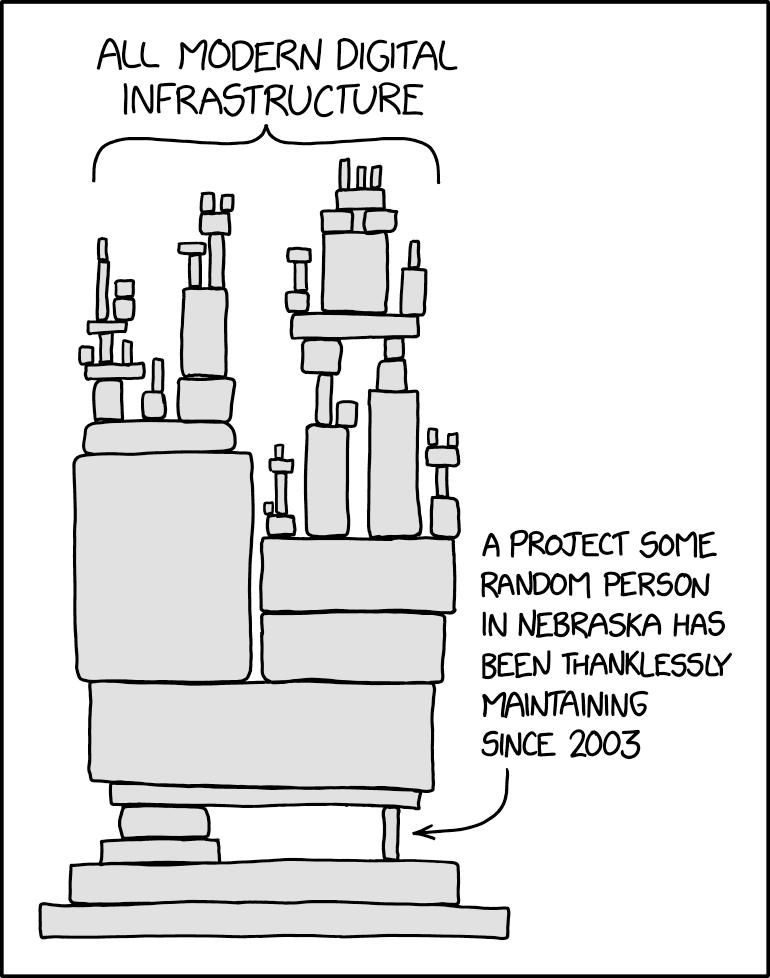
Ещё одна институция, которая работала на доверии — поломана.

Как ранний интернет, который строился на доверии, мутировал в достаточно устойчивую к хакерам систему — то же происходит с миром софта.