
Гениальный фишинг с использованием Extended Validation Certificates.
Частенько вспоминаю, как получал этот самый EV для Букмейта и Медузы. Больше не буду этого делать. Только Let’s Encrypt, только хардкор.

Гениальный фишинг.

Гениальный фишинг с использованием Extended Validation Certificates.
Частенько вспоминаю, как получал этот самый EV для Букмейта и Медузы. Больше не буду этого делать. Только Let’s Encrypt, только хардкор.
Гениальный фишинг.
Раз уж зашла речь об Apple — будет неприлично не упомянуть баг в Facetime. Достаточно позвонить на устройство с последней версией iOS и добавить себя самого в групповой звонок, чтобы начать слышать звук собеседника, ещё до того, как он поднял трубку. Если добавить самого себя и взять трубку с третьего устройства — то будет видно ещё и видео до того, как собеседник поднял трубку.
Если хотите почувствовать себя хакером прямо сейчас — разочарую, Apple временно выключили групповые звонки, пока не раскатится обновление с исправлением проблемы.
Понятно, что это адуха и люди близкие к программированию скажут «они что, совсем с катушек съехали, как такое можно было запрогать?». Люди, программировавшие VoIP (голосовые сервисы) и участвовавшие в разработке крупных и долгоживущих проектов (а iOS, это, безусловно, крупный и старый проект) не удивлены — можно прямо сходу придумать вполне реалистичное объяснение, почему так получилось.
Одна из гипотез: Facetime начинает отсылать аудио и видео сразу же после набора номера. Сделано это для того, чтобы после нажатия кнопки «принять звонок» не было даже малейшей задержки. Звонок начнется мгновенно. Добавление групповых звонков программировала отдельная команда и они не до конца разобрались с диаграммой состояний звонка (она дико сложная) — и вот мы все видим результат.
Учитывая, что Apple в течении нескольких часов выключили групповые звонки, через неделю выпустят фикс, а ещё через неделю у 90% пользователей будет установлено исправление — всё нормально. Что будет, если аналогичная проблема найдется в Android — вот об этом страшно подумать.
Ну и обязательный xkcd:

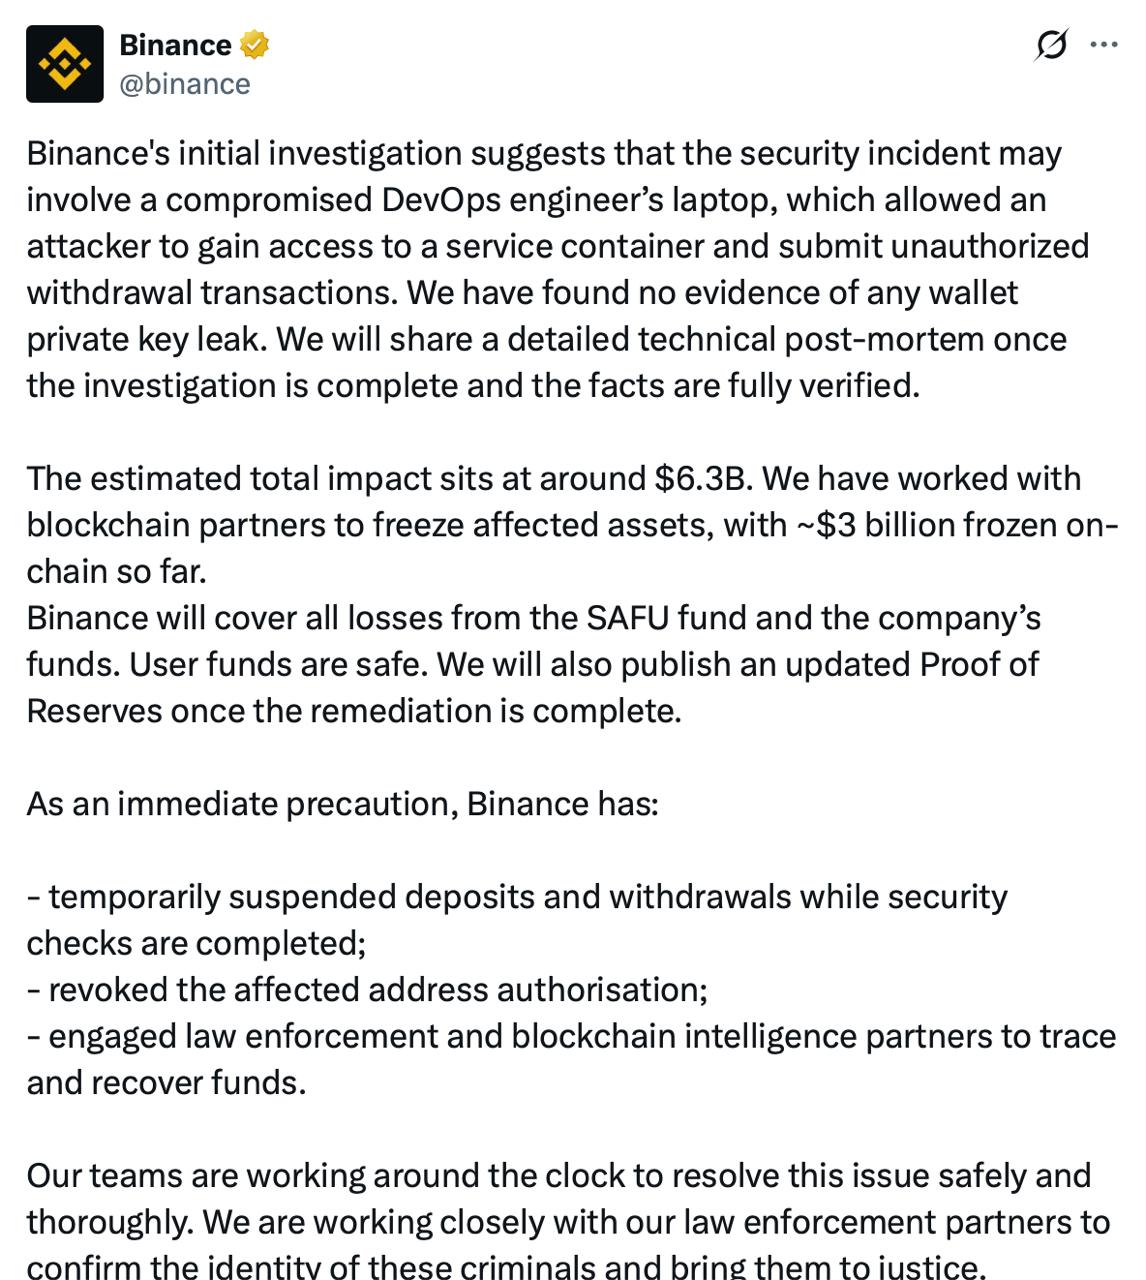
Доброе утро! Бинанс официально заявил, что 6,3 млрд долларов украли из-за взломанного ноутбука системного администратора.
Ок, они пишут involve, но я вижу, как они пытаются спихнуть всё на «руку бога», мол «так-то у нас всё в порядке, впредь сисадмины будут внимательнее».
Проговорю явно для не-тахнарей: это туфта, не ведитесь.
Любая кибербезопасность — это баланс между стоимостью защиты и ценой актива, который мы защищаем. В случае паролей от личного кабинета интернет-магазина носков, не стоит инвестировать в это больше пары часов одного сисадмина.
Но если речь идет о 6 млрд долларов, наверное, можно потратить денег на схему, в которой компрометация одного ноутбука одного сисадмина не приведет к коллапсу, правда?
Сисадмин в этой ситуации невиновен, а вот к архитекторам и техдиру вопросики.
Опять же, может быть раскрою секрет полишинеля, но 99% крипто-проектов технически сделаны экстремально плохо. Почти вся индустрия такая, за исключением разработчиков самих криптовалют, смарт-контрактов и редких продуктов. Биржи, обменники, крипто-банки — я повидал их много и под капотом там очень часто печально.
Тут бы порассуждать о причинах, но боюсь, что я не смогу быть достаточно нейтрален, так что лучше промолчу.
А лучше напомню, что у нас есть услуги технического аудита и опыт улучшения крупных систем. Обращайтесь! @samatg
Образцовый security vulnerability landing page http://cloak-and-dagger.org/
В двух словах - для Android можно написать программу, которая, после установки, получит полную власть над телефоном.
Интересно отношение Google (им +/- пофиг и признавать проблему они не хотят). Эх.
Сейчас будет группа постов из прошлого. Неделя была такая, что было не блога - делали конференцию Шторм.
В суперкомпьютерной платформе IBM стоимостью 300 миллионов долларов нашли уязвимость, позволяющую украсть петабайты пользовательских данных. (Тот самый адов бигдата.)
Уязвимость - не многоступенчатый 0-day, а детская ошибка в конфигурации системы виртуализации, про которую можно прочитать в документации. Нашёл не супер хакер, а обычный технарь за вечер.
Это к вопросу о безопасности.
Статья достойна прочтения целиком - сколько они патчили ошибку и сколько заплатили нашедшему - не буду спойлить.
https://wycd.net/posts/2017-02-21-ibm-whole-cluster-privilege-escalation-disclosure.html
HF опубликовали подробный разбор, как их взломала новая модель OpenAI.
Модель не находила новых зеродеев, но настойчивости человека бы не хватило собрать уязвимости в цепочку, а вот модель собрала. Ну и защищающиеся использовали опен-сорс модели для анализа действий атакующих.
Впечатляющий интерактивный дэшборд.
Написал утром пост про очередную историю [1] [2], как разработчики удалили свои библиотеки в NPM и другие чуваки смогли загрузить другой код вместо легитимных библиотек. Вы посмотрите, какие эмоции испытывали разработчики.
Это как если бы вам в аптеке по рецепту на трамал выдали цианистый калий. Поставщики болеутоляющего решили закрыть бизнес, а другие бизнесмены теперь поставляют цианистый калий под тем же названием.
Позавчера вышел проникновенный пост про это в стиле хоррор. Якобы, есть библиотека, которая крадет пароли пользователей с сотни популярных сайтов.
Но это всё происходит раз в месяц и уже набило оскомину.
Крутая история, разворачивающаяся прямо сейчас: крупнейший CDN CloudFlare (им пользуются тысячи сайтов) сливал личные данные пользователей в паблик в течении месяцев. https://medium.com/@samat/cloudflare-сливал-данные-пользователей-в-паблик-в-течении-месяцев-c4add72b2143
Вчера ночью кто-то провел крупнейшую успешную хакерскую атаку против твиттера.
Хакерская атака — это не обязательно супер программирование. В данном случае, речь идет о социальной инженерии над сотрудниками твиттера, у которых был доступ ко внутренним инструментам. Думаю, что были использованы системы ручного восстановления доступа для VIP-персон.
Втереться в доверие, выдать себя не за того, кем являешься — всё это атаки методами социальной инженерии. Про этот тип атак есть хорошая книжка «Искусство обмана» от отца всех хакеров Кевина Митника; рекомендую, отличное чтиво.
Интересно, что получив доступ к твиттерам Илона Маска, Барака Обамы и Apple, взломщики не устроили ничего по-настоящему крутого вроде обвала акций компаний и даже не попытались начать третью мировую из твиттера Трампа.
Все ограничилось привычным разводом публики на биткоины. Взломщики твитили «переводите мне биткоины вот на этот адрес, вернем вдвое, но поторопитесь, раздача слонов 30 минут» от имени всех знаменитостей. Хочется верить, что этот публичный сбор биткоинов — мета-шутка над нами всеми от хакеров-добрых самаритян, а не реальная цель атаки. Иначе как-то совсем грустно.

Вацап подал в суд на израильскую хакерскую компанию NSO group. Израильтяне продают услугу полной прослушки мобильных телефонов на iOS и Android. Основные покупатели — государства, которые следят за высокопоставленными политиками и военными других стран и своими родными гражданскими активистами и журналистами.
При чем тут вацап? Первым шагом атакующие использовали уязвимость, которая позволяла запустить любую программу на телефоне жертвы просто позвонив по вацапу. Мало оказаться внутри телефона, нужно ведь далее прослушивать переписку, а это очень непросто. Для этого израильтяне эксплуатировали уязвимости внутри iOS и Android, которые давали им возможность оставаться на телефонах жертв продолжительное время. Каждая такая уязвимость стоит сотни тысяч долларов. По подсчетам вацапа, есть минимум 1400 жертв; упоминают Штаты, Арабские Эмираты, Бахрейн и Мексику, про Россию отдельно не говорят.
Проблема с NSO и их «сервисом» в том, что они путают карты всем, кто анализирует свои риски информационной безопасности «как положено»: сначала нужно понять, что и от кого защищаем. Например, если защищаемся от ФСБ и прочего Кремля — то фейсбук и вацап теоретически использовать можно. Если защищаемся от ЦРУ — используй Вконтакте. Тут же любой, кто заплатит денег получает полный доступ к телефону — сердцу современной жизни. ☠️
P.S. На hackernews конечно сразу нашёлся человек, у которого знакомым военным недавно запретили пользоваться вацапом. Вот и носи после этого шапочки из фольги. Может и штрих-коды от дьявола? 🙈