взлом

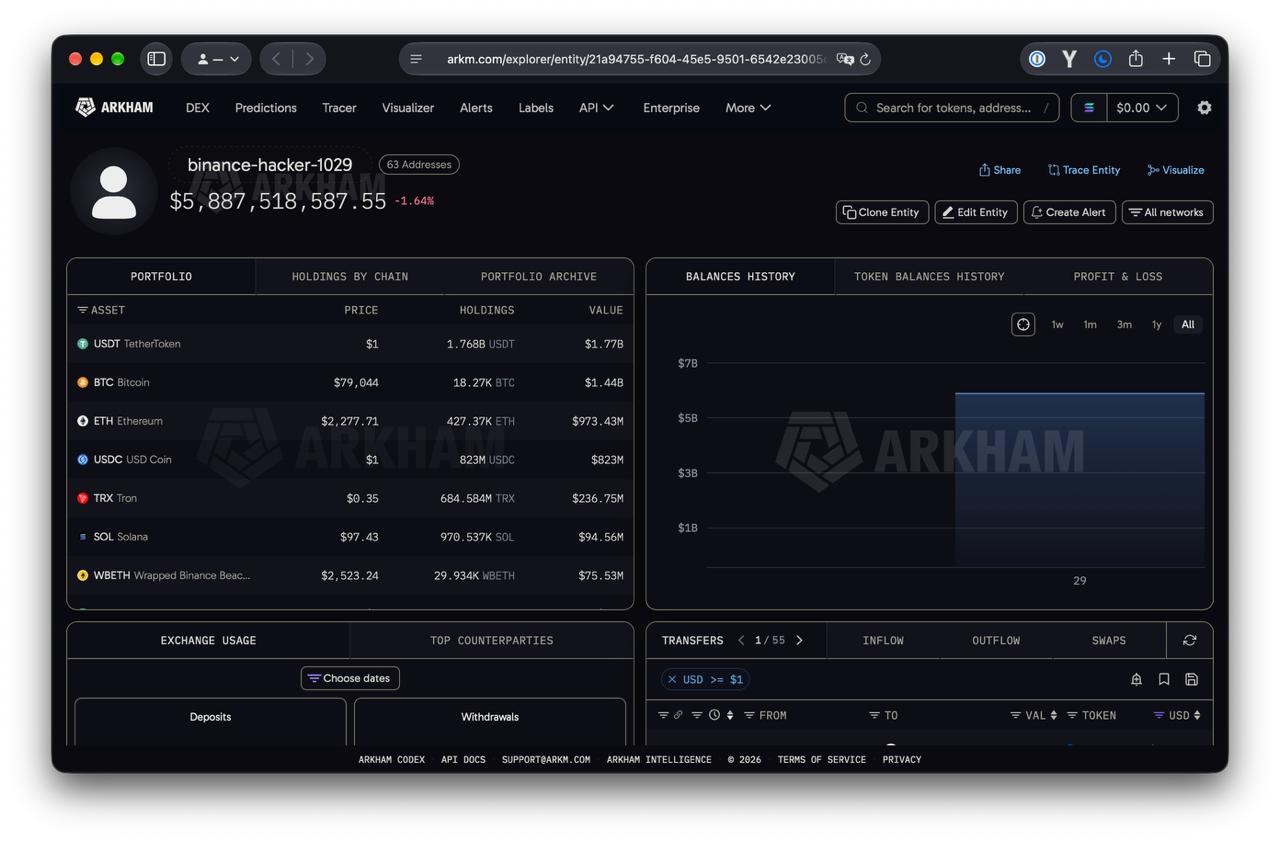
Пока мы все спим, с горячих кошельков бинанса прямо сейчас вывели 5 миллиардов долларов.

То есть самую большую крипто-биржу ограбили на самую крупную сумму в истории.

Создатели криптовалют Tether и Сircle заблокировали крипты на 2 млрд долларов, чтобы бандиты не смогли ими воспользоваться. (это к вопросу, что не вся крипта такая уж анархическая, стейбкоины — вполне себе классический фин инструмент с комплаенсом и централизованным управлением, что в этом случае сыграло в плюс)

Кажется, что хакеры не просто «взломали ноутбуки админов и украли ключи», потому что для вывода средств использовался свежий хитрый протокол эфира EIP-7702, с временным делегированием власти и смарт-контрактами. Эксперты подозревают Северную Корею.

Учитывая, что в криптовалютах вся история транзакций публична — можно в прямом эфире наблюдать движение средств. Магия!
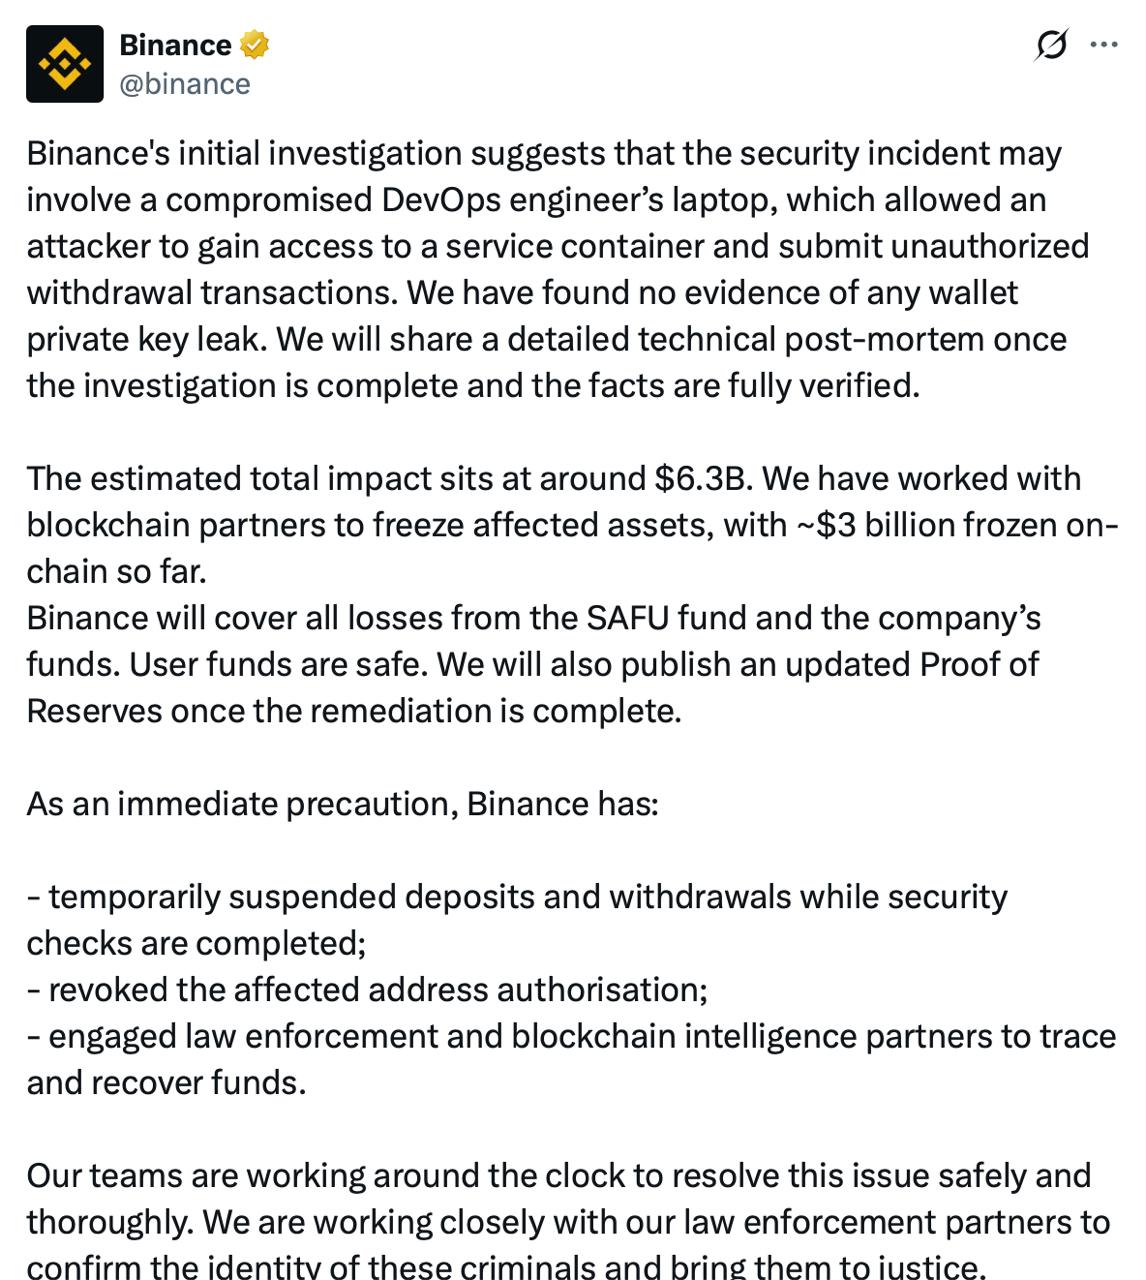
Доброе утро! Бинанс официально заявил, что 6,3 млрд долларов украли из-за взломанного ноутбука системного администратора.

Ок, они пишут involve, но я вижу, как они пытаются спихнуть всё на «руку бога», мол «так-то у нас всё в порядке, впредь сисадмины будут внимательнее».

Проговорю явно для не-тахнарей: это туфта, не ведитесь.

Любая кибербезопасность — это баланс между стоимостью защиты и ценой актива, который мы защищаем. В случае паролей от личного кабинета интернет-магазина носков, не стоит инвестировать в это больше пары часов одного сисадмина.

Но если речь идет о 6 млрд долларов, наверное, можно потратить денег на схему, в которой компрометация одного ноутбука одного сисадмина не приведет к коллапсу, правда?

Сисадмин в этой ситуации невиновен, а вот к архитекторам и техдиру вопросики.

Опять же, может быть раскрою секрет полишинеля, но 99% крипто-проектов технически сделаны экстремально плохо. Почти вся индустрия такая, за исключением разработчиков самих криптовалют, смарт-контрактов и редких продуктов. Биржи, обменники, крипто-банки — я повидал их много и под капотом там очень часто печально.

Тут бы порассуждать о причинах, но боюсь, что я не смогу быть достаточно нейтрален, так что лучше промолчу.

А лучше напомню, что у нас есть услуги технического аудита и опыт улучшения крупных систем. Обращайтесь! @samatg

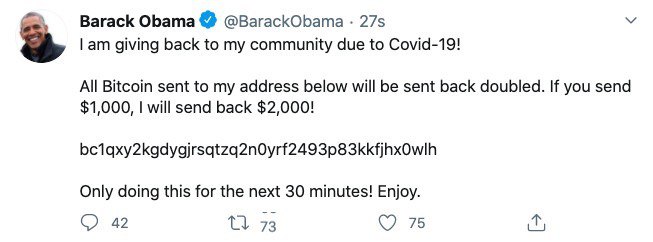
Вчера ночью кто-то провел крупнейшую успешную хакерскую атаку против твиттера.

Хакерская атака — это не обязательно супер программирование. В данном случае, речь идет о социальной инженерии над сотрудниками твиттера, у которых был доступ ко внутренним инструментам. Думаю, что были использованы системы ручного восстановления доступа для VIP-персон.

Втереться в доверие, выдать себя не за того, кем являешься — всё это атаки методами социальной инженерии. Про этот тип атак есть хорошая книжка «Искусство обмана» от отца всех хакеров Кевина Митника; рекомендую, отличное чтиво.

Интересно, что получив доступ к твиттерам Илона Маска, Барака Обамы и Apple, взломщики не устроили ничего по-настоящему крутого вроде обвала акций компаний и даже не попытались начать третью мировую из твиттера Трампа.

Все ограничилось привычным разводом публики на биткоины. Взломщики твитили «переводите мне биткоины вот на этот адрес, вернем вдвое, но поторопитесь, раздача слонов 30 минут» от имени всех знаменитостей. Хочется верить, что этот публичный сбор биткоинов — мета-шутка над нами всеми от хакеров-добрых самаритян, а не реальная цель атаки. Иначе как-то совсем грустно.

Хакеры взломали Twilio — главный сервис по программной отправке SMS для того, чтобы получить доступ к аккаунтам пользователей защищенного мессенджера Signal.

Я не хотел писать про это ничего, чтобы не создавать у широкой публики ложного впечатления, что «да чё этим Signal пользоваться, его вон тоже взломали и всё сольют, давайте лучше продолжим этот важный разговор в телеграме».

Но раз про это пишет относительно мейнстримовая Медуза, то хочу прояснить. Хакеры не смогли украсть переписку как в других взломах, потому что у Signal её тупо не нет. Переписка в этом мессенджере есть только на телефонах адресатов и нигде больше.

Signal — один из самых защищенных мессенджеров в мире и всё, что смогли сделать атакующие — это перерегистрировать номер телефона в Signal на себя, то есть теоретически они могли написать кому-то от имени жертвы или получить сообщение на имя жертвы, но все собеседники при этом были явно уведомлены о том, что произошла перегистрация номера.

Signal всё ещё самый защищенный, если вам есть что скрывать от властей — рекомендую.

—

Если продолжить чуть более технический разговор, то это возвращает нас к дискуссии о том, что Signal привязан к номерам телефонов. Гораздо безопаснее было бы ввести никнеймы как телеграме или твиттере и сделать номера телефонов необязательными. Почему Signal до сих пор этого не сделал — для меня загадка.

Ещё на уровень глубже, хорошо бы иметь возможность вносить изменения в Signal независимо от её руководителей — это называется федеративные протоколы, самый крутой пример — почта или телефонная сеть (можно пользоваться gmail или mail.ru, можно выбирать между телефонами от apple или google). Но такие протоколы ещё сложнее и ещё медленнее развиваются.

Для контраста: StackOverflow, главный сайт вопросов-ответов для программистов и не только, на прошлой неделе взломали. VP of Engineering публикует короткий пост, буквально «на выходных нас взломали, данные вроде целы, экстренно конопатим дырки, напишем как разберемся до конца».

Китайские хакеры взломали минимум 30 тысяч американских почтовых серверов. В среднем, каждый почтовый сервер — это вся почта одной организации.

Что ещё хуже, уязвимость позволяет получить полный контроль над сервером. Это значит, что атакующие могут использовать эту дырку как базу для дальнейших атак уже внутри сети организации. Microsoft уже выпустила исправление, но исправление конкретно этой дырки никак не очистит сеть организации, которую вполне могли инфицировать уже десятками других способов.

Первый раз активное использование этой уязвимости заметили 6 января, когда весь мир следил за беспорядками в Капитолии США. Я не пишу о каждой новости «русские/китайские хакеры опять взломали полмира» — скучно, но эта — достаточно крупная и важная.

Как надежно защититься от подобных атак, если ты не спецслужба и не гугл/яндекс со штатом супер дорогих безопасников — вот вопрос на миллиард.

Я надеюсь, что информационная безопасность — это следующая «большая штука» в IT. Пусть через 5-10 лет «IT-безопасность» будет так же на слуху, как сегодня машинное обучение. Дай бог, чтобы мы нашли принципиально новые способы защиты наших систем. Аминь. 🙏