безопасность

На прошлой неделе в Лас-Вегасе прошел ежегодный Defcon — главная международная конференция по информационной безопасности. Вот неплохой список интересного от техкранча.

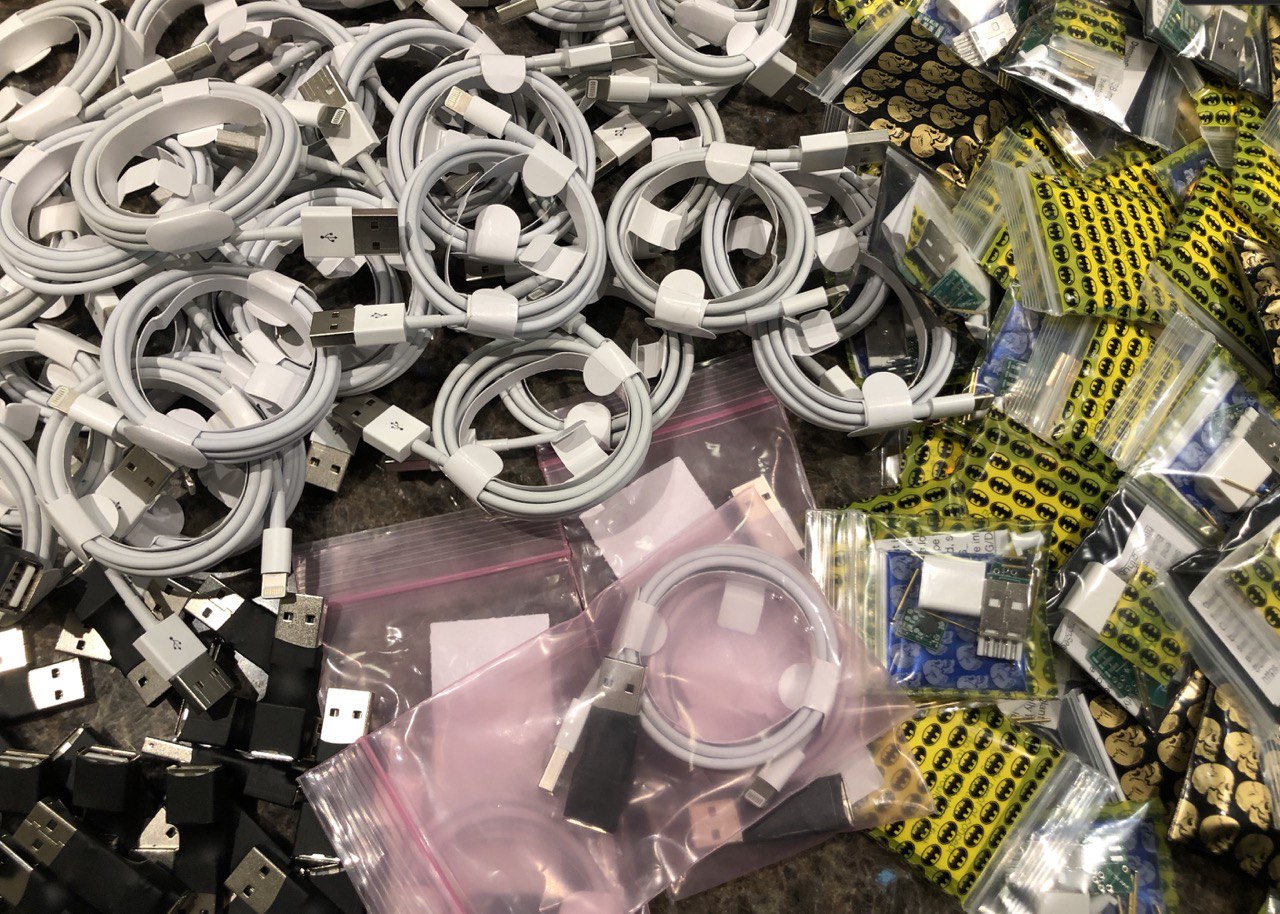
Меня больше всего впечатлили USB-кабели от _MG_. Cтоит воткнуть их в ноутбук, как атакующий получает контроль над вашим компьютером. Кабель содержит антенну, так что для связи не нужен интернет, достаточно айфона в радиусе 100 метров от жертвы. Можно вообще не быть рядом, а зашить в кабель команды, которые выполнятся при подключении к компьютеру жертвы.

Стоит прототип всего 200$. Чуваки обещают, что продакшен версия будет стоить 100$.

Я всегда рекомендовал журналистам макбуки и айпады, теперь моя рекомендация меняется. Для критических вещей — только айпады. А ещё не использовать чужие кабели и не покупать их в предсказуемых магазинах. Где моя шапочка из фольги?

P.S. Такие «заряженные» флешки мы видели уже несколько лет назад, но запихнуть целый атакующий компьютер внутрь кабеля у себя на кухне — это новая вершина. Респект и уважуха.
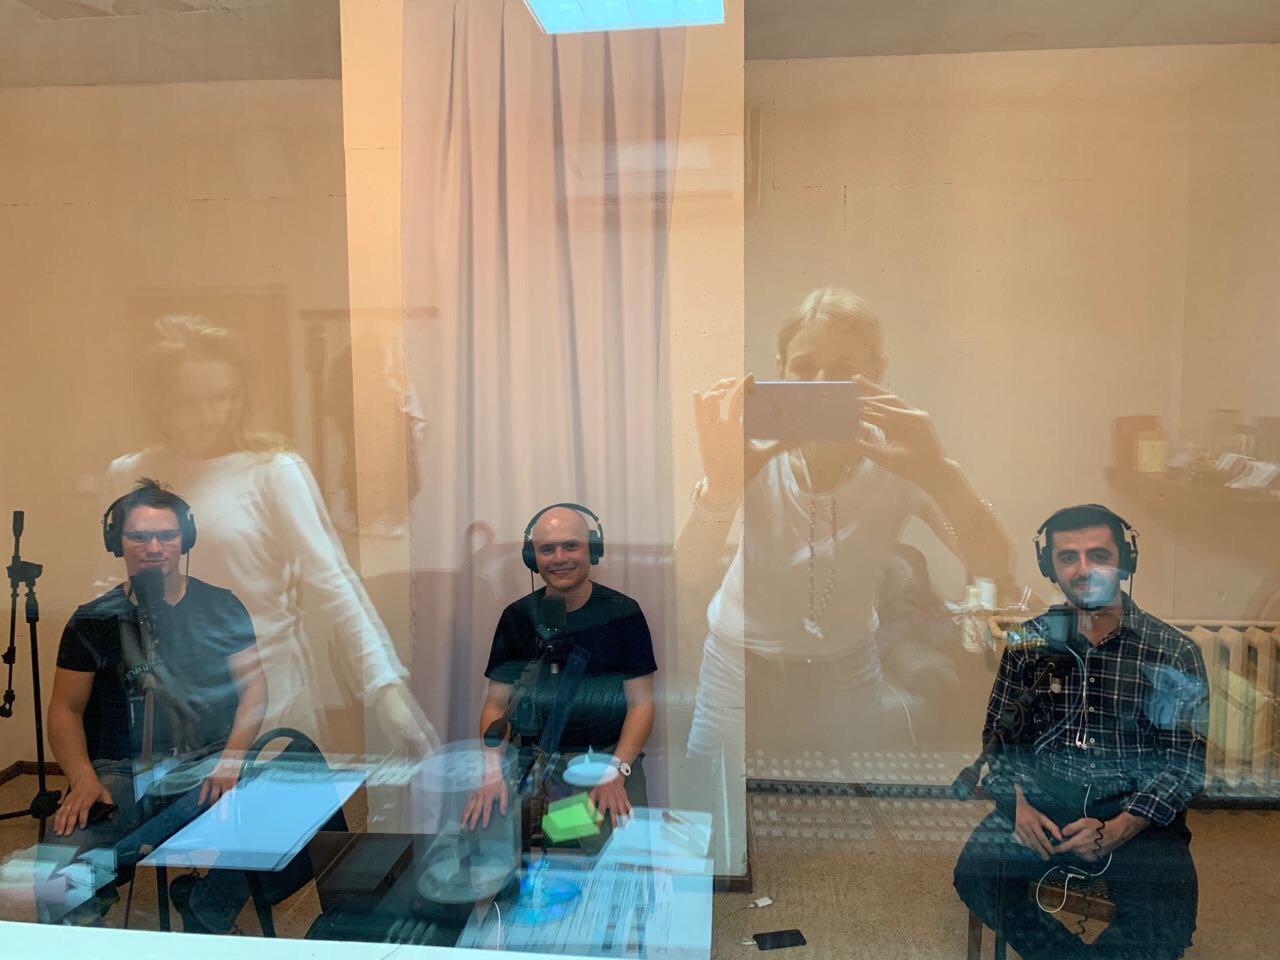
«Название компании потом запикаем», «часть про *** и *** нужно вырезать целиком» — вот лейтмотив вчерашней записи подкаста про IT-безопасность.

Строгий продюсер запрещает что-либо обещать, так что пока рано подписываться в iTunes, продолжаем работать...

StackOverflow продолжает рассказывать, как их поломали и что они делают для того, чтобы защититься в будущем.

Не забывают по пути объяснять, какие они молодцы и как у них все правильно устроено. Качественный PR.

Для контраста: StackOverflow, главный сайт вопросов-ответов для программистов и не только, на прошлой неделе взломали. VP of Engineering публикует короткий пост, буквально «на выходных нас взломали, данные вроде целы, экстренно конопатим дырки, напишем как разберемся до конца».

В процессорах Intel нашли 5 серьезных уязвимостей, аналогичных spektre и meltdown.

Ниже будет два поста, этот - практический.

Уязвимости таковы, что, теоретически посещение зловредного сайта может закончиться украденными с рабочего стола документами (demo).

На практике, эксплуатация уязвимости через браузер занимает некоторое время (не факт, что вы будете так долго зависать на стремном сайте) и заплатки от Intel, Microsoft и Linux позволяют усложнить её реализацию.

До Spektre и Meltdown, уязвимостями процессоров занимались десяток человек на планете. Теперь это горячая тема и внимания и бюджетов в этой области на порядки больше. Скорее всего, это не последняя уязвимость.

Любая безопасность строится по принципу ломтиков дырявого сыра: проблема, пропущенная на одном уровне безопасности ловится следующим. Наложите несколько кусочков дырявого сыра и маловероятно, что дырочки совпадут.

К сожалению, цифровая гигиена у нас на уровне средних веков. Включите везде 2-факторную аутентификацию, используйте менеджер паролей (я люблю 1Password), устанавливайте все обновления, настройте бекапы и вы будете защищены от 99% цифровых проблем. На практике все четыре правила не выполняет почти никто. Только поэтому цифровые болезни имеют серьёзный эффект.

Берегите себя, мойте руки перед едой.

Очень серьёзная уязвимость в браузере хром, которую злоумышленники использовали в реальной жизни. Твит-крик от руководителя службы безопасности хрома.

Кажется, достаточно зайти на страницу подготовленную хакером, чтобы злоумышленник получил контроль над браузером жертвы и выскочил из «безопасной песочницы» в компьютер. Ожидается, что имея доступ к подобной уязвимости, атакующий эскалирует доступ и быстро завладеет компьютером целиком.

Гугл уже выпустил патч (зайдите в «о программе» и убедитесь, что у вас версия не ниже 72.0.3626.121) и заявил, что видел реальные атаки, основанные на этой уязвимости.

Больше подробностей пока нет. Надеюсь, что они будут достойны этого события.

На рынке уязвимостей (да, это довольный активный рынок) информация о такой дырке стоит от полумиллиона долларов. Если вы готовы рисковать — то можно получить существенно больше денег (и лет в тюрьме/под крылом у ФСБ/АНБ). Интересно, против кого использовали такой козырь.

В гугл эту дырку зарепортил исследователь из команды гугла, что не удивительно. Хром - один из самых крутых проектов в мире с точки зрения безопасности. Большая команда из лучших исследователей безопасности, тысячи серверов, бесконечно подающие на вход мусор (авось что-то проскочит), щедрые выплаты независимым исследователям, хорошая песочница. Гугл вкладывает сотни миллионов долларов в то, чтобы в их браузере и мышь с точки безопасности не проскочила. Количество и размах технологий беспрецедентны. А вот всё равно находятся уязвимости ☠️

Почему система обновления APT (Ubuntu, Debian, etc.) не использует HTTPS? Они проверяют аутентичность и свежесть обновлений по криптографической подписи, а слепки ключей распространяют вместе с ОС.

Статья вновь актуальна (в своё время, команду APT задолбали настолько, что для этой статьи даже зарегистрировали отдельный домен почемунеиспользуетhttps.com!), потому что на прошлой неделе, какой-то аноним прибежал в багтрекер VLC и открыл баг «у вас всё сломано, чините срочно, достаточно добавить HTTPS». Тред на 350 комментариев на реддите.

Необходимость постоянно включать мозги — то, что делает безопасность одной из самых сложных (и дорогих) дисциплин. Не будьте как топикстартер. Если вам вдруг кажется, что вы правы, а все ошибаются — детально (но сухо) распишите сценарий атаки, а не «всё сломано, сделайте X».

NYTimes утверждает, что спецслужбы уговорили Трампа отказаться от андроида в пользу айфона, потому что он безопаснее.

Всем, кто опасается взлома, я даю точно такой же совет. Ещё пинкод должен быть достаточно сложный и iCloud аккаунт привязан на зарубежную почту с хорошим паролем, без возможности сброса по номеру телефона.

Я понимаю, что большинству читателей всё равно, но если вы политический активист или имеете реальные ценности в своем телефоне — вложитесь хотя бы немного в opsec заранее. Дергаться после того, как телефон оказался в руках спецлужб или мошенников — поздно.