Новое

страница 5 из 175

Интересно, как телеграм пропал на некоторое время из апстора.

Рассказывает Павел Дуров: оказывается, есть целый бизнес по вымогательству владельцев сообществ.

Мол, плати нам денег или тебя закроют.

Атакующие, в числе прочего, постят детское порно. Причем делают это так, что участники сообщества этих картинок не видят. Они сначала постят нормальные картинки, а потом, когда эта картинка уехала в истории чата далеко наверх, редактируют сообщение и меняют картинку на ЦП.

А дальше, внимание, жалуются не в телеграме, а напрямую в Apple. Подозреваю, что обычно Apple переправляет эти жалобы в телеграм, и, скорее всего, этим сообщениям даётся высший приоритет, и, возможно, модераторы скорее удалят «проблемное» сообщество, чем будут разбираться (ведь кону отношения с Apple!).

В этот раз что-то пошло не так, и Apple просто удалила телеграм из апстора.

Модерация — супер сложная и интересная техническая задача. Часто, именно её недооценивают неофиты, которые удивляются, «что там такого в этом ХYZ, я за неделю такое запрограммирую».
Airtable (гугл таблицы на максималках, оценка 11 млрд долларов, подняли 1,4млрд) продали компании Bending Spoons за 1,2млрд. Это итальянцы, которые увольняют дорогих американских сотрудников, заменяют их на дешевых европейских и делают из «стартапа, который изменит мир» нормальный бизнес. Им обычно продаются стартапы, у которых много клиентов, но они перестали расти и экономика не сходится — Evernote, Vimeo.

Когда Airtable только появились несколько лет назад, они были одним из немногих способов построить приятный, комфортный operations без программирования (в сравнении с Zoho, который прямо из нулевых).

Дело в том, что кроме хитрой кастомной бизнес-логики, любое обычное веб-приложение для ведения бизнеса — это ещё миллион мелочей про удобный ввод данных, совместное редактирование, откат, импорт, экспорт и так далее, которые раньше запрогать самостоятельно занимало совершенно огромное время. Ну и обычно получалась неприятная в использовании штука, которая регулярно ломалась и требовала поддержки специально выделенным и обученным программистом. До появления Airtable, это была прямо отдельная индустрия.

Я сам сделал несколько относительно больших подобных приложений на Airtable/Zoho.

Теперь ту же самую задачу можно решить одним программистом + вайбкодом. Не знаю, насколько это стало триггером, но совпадение примечательное.

Хакеры украли биткоинов на 70 млн долларов с холодных кошельков (считается самым безопасным способом хранения криптовалюты).

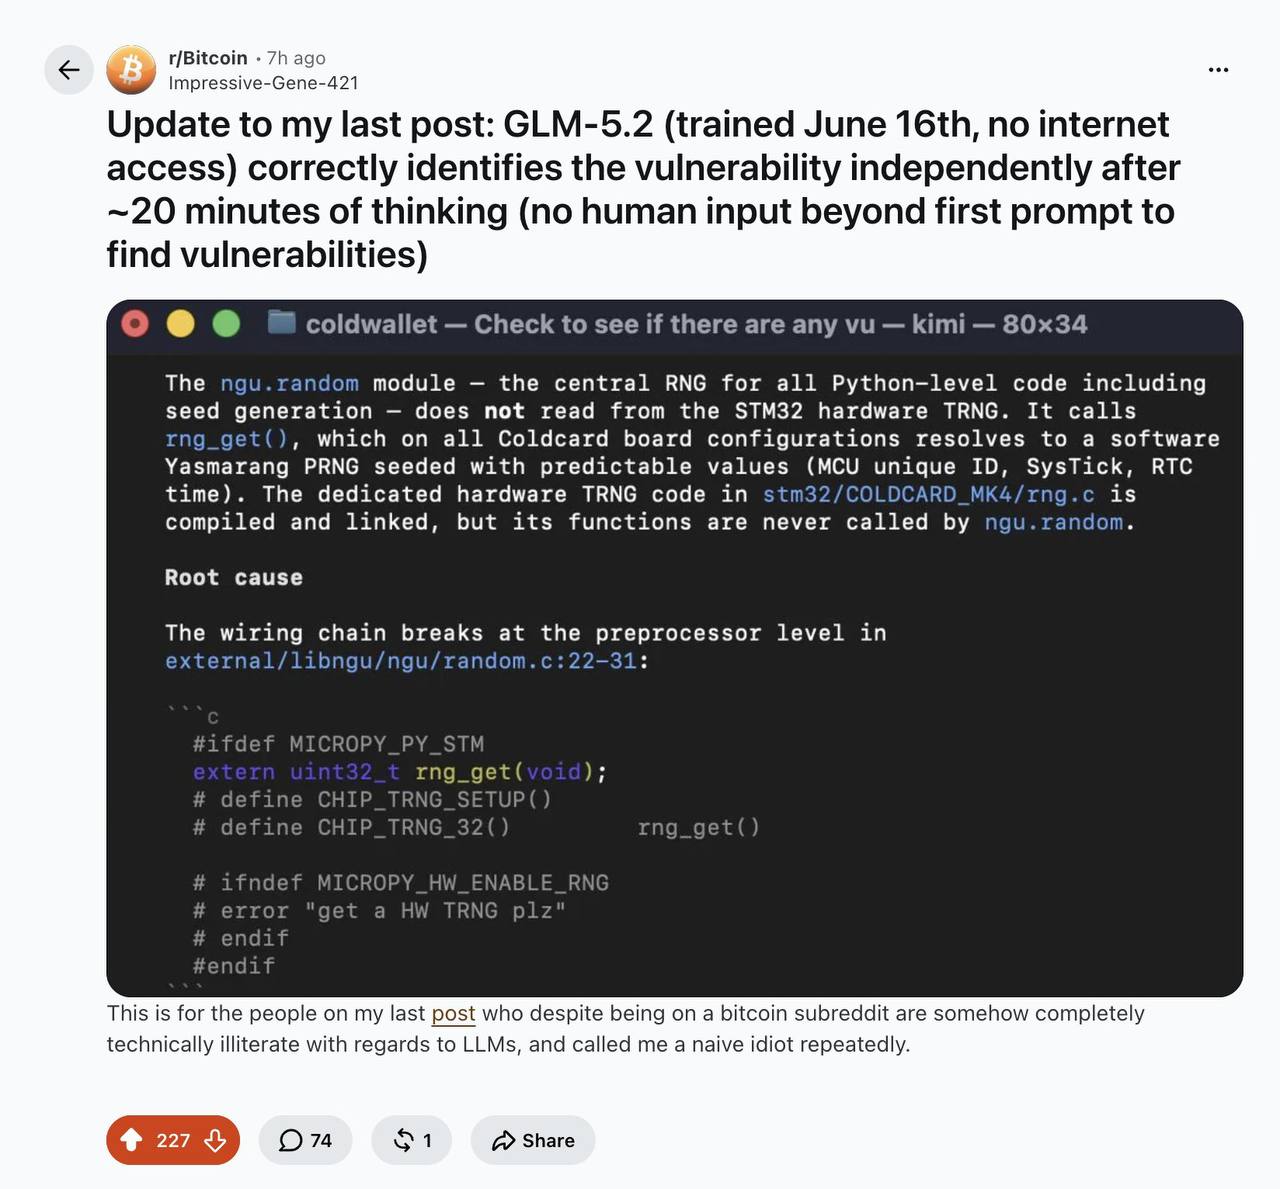
А все потому, что разработчик софта для определенной модели кошельков использовал плохой генератор случайных чисел для создания ключевых фраз, они получались недостаточно случайные.

В результате хакер просто перебрал все варианты и восстановил секретные ключи к кошелькам, сам вывод осуществили за 14 минут, чтобы никто не успел опомниться.

Отличный технический разбор от block.

—

Эту уязвимость находит любая современная нейросеть, достаточно натравить ее на исходники.

—

Раньше можно было сказать «в теории тут есть уязвимость, но никто в здравом уме не будет ее эксплуатировать, слишком сложно». Теперь ничего не сложно.

—

Интересно, сколько миллионов токенов сжигаются прямо сейчас с промтом «найди уязвимости во всех популярных крипто-проектах, не совершай ошибок»?

Сделали сайт для подкаста «запуск завтра». С расшифровками всех эпизодов!

14 сезонов, 289 эпизодов, для всех бесплатных есть полные расшифровки с таймкодами, полнотекстовый сквозной поиск. Отдельные странички нарративных серий про историю великих компаний, важнейших технологий и форматы файлов.

Вы не представляете, какой это сюжет блокбастера — история формата mp3! Когда я его записывал, то сожалел, что нельзя выложить сценарий, ну вот теперь можно почитать транскрипт.

Наконец-то можно увидеть все 70 бонусов, а там есть замечательная серия «языки программирования» и оригиналы англоязычных интервью.

Разбиение на темы можно ещё причесать, но уже достаточно прилично. Надеюсь, вам тоже понравится!

Много лет жил как сапожник без сапог: идея есть, что делать — понятно, но хрен найдёшь кому делегировать, а самому копаться ну пару недель минимум.

С помощью Claude code opus 5 я уже через полчаса увидел первую версию, за пару часов сделал и вычитал все записи (получилось около 80 долларов за 172 часа аудио), а потом два дня доводил напильником в формате диалога, причем в Claude code почти нормально заработал remote mode, так что последние штрихи я наводил уже телефона.

Прямо кайф, рекомендую!

Тем временем Митчел Хашимото запустил новый стартап Superlogical: хочет сделать крутой современный мультплексер (tmux — пример мультиплексера, который держит Unix сессию, пока ты отключился от сервера и позволяет делить ее с друзьями).

Признает, что звучит мелко; но говорит, что если сделать это правильно, получится штука, которая поможет облегчить переход между средой разработки и продакшеном и обратно. Structured data, actions, history.

У меня этот набор слов ассоциируется со Smalltalk. А Митчел — один из немногих, у кого может получиться. 👀

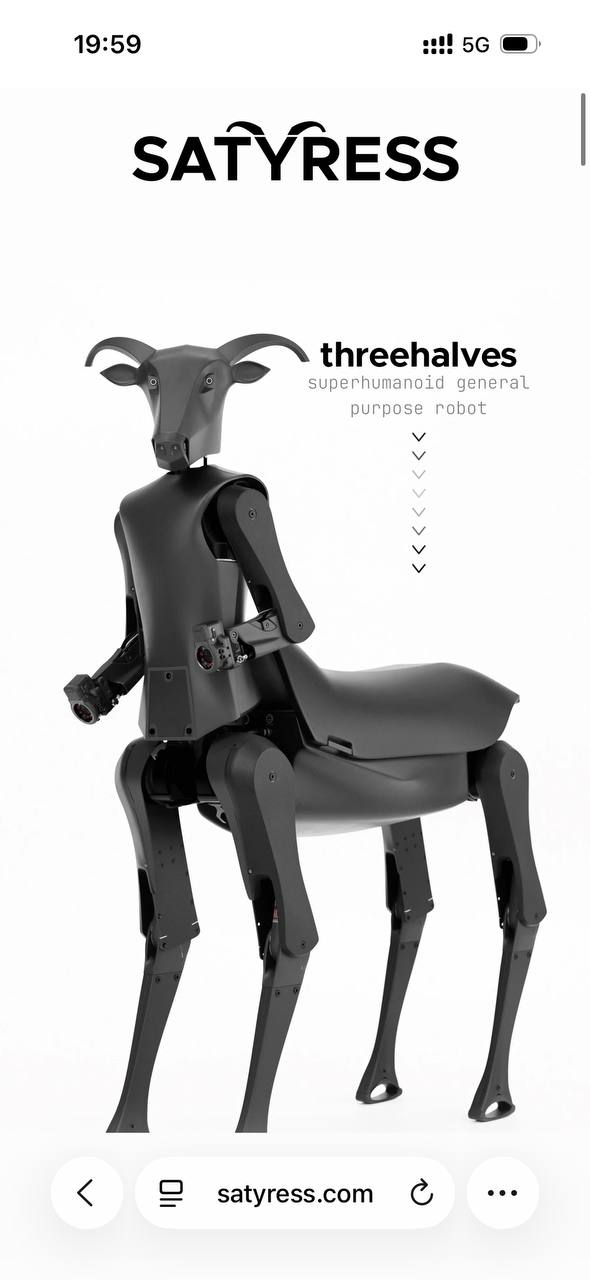
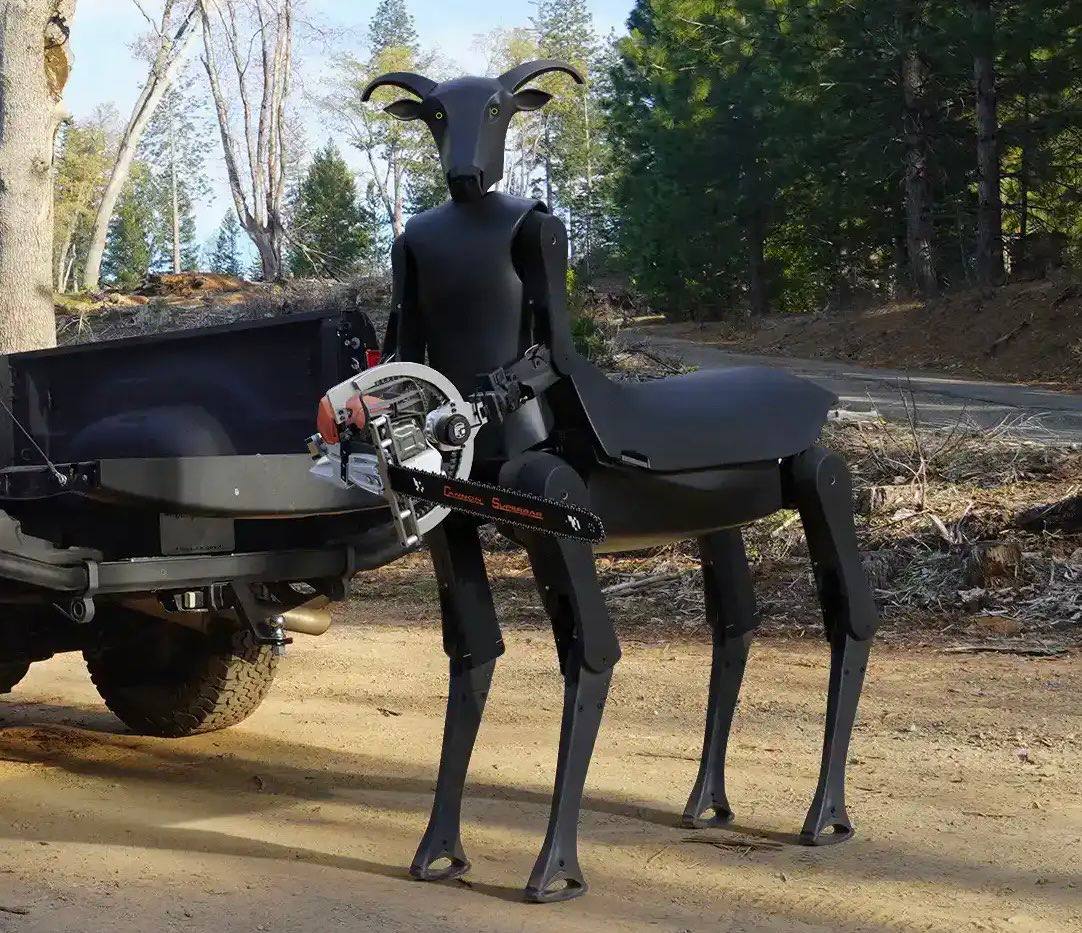
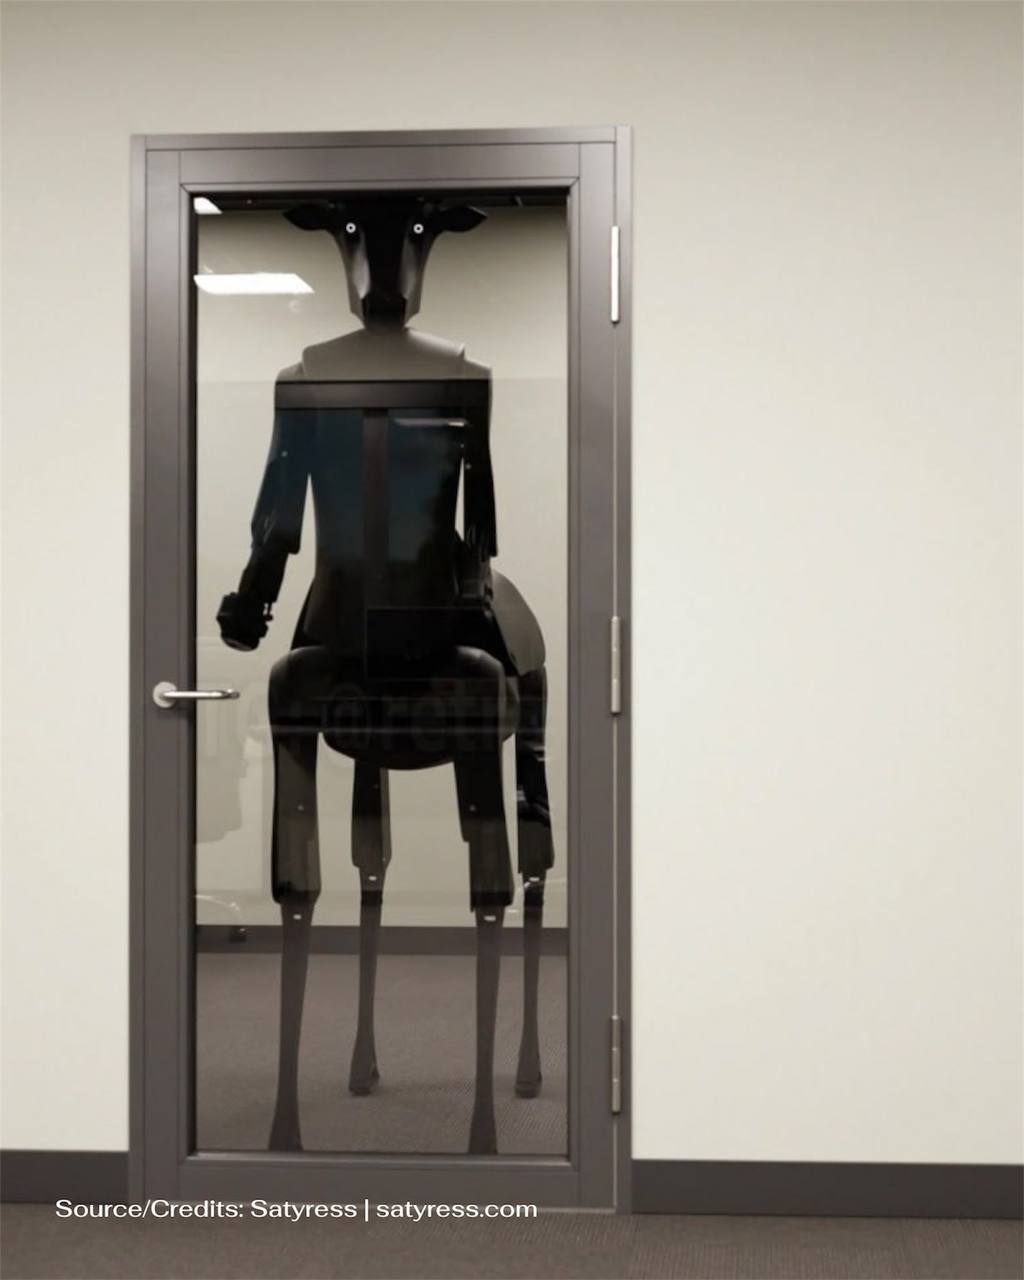
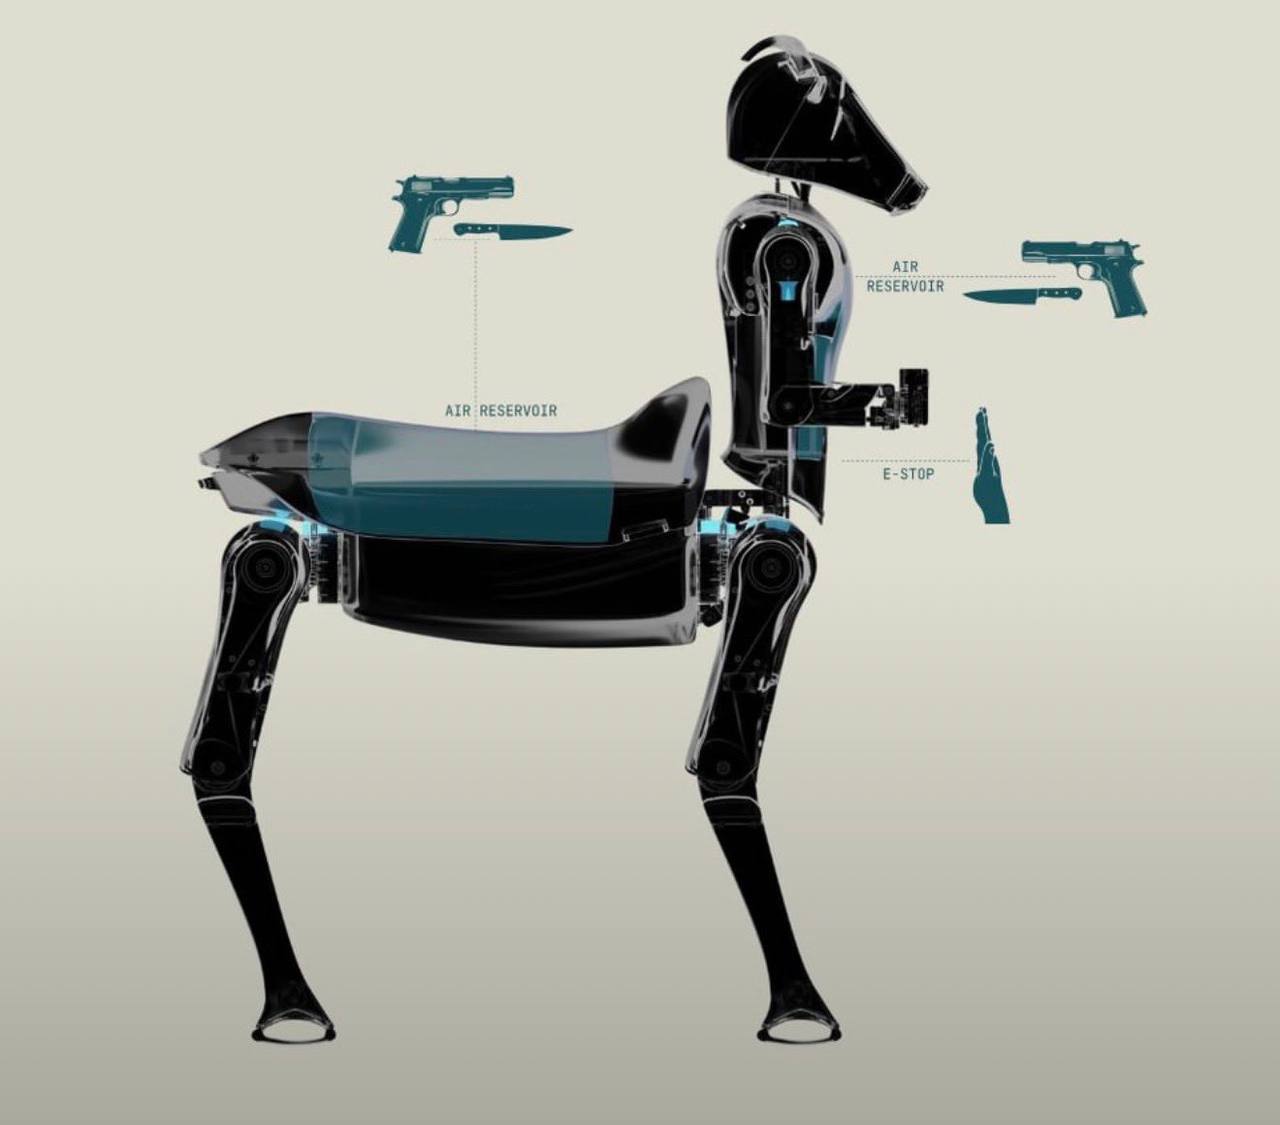
Это сатира или очередной калифорнийский стартап сделал кентавро подобного робота и назвал его сатирой (типа женский род сатира)?

И правда, что может быть лучше постоянно возбуждённой проказливой двухметровой козлицы?

Дополнительный бонус, если в контексте популярной культуры робот выглядит как символ сатанизма-Бафомет!

Я думал, после Палантира (злое око у Толкина, крупнейшая компания-поставщик софта для слежки), нас уже ничем не удивишь, но нет, не зря ходят в сауну и лежат в ваннах со льдом!

Из плюсов: подумали о том, как его легко деактивировать, если начнет козлить — достаточно проткнуть резервуары с воздухом на груди и спине, там пневмопривод.

Не, все-таки разводка или реальность?

Разводка или нет?

Сатира, конечно!69%
Все серьезно31%
809 ответов

HF опубликовали подробный разбор, как их взломала новая модель OpenAI.

Модель не находила новых зеродеев, но настойчивости человека бы не хватило собрать уязвимости в цепочку, а вот модель собрала. Ну и защищающиеся использовали опен-сорс модели для анализа действий атакующих.

Впечатляющий интерактивный дэшборд.

В америке впервые предъявили обвинения чуваку, который вместо настоящего ПИН-кода на телефон назвал пограничникам duress PIN (ПИН-под-принуждением).

В результате, телефон отформатировал все свое содержимое. Его обвиняют в уничтожении имущества во время законного изъятия, до пяти лет тюрьмы.

Среди технарей, конечно же, разгорелась дискуссия на тему того, что телефон не должен был показывать, что он удаляет содержимое, а должен был показать decoy data, то есть фейковые данные, которые бы не привлекли внимания погранцов.

Зная разработчиков Graphene OS, установленного на том телефоне, не удивлюсь, если следующая версия этой сборки Андроида будет иметь и такую функцию тоже.

Рекомендация для не-специалистов звучит так: не пересекайте государственную границу имея на телефоне то, что вы не готовы показать пограничнику. Заведите реалистичный второй телефон, установите туда вацап и создайте переписку с мамой.

Первоисточник этой новости — the Guardian и там есть дополнительные подробности: парня внесли в список потенциальных террористов после того, как он выступил против строительства огромной тренировочной базы для копов у себя в городе. А во время допроса агенты утверждали, что у него на телефоне есть детское порно. Прямо флеш рояль!

Ведущие ИИ-лаборатории скупают миллионы книг, среди которых редкие, которых осталось пара экземпляров на весь мир, срезают корешок, пропускают листовки через промышленный сканер, а бумагу сдают в переработку.

Участников проекта заставляют подписать NDA, потому что «звучит это все не очень».

Психопаты хреновы.

Интересно, что одна из причин — в копирастах-книжных правообладателях, которые постоянно со всеми судились. Если ты покупаешь, сканируешь и используешь книжку — то у тебя на это нет прав. А если уничтожаешь оригинал — то у тебя вроде как была одна копия и осталась одна копия. Late stage capitalism, что мы хотели?

Первоисточник в 404 (спасибо за версию без пейвола Дмитрию), пересказ в твиттере.