уязвимость

Албания разорвала дипломатические отношения с Ираном из-за кибератаки. Сотрудники посольства должны покинуть страну в 24 часа.

Дело в том, что в Албании, про просьбе США, живут примерно 3000 иранских оппозиционеров. Только это не условные штабы Навального, а коммунисты с серпом и винтовкой на флаге и опытом реальных боевых действий.

В июле правительственные сайты Албании взломали. Взломщики, называющие себя «HomeLand Justice» потребовали выкуп за данные, обвинили правительство Албании в коррупции и выложили в паблик сканы видов на жительство иранских бойцов. Кстати, сайт у взломщиков — homelandjustice.ru — обратите внимание на домен. В расследовании участвовали известная фирма в области ИБ Mandiant, Microsoft и ФБР.

Теперь вот албанцы пришли к выводу, что это точно правительство Ирана и ответили на агрессию.

В кибератаках очень трудно определить и порой невозможно доказать нападающего (так называемая атрибуция). В контексте боевых действий в Украине — тревожно.
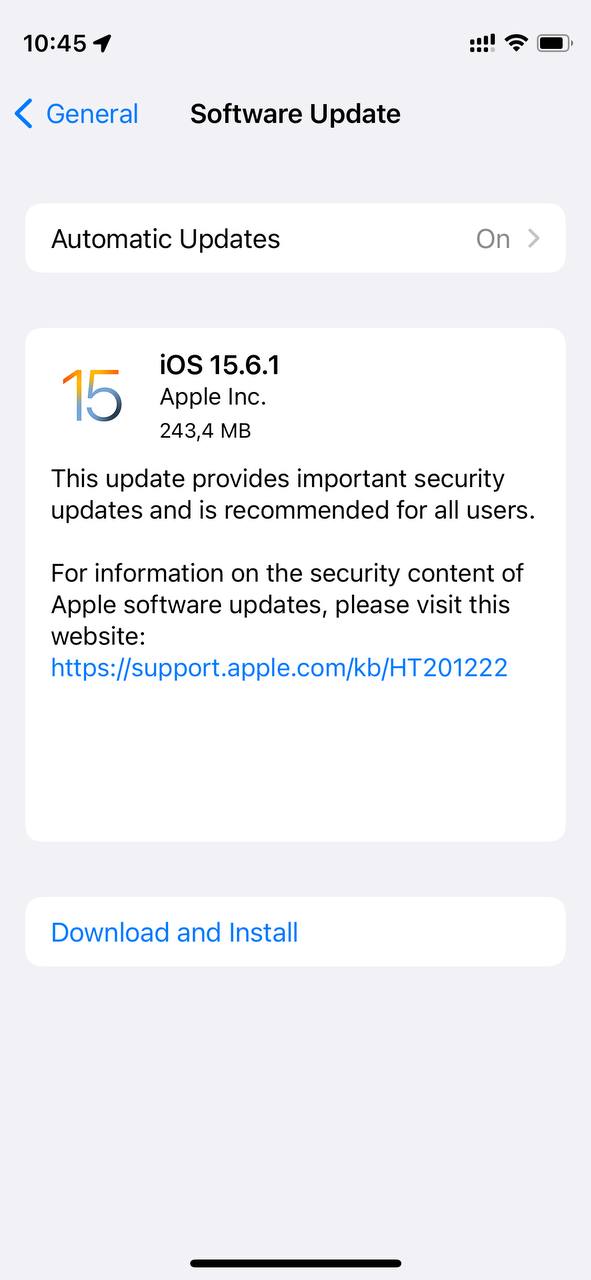
Открываешь специальную ссылку и всё, хакер полностью контролирует твой телефон или компьютер. Это не из дешевого фильма про шпионов, а перевод на человеческий язык описания обновления безопасности, которое только что выпустила Apple. Рекомендую всем обновить айфоны и макбуки.

Первая исправленная уязвимость позволяла создать веб-страницу, которая пробивает защиту веб-браузера, вторая ошибка давала обойти меры безопасности операционной системы.

Apple скромно замечает, что им сообщили, что хакеры использовали эти уязвимости в реальной жизни. Насколько эти уязвимости дешевые, могут ли их купить обычные люди, спецслужбы нашей родины? Не знаю. Рекомендую включить автообновление в настройках.

P.S. В андроиде такое тоже встречается.

Хакеры взломали Twilio — главный сервис по программной отправке SMS для того, чтобы получить доступ к аккаунтам пользователей защищенного мессенджера Signal.

Я не хотел писать про это ничего, чтобы не создавать у широкой публики ложного впечатления, что «да чё этим Signal пользоваться, его вон тоже взломали и всё сольют, давайте лучше продолжим этот важный разговор в телеграме».

Но раз про это пишет относительно мейнстримовая Медуза, то хочу прояснить. Хакеры не смогли украсть переписку как в других взломах, потому что у Signal её тупо не нет. Переписка в этом мессенджере есть только на телефонах адресатов и нигде больше.

Signal — один из самых защищенных мессенджеров в мире и всё, что смогли сделать атакующие — это перерегистрировать номер телефона в Signal на себя, то есть теоретически они могли написать кому-то от имени жертвы или получить сообщение на имя жертвы, но все собеседники при этом были явно уведомлены о том, что произошла перегистрация номера.

Signal всё ещё самый защищенный, если вам есть что скрывать от властей — рекомендую.

—

Если продолжить чуть более технический разговор, то это возвращает нас к дискуссии о том, что Signal привязан к номерам телефонов. Гораздо безопаснее было бы ввести никнеймы как телеграме или твиттере и сделать номера телефонов необязательными. Почему Signal до сих пор этого не сделал — для меня загадка.

Ещё на уровень глубже, хорошо бы иметь возможность вносить изменения в Signal независимо от её руководителей — это называется федеративные протоколы, самый крутой пример — почта или телефонная сеть (можно пользоваться gmail или mail.ru, можно выбирать между телефонами от apple или google). Но такие протоколы ещё сложнее и ещё медленнее развиваются.

Новая утечка СДЭК — больше, чем знаменитая утечка Яндекс.Еда. В открытом доступе информация о сотнях тысяч отправлений, десятки миллионов ФИО, номеров телефонов и других данных.

Почему важна приватность мы недавно обсуждали с Кори Доктороу в подкасте, ну и можно почитать прошлые посты про Еду.

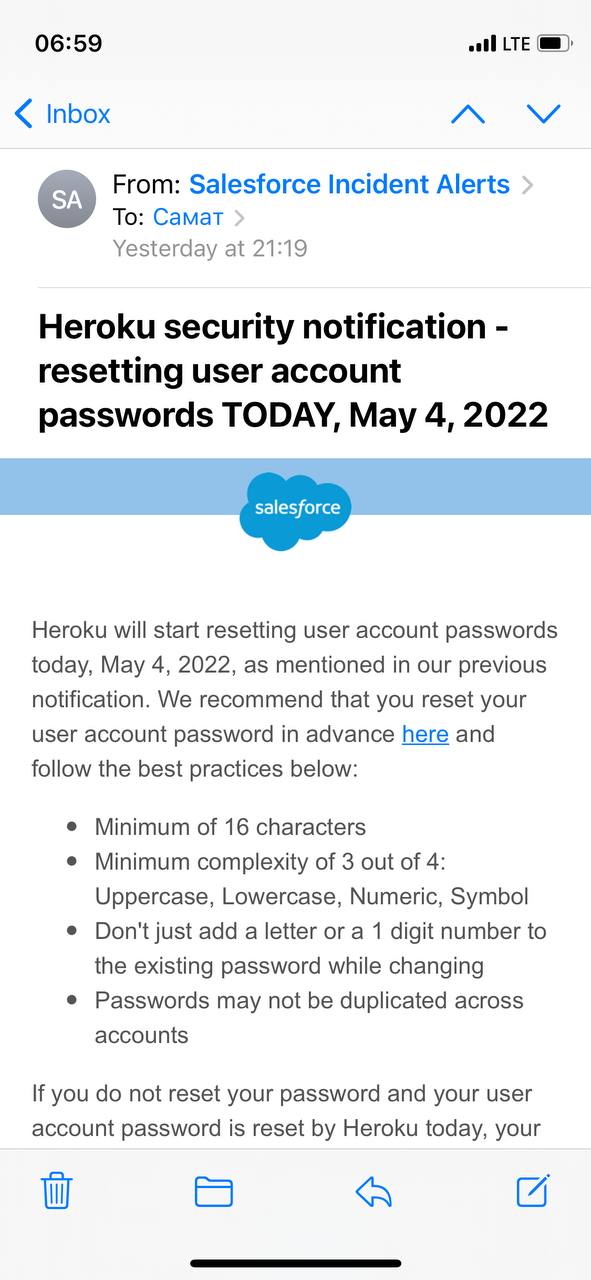
Хероку (один из лучших облачных хостингов) взломали примерно 15 апреля (ну, они узнали о взломе 15 апреля), но насколько все плохо и к чему получили доступ взломщики — неизвестно.

Сегодня вот прислали письмо, что принудительно сбросят пароли для моей безопасности.

Ссылаются на «предыдущие уведомления», но никаких уведомлений в почте, конечно, нет.

Два варианта: либо их вообще целиком взломали и пиарщики хорошо наводят муть, либо, что более вероятно, компания стоимостью в миллиарды долларов, нацеленная на разработчиков, не умеет говорить с этими самыми разработчиками об инцидентах безопасности. Не боги горшки обжигают, а скорее — король голый :(

Пример, как не писать о взломах — тут, стенания hackernews по теме — здесь.

По делу: сбросьте пароли, секреты и токены, которые хранились в хероку или засветились в логах внутри хероку и молитесь.

P. S. Иронично, что Хероку отказался предоставлять сервис пользователям из России, так что Федя перенёс все приложения из Хероку на собственные серверы месяц назад.

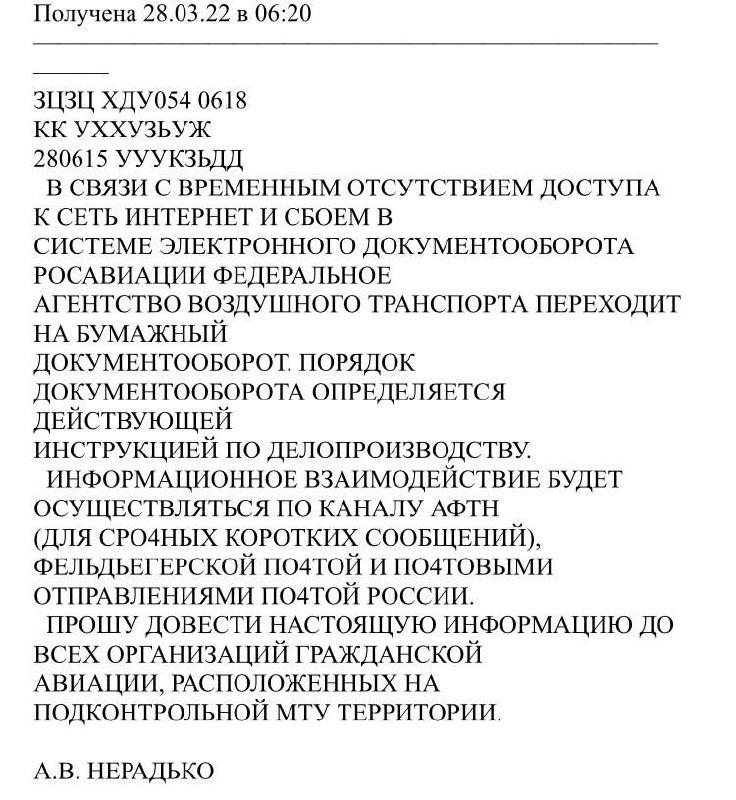
Говорят, Росавиацию взломали и удалили вообще всё, включая реестры, внутренний документооборот и всю почту.

Цитата: «бэкапов нет, так как деньги Минфином на это не выделялись» — даже не знаю, смеяться или плакать.

Друзья, проверьте, что в вашем IT настроены хорошие бэкапы! Это первая штука, которую я смотрю при любом аудите. Бэкапы должны быть такими, что даже если вам всё-всё взломали — то бэкапы останутся в безопасности. А ещё нужно проводить регулярные учения по восстановлению из бэкапов. Это не так сложно и точно дешевле, чем пользоваться телеграммами и фельдегерской почтой в 2022 году.

У Яндекса украли и выложили в публичный доступ ФИО, телефоны, домашние адреса и даже коды домофонов примерно 1,8 миллионов клиентов.

Как это произошло? Какой-то нечистоплотный сотрудник Яндекса слил базу данных Яндекс Еды и передал её украинским активистам, которые ведут виртуальную войну с Россией.

База появилась в интернете чуть раньше 2 марта, Яндекс сделал пресс-релиз, но никто этого не заметил. Очередная новость о сливе, люди уже перестали обращать на них внимание, тем более — только началась война.

Через 3 недели кто-то сделал человеческий интерфейс к этим данным — нанес на карту все заказы, добавил функцию поиска. Сайт появился 22 марта и тут-то многие поняли, о какого масштаба утечке идет речь, про это стали писать медиа.

Активисты довольно быстро нашли ещё одну квартиру любовницы и дочери Путина, выяснили сколько на доставку еды потратил особенно противный пропагандист Антон Красовский (500 тысяч за полгода), а также обнаружили личные телефоны и домашние и рабочие адреса сотен публичных личностей, жены обнаружили любовниц, всё как в варьете Воланда.

Эта база — просто рай для сумасшедших, мошенников и преступников всех мастей. Можно для удобства отсортировать самых богатых клиентов Яндекса, чтобы максимизировать доходы.

Особенно неприятно, что взлом совпал с модой рисовать букву Z и подбрасывать свиные головы людям, которые против войны. В этой базе — готовые адреса для провластных «активистов» всех мастей.

Если говорить о пиар-работе со стороны Яндекса: в пресс-релизе 2 марта Яндекс не упоминает домашние адреса как часть утекших данных. Это, видимо, неважная деталь. Когда начало полыхать, руководитель Яндекс.Еды опубликовал хороший пост.

Что дальше? Яндекс ждет штраф в 100 тысяч рублей. Да, треть месячной зарплаты программиста Яндекса.

А вот и сочные инсайды подтянулись! Спасибо дорогому читателю.

Вайлдбериз взломали русские хакеры и уничтожили почти всю инфраструктуру, включая бэкапы. Фронтенд есть, а бэкенда у них больше нет. Данные зашифрованы.

Скорее всего, во взломе участвовали внутренние «крысы», потому что, судя по рассказам, в целом про безопасность там думали.

Интересно, будут ли хакеры просить выкуп или это политическая акция.

Жаль, что подробностей от компании, мы, видимо, не услышим :(

Помните историю, как израильская компания NSO Group продавала услуги взлома телефонов, когда среди жертв были министры, правозащитники и личные враги арабских шейхов? Там фигурировал взлом айфонов через уязвимость в сообщениях.

Достаточно знать номер жертвы и все — получаешь полный удаленный контроль над телефоном.

Google project zero опубликовал технический анализ этого взлома.

Процитирую резюме из вот этого краткого пересказа: вам приходит гифка, которая на самом деле пдфка, и ее по ошибке не копируют, а пытаются прочитать; в ней доисторическая картинка в формате ксероксов, которая в результате [ошибки] целочисленного переполнения может писать в память, и внутри этой "картинки" семьдесят тысяч блоков логических операций, которые эмулируют небольшой компьютер, который уже находит то место в памяти, которое нужно изменить, чтобы убежать из песочницы [получить полный контроль над телефоном].

Автор вспоминает корабли в бутылке, а у меня в ушах звучит вот эта ирландская песня.

Как замечает Project zero, раньше мы думали, что такое умеют делать только спецслужбы некоторых государств (Россия, Америка, Израиль, Китай), теперь видим, что подобное оружие создают и частные компании, которые торгуют им на рынке.

Технически это шедевр, а использовали его для слежки, пыток и убийств.

Злоумышленники взломали главный сервис для стримеров twitch.tv, который Безос недавно купил за миллиард долларов. Не просто взломали, а выложили огромный массив внутренних данных в публичный доступ.

В открытом доступе, прямо через битторент доступен 128 гигабайтовый архив. Внутри — исходные коды и некоторые копии баз данных. Исходные коды в виде git-репозиториев, то есть это — вся история разработки проекта, а не просто одномоментный слепок. В исходных кодах также есть ключи доступа. В базах данных уже нашли суммы выплат топовым стримерам и даже зашифрованные пароли пользователей.

Юристы твича быстро блокируют распространение частей исходных кодов или финансовой информации на публичных сайтах, но оригинальный битторент архив они заблокировать не могут просто технически. Вот она, новая реальность.

—

Абсолютно защититься от взлома — невозможно, но не хранить секретные ключи в git-репозиториях в 2021 году — можно и нужно. Вот 9 инструментов, которые помогут найти секретные токены в вашем коде и не допустить их появления в будущем.

Я регулярно провожу технические аудиты своим клиентам и секретные ключи в коде есть у большинства компаний.

Если после каждой громкой новости о взломе чинить одну вещь в своей инфраструктуре — за пару лет получится конфетка. Начать можно прямо сегодня.