безопасность

Private Internet Access - самый известный VPN-провайдер, который не хранит практически никакой информации о том, какие сайты вы посещали. Хороший способ обходить блокировки, классный VPN.

Этот бизнес купила израильская компания, известная тем, что она помогала преступникам распространять и монетизировать вирусы. Компания недавно сменила руководство и название; обещает, что теперь они используют полученные знания для того, чтобы сделать PIA ещё лучше. Доверять ли им - решать вам.

Пара старых надежных VPN провайдеров: IVPN и mullvad. Хороший список и сравнение плюсов минусов разных VPN тут.

P.S. Многие продавцы VPN нагоняют страху и обещают защиту от ужасов интернета. Не ведитесь. Обычному человеку VPN помогает обходить блокировки сайтов. В остальном польза от него минимальная, а вред реален - замедление доступа в интернет и лишний расход батарейки. Безопасности он вам почти не добавит. VPN может добавить приватности, но в этом плане лучше совсем без VPN, чем с плохим. Лучше потратьте силы и время на включение двухфакторной аутентификации, это реально повышает безопасность.

Google Prompt — очень хорошая штука для 2-факторной авторизации в гугл, гораздо человечнее всех этих totp-based решений, рекомендую https://gsuiteupdates.googleblog.com/2017/10/making-google-prompt-primary-choice-for-2sv.html

А если у вас не включена 2-факторная авторизация — самое время её включить.

В продолжении темы, интервью Jacob Hoffman-Andrews, одного из главных технарей в Let’s Encrypt и EFF.

Это выпуск подкаста (161-ый!), но у них супер-транскрипт на сайте, так что желающие могут не слушать, а прочитать.

Вообще, обратите внимание на эту медиа-компанию Changelog. У них 7 (!) подкастов для программистов и slack-community на полторы тысячи участников.

За подгон в чатик спасибо Жене Пирогову @pirogov. Заходите в наш чатик @ctodailychat, у нас говорят компьютерщики.

Будущее уже наступило. Знакомый продакт-дизайнер, без опыта в программировании, показал проект, который собрал самостоятельно с помощью Windsurf. Это мини-приложение в телеграме для генерации картинок и видео через доступные на рынке модели. Человек без знания программирования в одиночку запускает сервис!

Он послушал наш последний эпизод подкаста про то, как хакеры взломали похожего стартапера и попросил аудит. Код там жуткий, проще заново написать, чем пытаться найти ошибки. Но когда я сказал Феде, «раньше такое даже представить было нельзя», Федя ответил «да ладно, это тот же код, что клепают плохие аутсорсеры и фрилансеры с бирж, просто теперь он его сам сгенерировал».

Договорились, что если проект взлетит — то мы его быстро перепишем, благо кода там немного.

А вот второе «будущее» не такое приятное. Мошенники начали притворяться мной в телеграме и писать знакомым. Коллеги говорят, это беда всех успешных студий сейчас. Так что, друзья, будьте осторожны, я в телеграме только @samatg

Пентест — это «испытание на проникновение», когда вы платите хакерам деньги и они пытаются вас взломать.

Технически вы можете быть бронебойны, но «социалка» —социальная инженерия, то, через что взломали твиттер, почти всегда срабатывает.

Эта оплошность твиттера — отличный повод заказать внешний аудит информационной безопасности, если вы этого давно не делали.

Я заказываю такие аудиты у Омара Ганиева. Кстати, один из первых эпизодов нашего подкаста был как раз про безопасность, с Омаром и с Каримом Валиевым, руководителем безопасности mail.ru; — хороший повод послушать классных русских хакеров.

Гениальный фишинг с использованием Extended Validation Certificates.

https://0.me.uk/ev-phishing/

Частенько вспоминаю, как получал этот самый EV для Букмейта и Медузы. Больше не буду этого делать. Только Let’s Encrypt, только хардкор.

Гениальный фишинг.

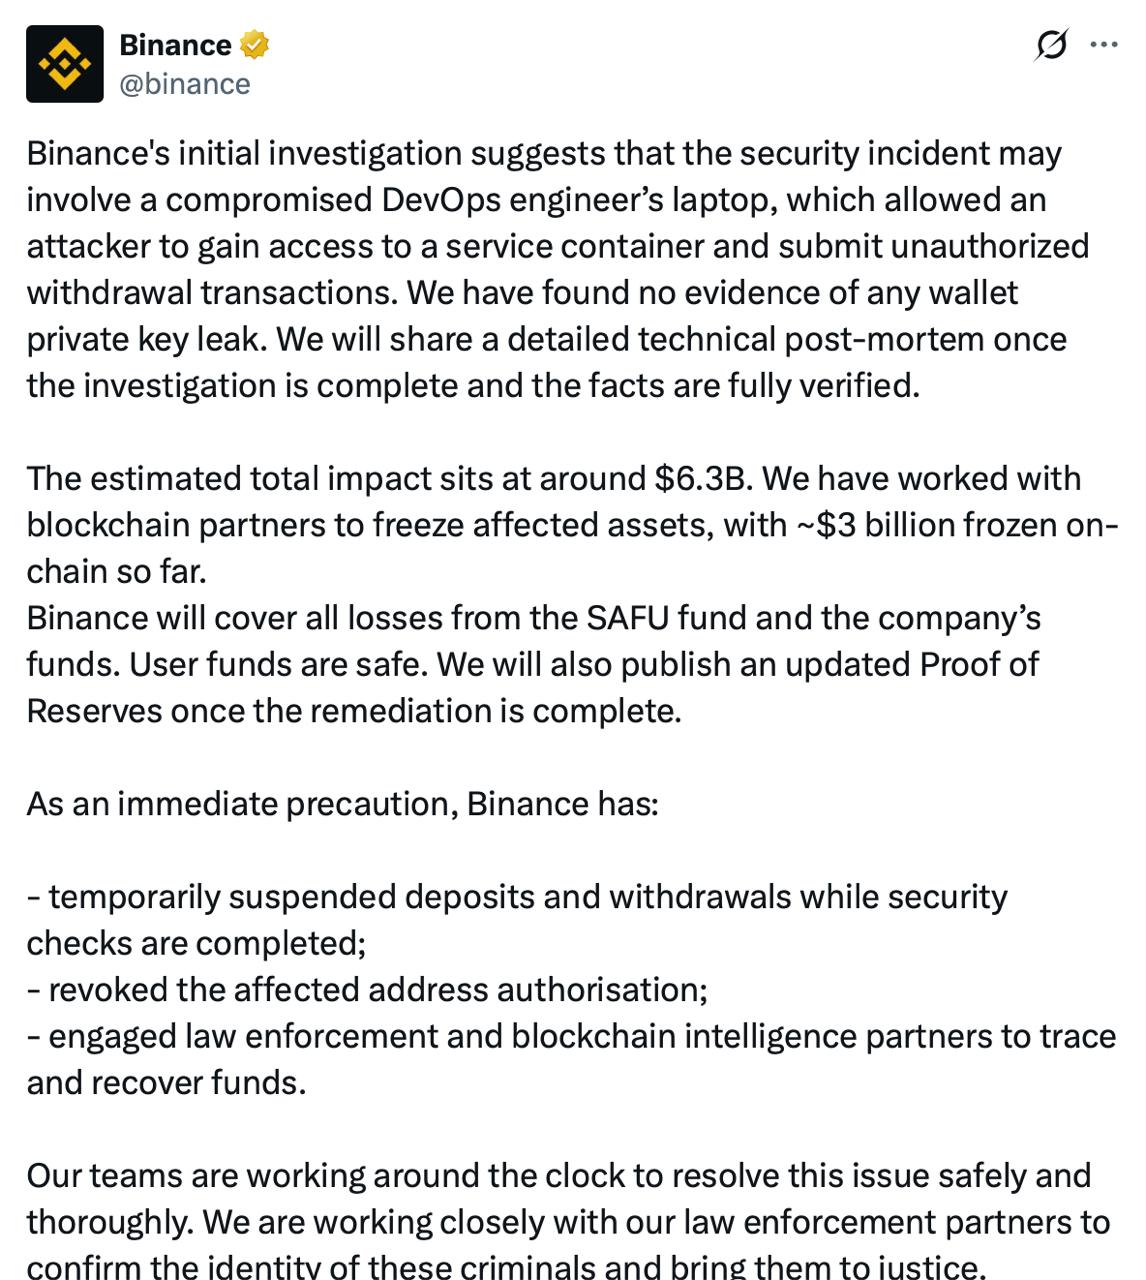
Доброе утро! Бинанс официально заявил, что 6,3 млрд долларов украли из-за взломанного ноутбука системного администратора.

Ок, они пишут involve, но я вижу, как они пытаются спихнуть всё на «руку бога», мол «так-то у нас всё в порядке, впредь сисадмины будут внимательнее».

Проговорю явно для не-тахнарей: это туфта, не ведитесь.

Любая кибербезопасность — это баланс между стоимостью защиты и ценой актива, который мы защищаем. В случае паролей от личного кабинета интернет-магазина носков, не стоит инвестировать в это больше пары часов одного сисадмина.

Но если речь идет о 6 млрд долларов, наверное, можно потратить денег на схему, в которой компрометация одного ноутбука одного сисадмина не приведет к коллапсу, правда?

Сисадмин в этой ситуации невиновен, а вот к архитекторам и техдиру вопросики.

Опять же, может быть раскрою секрет полишинеля, но 99% крипто-проектов технически сделаны экстремально плохо. Почти вся индустрия такая, за исключением разработчиков самих криптовалют, смарт-контрактов и редких продуктов. Биржи, обменники, крипто-банки — я повидал их много и под капотом там очень часто печально.

Тут бы порассуждать о причинах, но боюсь, что я не смогу быть достаточно нейтрален, так что лучше промолчу.

А лучше напомню, что у нас есть услуги технического аудита и опыт улучшения крупных систем. Обращайтесь! @samatg

Образцовый security vulnerability landing page http://cloak-and-dagger.org/

В двух словах - для Android можно написать программу, которая, после установки, получит полную власть над телефоном.

Интересно отношение Google (им +/- пофиг и признавать проблему они не хотят). Эх.

Сейчас будет группа постов из прошлого. Неделя была такая, что было не блога - делали конференцию Шторм.

В суперкомпьютерной платформе IBM стоимостью 300 миллионов долларов нашли уязвимость, позволяющую украсть петабайты пользовательских данных. (Тот самый адов бигдата.)

Уязвимость - не многоступенчатый 0-day, а детская ошибка в конфигурации системы виртуализации, про которую можно прочитать в документации. Нашёл не супер хакер, а обычный технарь за вечер.

Это к вопросу о безопасности.

Статья достойна прочтения целиком - сколько они патчили ошибку и сколько заплатили нашедшему - не буду спойлить.

https://wycd.net/posts/2017-02-21-ibm-whole-cluster-privilege-escalation-disclosure.html