уязвимость

Русские хакеры© представят на BlackHat Europe доклад об уязвимости Intel ME. Уязвимости, позволяющей взломать выключенный компьютер.

Intel ME - специальный компьютер внутри компьютера. Включенный постоянно, пока железо воткнуто в сеть питания, постоянно слушающий сетевые соединения на предмет команд от управляющего центра. Это технология, нужная крупным корпорациям для менеджмента десятков тысяч машин одновременно.

Intel не даёт официального способа выключить Intel ME. Исследователи недавно разобрались, как это можно сделать. Оказывается, Intel добавил такую возможность специально для NSA, но никому кроме NSA не рассказал.

И вот теперь критическая уязвимость на BlackHat. Ну как будто могло быть по-другому.

Учитывая, что в анонсе говорят об ошибке в AMT 11+, речь идет о новой уязвимости, а не об эксплуатации INTEL-SA-00075 от 1 мая.

И да, у AMD то же самое, называется AMD Secure Processor.

Гроб гроб кладбище.

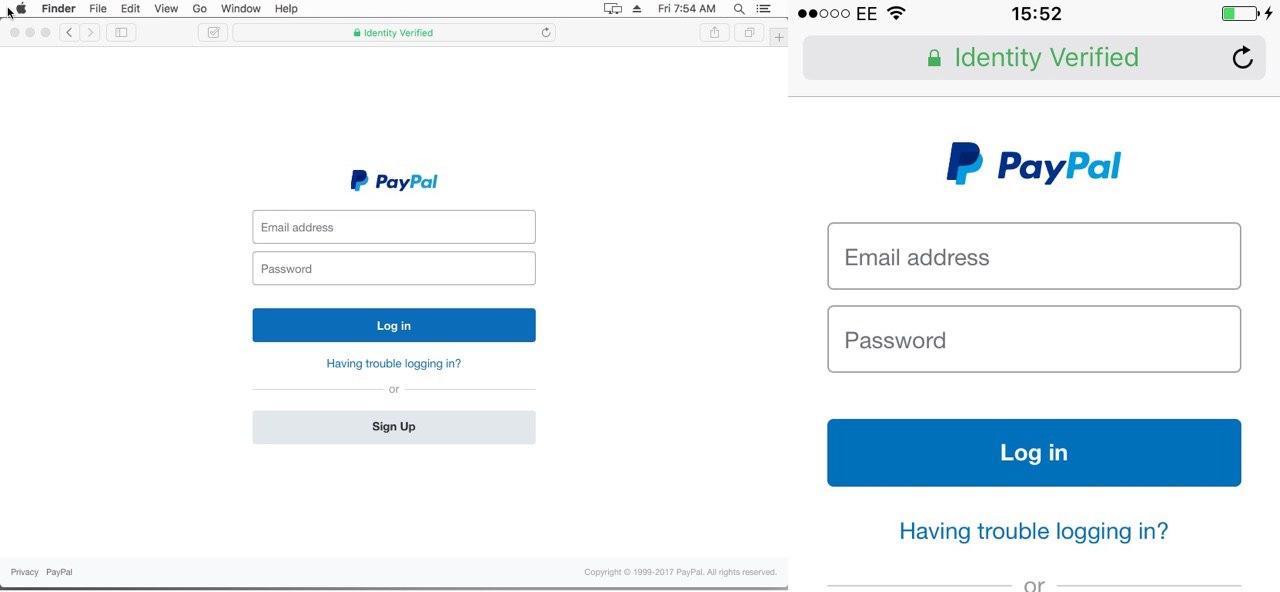
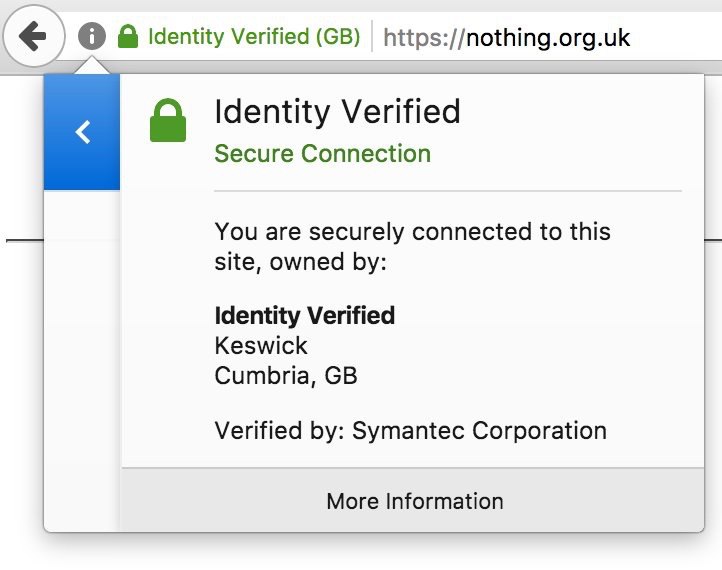
Гениальный фишинг с использованием Extended Validation Certificates.

https://0.me.uk/ev-phishing/

Частенько вспоминаю, как получал этот самый EV для Букмейта и Медузы. Больше не буду этого делать. Только Let’s Encrypt, только хардкор.

Гениальный фишинг.

Доброе утро!

Помните бюро кредитных историй Equifax? То, из которого утекли данные американцев.

Угадайте логин и пароль в онлайн-систему управления их аргентинским отделением?

Правильно, admin/admin

https://krebsonsecurity.com/2017/09/ayuda-help-equifax-has-my-data/

В Америке сильно бомбит история про взлом агенства кредитных историй Equifax. В руки злоумышленников попали персональные данные 143 миллионов клиентов.

Причем бомбит история на порядок сильнее, чем более крупные аналогичные кражи из Yahoo, Sony и прочих.

Дело в том, что в этот раз утекли полные имена, домашние адреса и номера социального страхования.

В Штатах, корректное предоставление этой связки данных о человеке в большом числе случаев считается достаточным, чтобы доказать, что ты и есть этот самый человек. Интернет-банки, мобильные операторы — только представьте, как можно развлечься, имея на руках такую кучу поддельных личностей.

В России с этим проще — банк или мобильный оператор не поможет тебе по телефону, что хочешь ему назови. Во первых: нечего, придете в офис и в очереди постоите, не обломитесь. Во вторых: я, оператор на линии — человек подневольный, помочь не могу. В третьих: да я эти базы у знакомого оперативника за просто так получу, ишь, удивил, знаешь какой у меня ИНН и где я живу.

Проблемы первого мира.

Исследователи нашли нашли серьезную уязвимость в эстонском e-id, позволяющую выступать от имени держателя e-id незаконно. Пока идет починка, не сообщается, какая именно это уязвимость. Президент страны обещает сделать заявление по этому поводу сегодня же https://medium.com/e-residency-blog/heres-what-e-residents-need-to-know-about-the-potential-security-vulnerability-d31a128726f5

Мне очень нравится, что они называют «потенциальной уязвимостью» то, что не эксплуатировали хакеры.

Это как называть «потенциальным автомобилем» машину, на которой не успели поездить покупатели.

# История со сломавшимися банками и Роскомнадзором очень показательная.

С одной стороны, «интернет-активисты» и оппозиционеры трубят на каждом углу, что Роскомнадзор (при попустительстве Путина, конечно) сломал банкоматы и платежные карты (а скоро и до самолетов доберется).

С другой стороны, Роскомнадзор утверждает, что он ни в чем не виноват и проблемы с платежными системами с проблемами блокировок не связаны (а МВД уже начало проверку из-за «заведомо ложной информации» о сбоях в платежных системах банков (sic)).

Интересно, что в обоих утверждениях есть часть правды, но полная правда сложнее и интереснее, чем агитплакат.

Итак, есть две новости про проблемы в банках:

1. Хакеры могут заблокировать любой сайт для части россиян, просто прописав нужные IP-адреса для своего, заблокированного Роскомнадзором, домена. Некоторые активисты даже сделали сервис, добавляющий адрес в блокировку в полуавтоматическом режиме. Вчера, в пятницу, кто-то догадался, что в блокировку можно добавить серверы авторизации 3DSecure. Грубо говоря, 3DSecure — это когда для проведения платежа в интернет-магазине нужно ввести код из смс. Не можете открыть страницу, где нужно ввести код — не можете оплатить покупку. Интересная атака, но не то, чтобы конец света: какая-то доля интернет-пользователей, у которых провайдеры не умеют DPI, только интернет-платежи, да и то не все платежи (продавцы могут отключить требование 3DSecure, но тогда они сами будут нести ответственность за фрод, поэтому его редко отключают).

Ответственность за эту дыру должны нести некомпетентные чиновники Роскомнадзора, банки вряд-ли могут что-то изменить. Если вас задела эта проблема — используйте VPN (пока не запретили).

2. В пятницу 9 июня, с 17:00 до 17:40 у Сбербанка что-то крупно сломалось. «Инцидент повлиял на обслуживание (читай сломал) клиентов Сбербанка в устройствах сторонних банков и клиентов сторонних банков в устройствах Сбербанка». Сбербанк владеет 60% всех POS-терминалов в России (это то, куда вы вставляете карту для оплаты покупки в магазине или кафе) + большАя доля россиян пользуются банковскими картами Сбербанка. То есть довольно много людей не могли пользоваться банковскими картами почти час. Аптеки, заправки, тупо покупка билетов в метро — всё это было недоступно владельцам карт. Вот это уже «критическая инфраструктура» и вообще, близко к ЧП.

Доказательств, что этот (второй) инцидент хоть как-то связан с блокировками в интернете — нет.

Я не большой фанат Роскомнадзора, но истина дороже.

Максимально коротко про блокировки:

1. РКН придумал хреновую систему блокировок, которая позволяет злоумышленнику блокировать любой сайт на территории РФ. Индустрия говорила об этом с самого начала, её проигнорировали.
2. Недавно умники начали эксплуатировать эту тему плотно и затруднил доступ к крупным сервисам и сайтам значительному числу обычных людей.
3. РКН теперь играет дурочку и а) перекладывает вину на операторов (хотя виноват он сам) б) в туманных выражениях намекает на то, что ему нужно больше прав - например, потребовать всех установить мощный DPI. DPI, конечно, решение, но он дорогой; это выбьет из рынка часть мелких провайдеров и повысит издержки крупных.

Я не считаю Роскомнадзор и его сотрудников достойными внимания приличных людей, но у меня есть смешная (и грустная одновременно) картинка про них и привет всей медиа-индустрии.

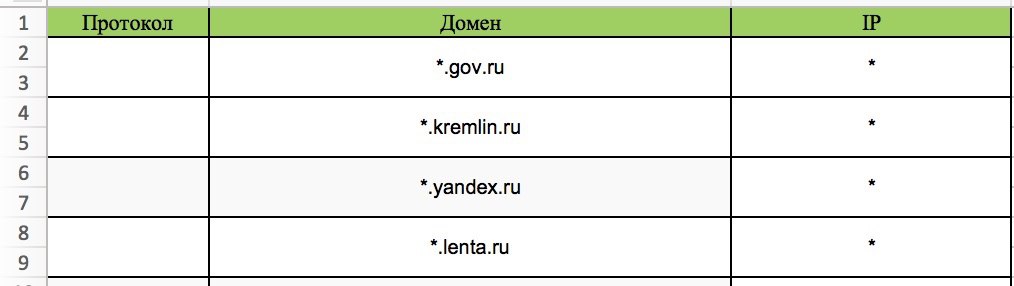
На картинке ниже — 4 строчки «белого списка», который провайдеры не должны блокировать, даже если IP-адреса этих сервисов есть в списке блокировок (как вам такая формулировка?).

Для тех, кто в танке — в России есть список заблокированных сайтов. Используя его, у любого желающего есть возможность заблокировать любой сайт на территории России. Да, вы всё прочитали правильно. Это возможно благодаря гиганской дыре в архитектуре системы блокировок. Не хочу сейчас вдаваться технические детали и дискуссию, возможно ли вообще построить качественную систему блокировок — можете почитать Владислава Здольникова, он неплохо про это пишет https://t.me/unkn0wnerror/307.

Вот этот .xlsx файл с именем "Список сетевых адресов" от РКН — это просто апогей некомпетентности и безалаберности. Начиная с формата (xlsx с ручным форматированием для технического списка, серьезно?), продолжая методом (или скорее отсутствием метода) составления содержания и заканчивая детскими ошибками вроде наличия в списке адреса *.google.* (через это можно протянуть любой сайт вообще). Может даже показаться, что они делают это специально, кичатся своей безграмотностью. Но я в это не верю. Скорее всего, они не способны её увидеть. Мне стыдно, что на мои деньги и деньги моих родителей содержится вся эта шушера. Как будто нам мало чего есть стыдиться.

Образцовый security vulnerability landing page http://cloak-and-dagger.org/

В двух словах - для Android можно написать программу, которая, после установки, получит полную власть над телефоном.

Интересно отношение Google (им +/- пофиг и признавать проблему они не хотят). Эх.

Сейчас будет группа постов из прошлого. Неделя была такая, что было не блога - делали конференцию Шторм.